
























خدمة الخط الساخن
الحلول

الحلول
فكرة أخرى لتشفير البرامج الثابتة لبرنامج الكمبيوتر ذو الشريحة الواحدة
2022-03-17
1094
مع ظهور LSI وتطويره، تقوم MCU بدمج وحدة المعالجة المركزية (CPU) وذاكرة الوصول العشوائي (RAM) وذاكرة القراءة فقط (ROM) وعداد المؤقت وواجهات الإدخال/الإخراج المختلفة للكمبيوتر الأصلي في شريحة واحدة، وبالتالي تشكيل كمبيوتر على مستوى الشريحة. هذا أيضًا هو النموذج الأولي لسلسلة TMS 1000 (أدناه)، أول متحكم دقيق (MCU) في العالم اخترعه غاري بون ومايكل كوكران من مهندسي TI. بعد ذلك، بدأ مصنعو الإلكترونيات اليابانيون في إنتاج وحدات التحكم الدقيقة للسيارات، بما في ذلك MCU 4 بت للترفيه داخل السيارة، والمساحات الأوتوماتيكية، والأقفال الإلكترونية ولوحات العدادات، وMCU 8 بت للتحكم في المحرك.
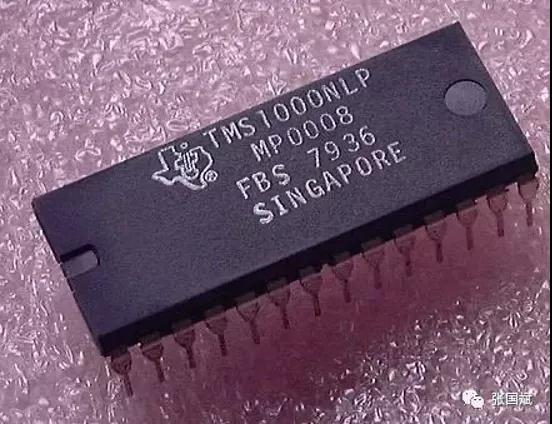
* سلسلة TMS 1000 MCU من TI *
اليوم، بصرف النظر عن سوق الألعاب التقليدية، والتحكم الصناعي، وإلكترونيات السيارات، والسلع البيضاء، وما إلى ذلك، مع ظهور إنترنت الأشياء وموجة الذكاء، أصبحت MCU المكون الأساسي لمعدات المنتج. من ناحية، تحتاج المعدات إلى معلومات فعالة وذكية في الوقت الفعلي، ومن ناحية أخرى، يمكنها تبادل المعلومات مع المعدات الأخرى. يجب إكمال جميع هذه المتطلبات بواسطة MCU. يمكن القول أن MCU ولد من التطبيق. إلى جانب أداء الأجهزة الخاصة بالشريحة نفسها، أصبحت البرامج الثابتة للبرنامج ذات الصلة بالتطبيقات أكثر أهمية، ويحظى الطلب على أمان البرامج الثابتة باهتمام متزايد!
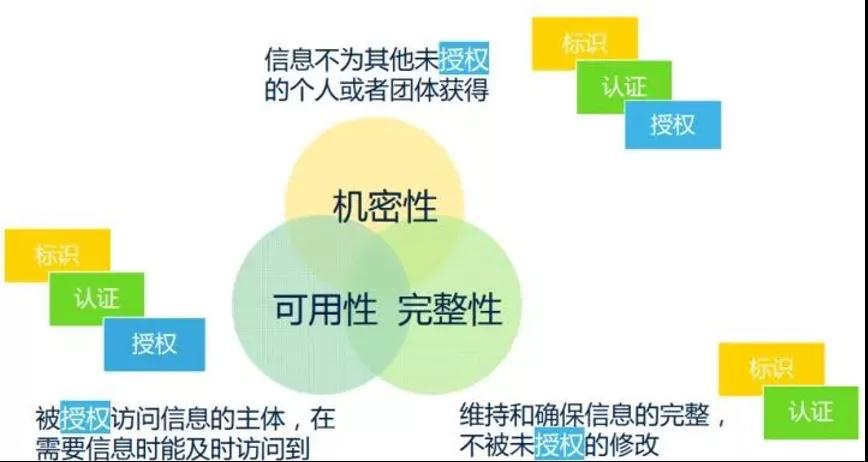
بادئ ذي بدء، يمكن أيضًا اعتبار "الأمن" بالمعنى الواسع "أمن المعلومات"، الذي يتميز بثلاث خصائص مهمة:
1. السرية: من الضروري التأكد من عدم الحصول على المعلومات من قبل أفراد أو مجموعات أخرى غير مصرح لهم بذلك.
2. النزاهة: المحافظة على سلامة المعلومات والتأكد من سلامتها ومنع التلاعب غير المصرح به.
3. الجدوى: يمكن للشخص المخول بالوصول إلى المعلومات الوصول إلى المعلومات والحصول عليها في الوقت المناسب عند الحاجة إليها.
السرية والنزاهة والنزاهة والجدوى، ويشار إليها باسم CIA
من الوصف أعلاه، يتم استخلاص ثلاث أدوات شائعة للتعامل مع أمن المعلومات: تحديد الهوية والتوثيق والترخيص، ويشار إليها أيضًا باسم IAA للاختصار.
1) الهوية: الهويةأولا، يشير زائر المعلومات إلى هوية الموضوع، لكنه غير متأكد من أن الموضوع يمكنه الوصول فعلا إلى المعلومات؟ ولذلك لا بد من التحقق من صحتها؛
2) المصادقة: المصادقةالمصادقة هي التحقق مما إذا كان المحتوى الذي يطالب به الموضوع صحيحًا. وذلك لاتخاذ إجراءات أكثر تفصيلاً بعد التحقق من هوية الموضوع.
3) التفويض: التفويض
كمعالجة معلومات أكثر تفصيلاً، تتضمن المشكلات التي يتعين حلها ما يلي: ما هي المعلومات التي يمكن للشخص المرخص له الاطلاع عليها؟ هل المعلومات التي تم الاطلاع عليها سليمة ولم يتم تعديلها دون تصريح؟ ويمكن للشخص المرخص له الوصول بسهولة إلى المعلومات القابلة للعرض في أي وقت.
وللتعرف على العناصر الثلاثة لأمن المعلومات والعلاقة بين الأدوات الثلاثة يرجى الرجوع إلى الشكل التالي:
بشكل عام، تحتوي MCU على منطقة برنامج داخلية ومنطقة بيانات للمستخدمين لتخزين البرامج وبيانات العمل. من أجل منع الوصول غير المصرح به إلى البرامج الموجودة في MCU أو نسخها، تحتوي معظم وحدات التحكم الدقيقة على أقفال تشفير أو بايتات مشفرة لحماية البرامج الموجودة على الشريحة. إذا تم تمكين (قفل) موضع قفل التشفير أثناء البرمجة، فمن المستحيل قراءة البرنامج مباشرة في الكمبيوتر الصغير أحادي الشريحة باستخدام مبرمج عادي، وهو ما يسمى تشفير الكمبيوتر الصغير أحادي الشريحة.
وبمساعدة معدات خاصة أو معدات ذاتية الصنع، يستطيع المهاجم استخراج المعلومات الأساسية من الشريحة والحصول على البرنامج الموجود في الشريحة من خلال وسائل تقنية مختلفة، وهو ما يسمى فك تشفير الشريحة. في الوقت الحاضر، تتضمن طرق فك التشفير الشائعة للحواسيب الصغيرة أحادية الشريحة بشكل أساسي ما يلي:
(1) هجوم البرمجيات: تستخدم هذه التقنية عادةً واجهة اتصال المعالج وتستفيد من البروتوكولات أو خوارزميات التشفير أو الثغرات الأمنية في هذه الخوارزميات للهجوم. أحد الأمثلة النموذجية للهجوم البرمجي الناجح هو الهجوم على الكمبيوتر الصغير أحادي الشريحة ATMEL AT89C51 المبكر. استغل المهاجم الثغرات الموجودة في تصميم تسلسل عملية المسح لهذه السلسلة من الحواسيب الصغيرة ذات الشريحة الواحدة، وأوقف الخطوة التالية المتمثلة في محو البيانات الموجودة في ذاكرة البرنامج الموجودة على الشريحة باستخدام البرنامج المجمع ذاتيًا بعد قفل التشفير تم تحديد موقعه، بحيث أصبح الكمبيوتر الصغير المشفر ذو الشريحة الواحدة حاسوبًا صغيرًا غير مشفر ذو شريحة واحدة، ثم قم بقراءة البرنامج الموجود على الشريحة باستخدام المبرمج.
(2) هجوم الكشف الإلكترونيتقوم هذه التقنية عادةً بمراقبة الخصائص التناظرية لجميع مصادر الطاقة وتوصيلات واجهة المعالج في التشغيل العادي بدقة زمنية عالية، وتنفذ الهجمات من خلال مراقبة خصائص الإشعاع الكهرومغناطيسي الخاصة بها. نظرًا لأن الكمبيوتر الصغير ذو الشريحة الواحدة هو جهاز إلكتروني نشط، فعندما ينفذ تعليمات مختلفة، يتغير استهلاك الطاقة المقابل لمصدر الطاقة وفقًا لذلك. وبهذه الطريقة، باستخدام أدوات قياس إلكترونية خاصة وطرق إحصائية رياضية لتحليل واكتشاف هذه التغييرات، يمكن الحصول على المعلومات الأساسية المحددة في الكمبيوتر الصغير ذو الشريحة الواحدة.
(3) تكنولوجيا توليد الأخطاءتستخدم هذه التقنية ظروف عمل غير طبيعية لإحداث خطأ في المعالج، ثم توفر وصولاً إضافيًا للهجوم. يحدث الخطأ الأكثر استخدامًا، وتشمل وسائل الهجوم صدمة الجهد وصدمة الساعة. يمكن استخدام الهجمات ذات الجهد المنخفض والجهد العالي لتعطيل دائرة الحماية أو إجبار المعالج على إجراء عمليات خاطئة. قد يؤدي الانتقال المؤقت للساعة إلى إعادة ضبط دائرة الحماية دون الإضرار بالمعلومات المحمية. ويمكن أن تؤثر القفزة العابرة لإمدادات الطاقة على فك التشفير وتنفيذ تعليمة واحدة في بعض المعالجات.
(4) تكنولوجيا التحقيق
تهدف هذه التقنية إلى كشف الاتصال الداخلي للرقاقة بشكل مباشر، ثم مراقبة الكمبيوتر الصغير ذو الشريحة الواحدة والتلاعب به والتدخل فيه لتحقيق غرض الهجوم.
من أجل الراحة، يقسم الأشخاص تقنيات الهجوم الأربعة المذكورة أعلاه إلى فئتين، إحداهما هجوم تطفلي (هجوم جسدي)، والذي يحتاج إلى تدمير الحزمة، ثم يستغرق الأمر ساعات أو حتى أسابيع لإكماله في مختبر خاص بمساعدة اختبار أشباه الموصلات المعدات والمجهر وجهاز تحديد المواقع الصغير. جميع تقنيات microprobe هي هجمات تطفلية. الطرق الثلاث الأخرى هي هجمات غير غازية، ولن تتعرض وحدة MCU التي تمت مهاجمتها لأضرار مادية.
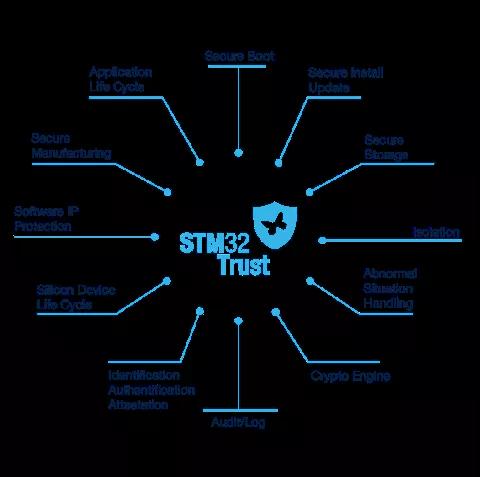
في ضوء طرق فك التشفير المذكورة أعلاه، ومن أجل تجنب فقدان المستخدمين، بدأت جميع الشركات المصنعة الأصلية من شرائحها الخاصة وعززت مستوى الأمان للرقائق. على سبيل المثال، يوفر حل STM32 Trust الذي اقترحته STM 32 لأول مرة مجموعة كاملة من أدوات حماية التعليمات البرمجية وحماية التنفيذ، ولكن أنواع الرقائق المغطاة محدودة وأسعار الرقائق المقابلة مختلفة.
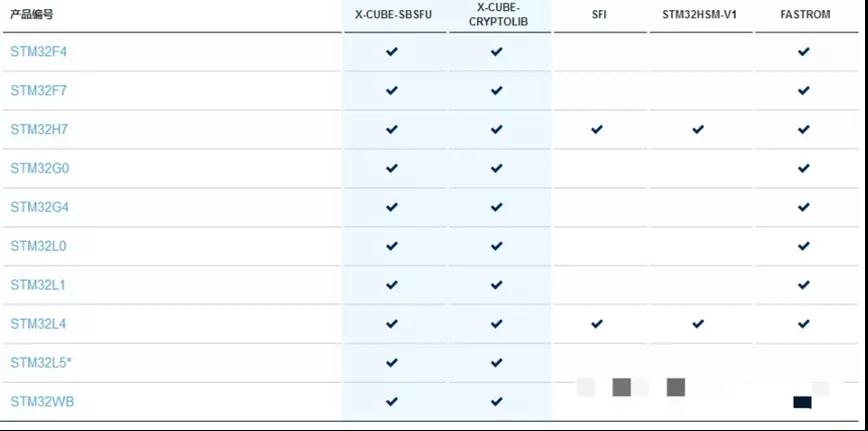
في الوقت نفسه، سيشمل تسليم الحل العديد من الروابط، بما في ذلك الوكلاء وشركات الحلول والمصانع المحترقة ومصانع المعالجة، وما إلى ذلك. لا يمكن لأدوات تصحيح الأخطاء أو النسخ الفردية الحالية تلبية مراقبة السلامة لسلسلة التسليم بأكملها.
وبهدف معالجة هذه المشكلة، طرحت ورشة عمل Chuangxin (ICWORKSHOP.com) مفهوم التسليم السحابي للبرامج الثابتة للبرنامج لأول مرة في عام 2017، ونفذته عبر الإنترنت. بناء منصة تسليم موثوقة وآمنة بين مطور البرنامج/شركة الحلول والمستخدم النهائي، وربط البرامج الثابتة بعدد مرات النسخ، وذلك لحماية حقوق الملكية الفكرية للمطورين وتحقيق الفائدة للطرفين.
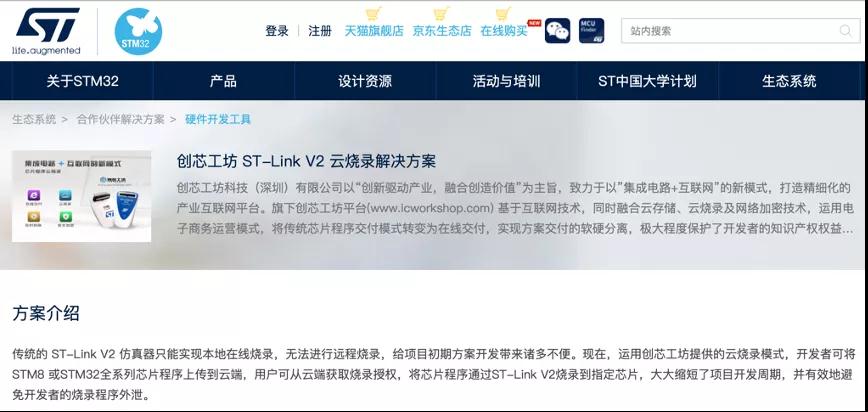
إذا كان لديك ST-Link أو GD-Link، يمكنك تجربتها عن طريق تسجيل حساب Chuangxin Workshop مجانًا الآن.
مقدمة عن التسليم السحابي من ST-Link: https://www.stmcu.com.cn/hardwaredevelopmenttools/1242
مقدمة عن التسليم السحابي لـ GD-Link: http://www.gd32mcu.com/cn/detail/289
في الوقت نفسه، مع آليات التشفير المختلفة التي يوفرها جهاز برمجة PowerWriter، يتم تحقيق وظيفة "نواة واحدة وسر واحد" أيضًا دون ترقية مستوى الشريحة! في الوقت نفسه، مع عدم الاتصال بالإنترنت (ربط UID) والترخيص عبر الإنترنت وطرق التشفير الأخرى التي يوفرها جهاز برمجة PowerWriter، تم تحسين صعوبة اختراق الرقاقة بشكل كبير.
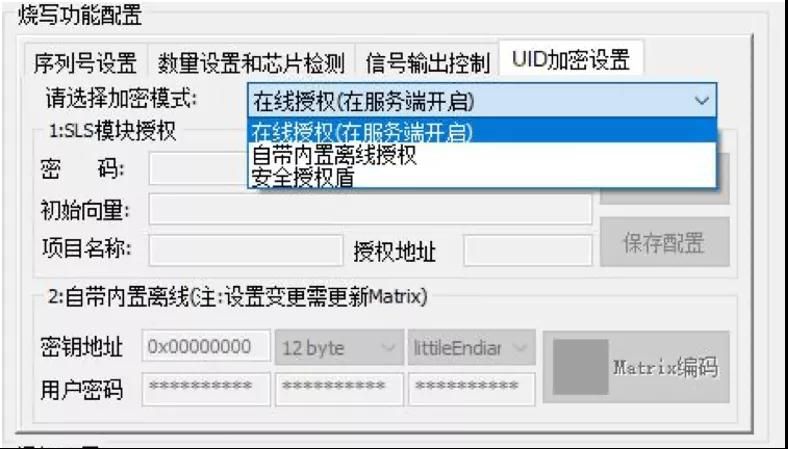
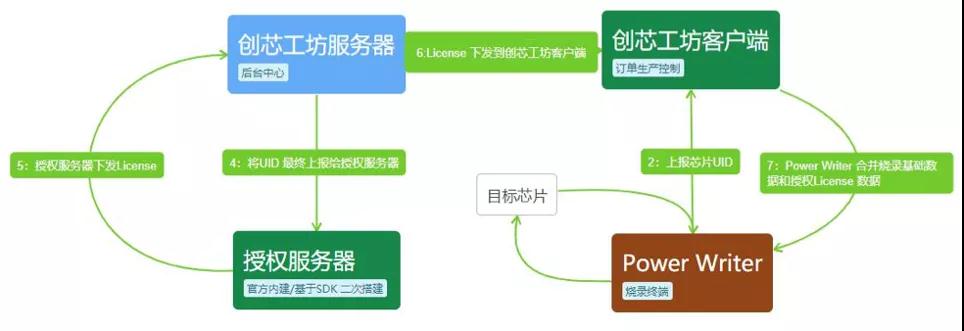
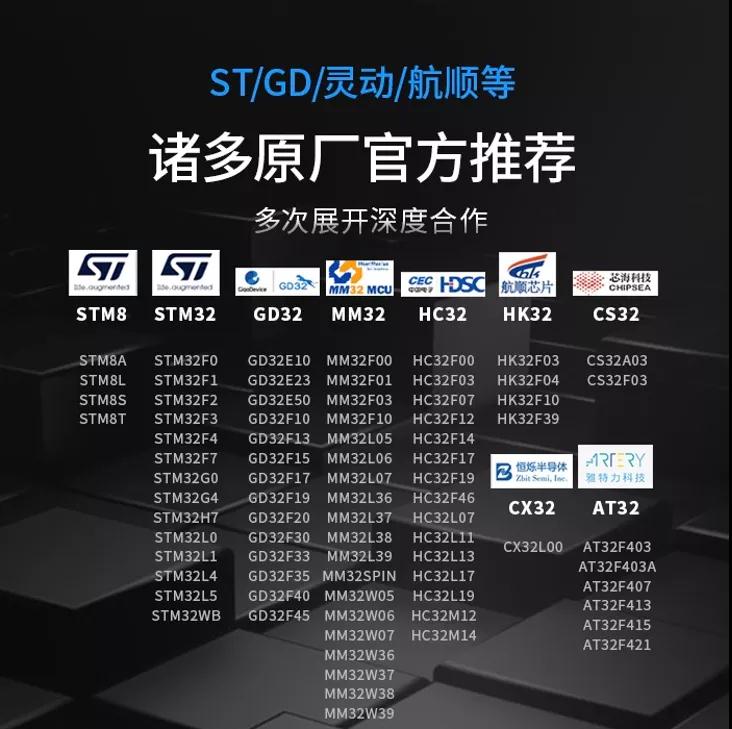
مع بداية عام 2021، نقلت شركة PowerWriter أخبارًا جيدة في مجال برمجة الجهاز. في الوقت الحاضر، أكملت ثماني علامات تجارية أحادية الشريحة، بما في ذلك STM8 وSTM32 وGD32 وMM32 وHC32 وHK32 وCX32 وCS32 وAT32، مع أكثر من 600 سلسلة وعشرات الملايين من نماذج الرقائق. مرحبا بكم في زيارة www.powerwriter.cn لمزيد من المعلومات!
يُشار إلى "ICWORKSHOP Chuangxin Workshop" باسم ICW باختصار، والذي يرمز إلى الابتكار + الإبداع + الثروة، على التوالي. فهو يساعد مطوري MCU، ويحفز روحهم الإبداعية، ويرافق إبداعهم، وبالتالي يجسد قيمة حقوق الملكية الفكرية!
ملحوظة: هذه المقالة منقولة من الإنترنت لدعم حماية حقوق الملكية الفكرية. يرجى الإشارة إلى المصدر الأصلي والمؤلف عند إعادة الطبع. وفي حالة وجود أي مخالفة يرجى التواصل معنا لحذفها.
هاتف الشركة: +86-0755-83044319
فاكس/فاكس: +86-0755-83975897
بريد إلكتروني: 1615456225@qq.com
س: 3518641314 مدير لي
ف ف: 332496225 مدير تشيو
العنوان: الغرفة 809، المبنى C، مبنى Zhantao Technology، رقم 1079 شارع Minzhi، منطقة Longhua الجديدة، Shenzhen
التوصيات ذات الصلة
Slkor Micro ULN2003AU: مصفوفة ترانزستور دارلينجتون SOP-16، جهد تحمل 50 فولت، تيار 500 مللي أمبير
2026-10-22
806
SLKORMICRO TL431: مرجع جهد تحويلي ثلاثي الأطراف قابل للتعديل 36 فولت، عبوة SOT-23 / TO-92
2026-10-21
1177
ترانزستور MOSFET من نوع N-Channel من شركة Slkormicro، طراز SL2312: 20 فولت 5 أمبير، SOT-23، مفتاح طاقة FET
2026-10-20
885
حلول تطبيقات مستشعر درجة الحرارة Slkor SL-FW-TRS-5.5D1
2026-07-28
5523





 粤公网安备44030002007346号