
























Linha de Apoio
Soluções

Soluções
Outra ideia de criptografia de firmware de programa de computador de chip único
2022-03-17
1094
Com o aparecimento e desenvolvimento do LSI, o MCU integra a CPU, RAM, ROM, contador de temporizador e várias interfaces de E/S do computador original em um chip, formando assim um computador no nível do chip. Este também é o protótipo da série TMS 1000 (abaixo), o primeiro microcontrolador (MCU) do mundo inventado por Gary Boone e Michael Cochran dos engenheiros da TI. Depois disso, os fabricantes japoneses de eletrônicos começaram a produzir microcontroladores automotivos, incluindo MCU de 4 bits para entretenimento automotivo, limpadores automáticos, fechaduras eletrônicas e painéis de instrumentos, e MCU de 8 bits para controle de motor.
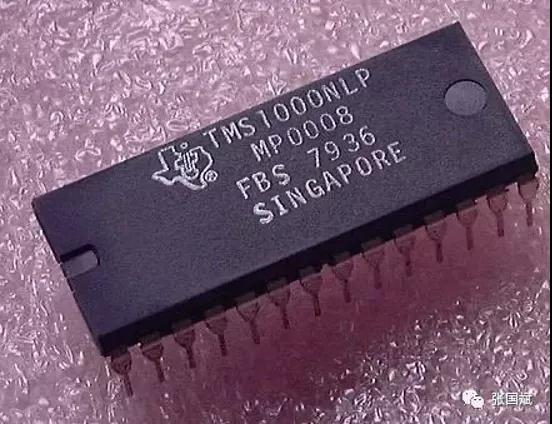
* MCU da série TMS 1000 da TI *
Hoje, além do mercado tradicional de brinquedos, controle industrial, eletrônica automotiva, produtos da linha branca, etc., com o advento da Internet das Coisas e da onda de inteligência, o MCU tornou-se o componente central dos equipamentos de produtos. Por um lado, o equipamento necessita de informação eficiente e inteligente em tempo real e, por outro lado, pode trocar informações com outros equipamentos. Todos esses requisitos precisam ser preenchidos pelo MCU. Pode-se dizer que o MCU nasce da aplicação. Além do desempenho do hardware do próprio chip, o firmware do programa relacionado ao aplicativo torna-se cada vez mais importante, e a demanda por segurança do firmware está recebendo cada vez mais atenção!
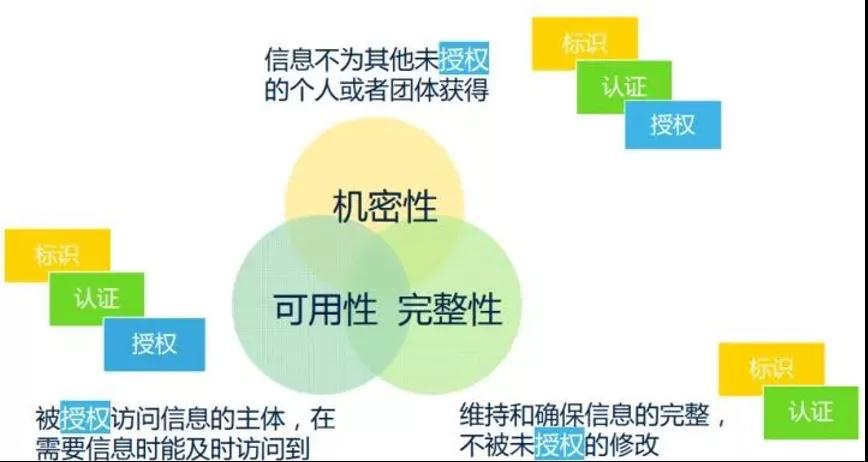
Em primeiro lugar, a “segurança” em sentido lato também pode ser considerada como “segurança da informação”, que possui três características importantes:
1. confidencialidade: é necessário garantir que as informações não sejam obtidas por outros indivíduos ou grupos não autorizados.
2. Integridade: Manter e garantir a integridade das informações e evitar adulterações não autorizadas.
3. Viabilidade: o sujeito autorizado a acessar a informação pode acessar e obter a informação no momento em que for necessário.
Confidencialidade, Integridade, Integridade e ViabilidadeDisponibilidade, referida como CIA
Da descrição acima, derivam três ferramentas comuns para lidar com a segurança da informação: identificação, autenticação e autorização, também abreviadamente referidas como IAA.
1) Identidade: identidadePrimeiro, o visitante da informação indica a identidade do sujeito, mas não tem certeza de que o sujeito pode realmente acessar a informação? Portanto, é necessário verificar a sua autenticidade;
2) Autenticação: AutenticaçãoA autenticação serve para verificar se o conteúdo reivindicado pelo sujeito é verdadeiro. Para realizar ações mais detalhadas após a verificação da identidade do sujeito.
3) Autorização: autorização
Num processamento de informação mais detalhado, os problemas a resolver incluem: Que informações podem ser visualizadas pela pessoa autorizada? As informações visualizadas estão intactas e não são modificadas sem autorização? E a pessoa autorizada pode acessar convenientemente as informações visíveis a qualquer momento.
Para os três elementos de segurança da informação e a relação entre as três ferramentas, consulte a figura a seguir:
Geralmente, o MCU possui uma área de programa interna e uma área de dados para os usuários armazenarem programas e dados de trabalho. Para evitar o acesso não autorizado ou a cópia dos programas no MCU, a maioria dos microcontroladores possui bloqueios de criptografia ou bytes criptografados para proteger os programas no chip. Se o posicionamento do bloqueio de criptografia estiver habilitado (bloqueado) durante a programação, é impossível ler diretamente o programa no microcomputador de chip único com um programador comum, o que é chamado de criptografia de microcomputador de chip único.
Com a ajuda de equipamentos especiais ou de fabricação própria, o invasor pode extrair as principais informações do chip e obter o programa no chip por diversos meios técnicos, o que é chamado de descriptografia do chip. Atualmente, os métodos comuns de descriptografia de microcomputadores de chip único incluem principalmente:
(1) Ataque de software: Esta tecnologia geralmente usa interface de comunicação do processador e faz uso de protocolos, algoritmos de criptografia ou vulnerabilidades de segurança nesses algoritmos para atacar. Um exemplo típico de ataque de software bem-sucedido é o ataque ao microcomputador de chip único ATMEL AT89C51. O invasor aproveitou as lacunas no projeto de sequência de operação de apagamento desta série de microcomputadores de chip único e interrompeu a próxima etapa de apagar os dados na memória do programa no chip usando o programa autocompilado após o bloqueio de criptografia foi localizado, de modo que o microcomputador criptografado de chip único se tornasse um microcomputador não criptografado de chip único e, em seguida, lesse o programa no chip usando o programador.
(2) Ataque de detecção eletrônicaEssa tecnologia geralmente monitora as características analógicas de todas as fontes de alimentação e conexões de interface do processador em operação normal com alta resolução de tempo, e realiza ataques monitorando suas características de radiação eletromagnética. Como o microcomputador de chip único é um dispositivo eletrônico ativo, quando ele executa instruções diferentes, o consumo de energia correspondente da fonte de alimentação muda de acordo. Desta forma, usando instrumentos de medição eletrônicos especiais e métodos estatísticos matemáticos para analisar e detectar essas alterações, as principais informações específicas no microcomputador de chip único podem ser obtidas.
(3) Tecnologia de geração de falhasEssa tecnologia usa condições de trabalho anormais para causar erros no processador e, em seguida, fornece acesso adicional ao ataque. A falha mais amplamente utilizada ocorre e os meios de ataque incluem choque de tensão e choque de clock. Ataques de baixa e alta tensão podem ser usados para desabilitar o circuito de proteção ou forçar o processador a realizar operações erradas. O salto transitório do relógio pode reiniciar o circuito de proteção sem danificar as informações protegidas. E o salto transitório da fonte de alimentação pode afetar a decodificação e execução de uma única instrução em alguns processadores.
(4) Tecnologia de sonda
Essa tecnologia visa expor diretamente a conexão interna do chip e, em seguida, observar, manipular e interferir no microcomputador de chip único para atingir o objetivo do ataque.
Por conveniência, as pessoas dividem as quatro tecnologias de ataque acima em duas categorias, uma é o ataque intrusivo (ataque físico), que precisa destruir o pacote, e então leva horas ou até semanas para ser concluído em um laboratório especial com a ajuda de teste de semicondutores equipamento, microscópio e microposicionador. Todas as tecnologias de microssonda são ataques intrusivos. Os outros três métodos são ataques não invasivos e o MCU atacado não será fisicamente danificado.
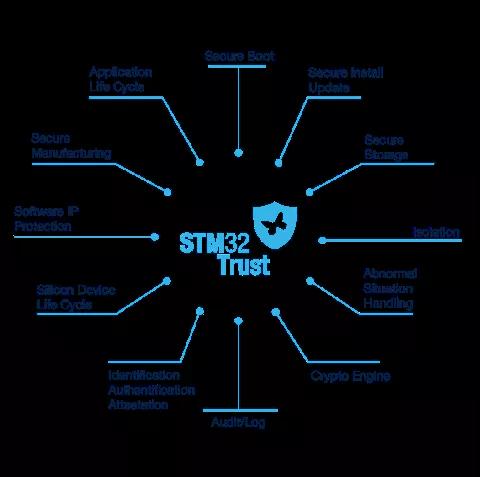
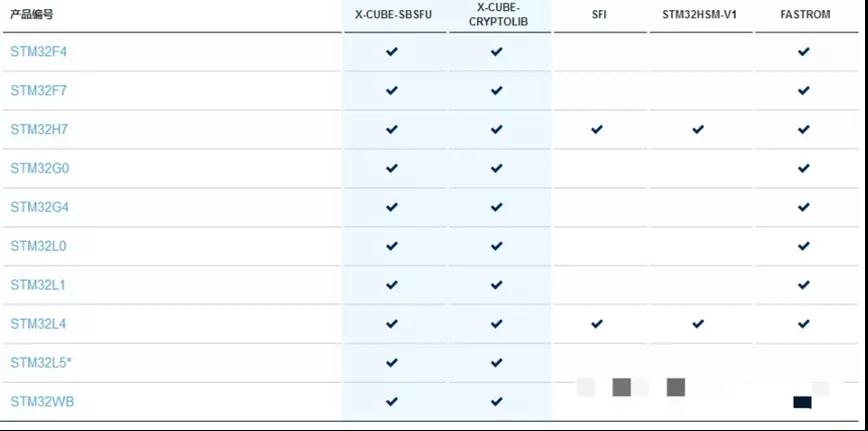
Tendo em conta os métodos de desencriptação acima mencionados, para evitar a perda de utilizadores, todos os fabricantes originais partiram dos seus próprios chips e reforçaram o nível de segurança dos chips. Por exemplo, a solução STM32 Trust proposta pela primeira vez pelo STM 32 fornece um conjunto completo de ferramentas de proteção de código e proteção de execução, mas os tipos de chips cobertos são limitados e os preços dos chips correspondentes são diferentes.
Ao mesmo tempo, a entrega da solução envolverá muitos links, incluindo agentes, empresas de soluções, fábricas de queima e fábricas de processamento, etc. As ferramentas únicas de depuração ou queima existentes não podem atender ao controle de segurança de toda a cadeia de entrega.
Visando esse ponto problemático, o Chuangxin Workshop (ICWORKSHOP.com) apresentou o conceito de entrega de firmware de programa em nuvem pela primeira vez em 2017 e o implementou on-line. Construa uma plataforma de entrega confiável e segura entre o desenvolvedor do programa/empresa de soluções e o usuário final e vincule o firmware ao número de tempos de gravação, de modo a proteger os direitos de propriedade intelectual dos desenvolvedores e beneficiar ambas as partes.
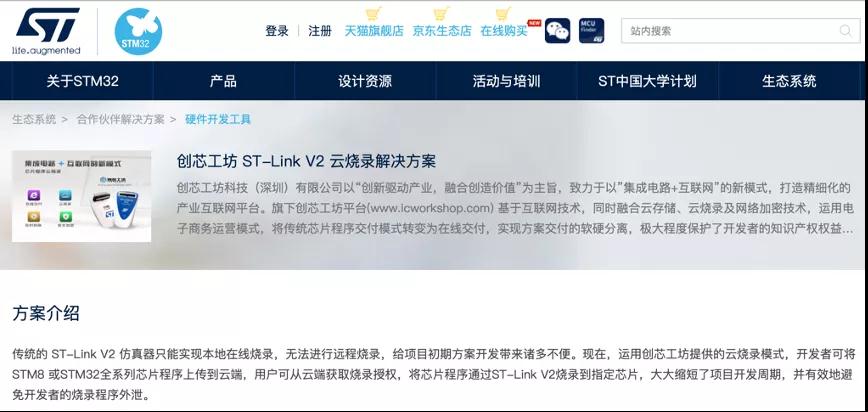
Se você possui ST-Link ou GD-Link, pode experimentá-lo registrando a conta do Chuangxin Workshop gratuitamente agora.
Introdução do ST-Link Cloud Delivery: https://www.stmcu.com.cn/hardwaredevelopmenttools/1242
Introdução do GD-Link Cloud Delivery: http://www.gd32mcu.com/cn/detail/289
Ao mesmo tempo, com vários mecanismos de criptografia fornecidos pelo dispositivo de programação PowerWriter, a função de “um núcleo e um segredo” também é realizada sem atualizar o nível do chip! Ao mesmo tempo, com a autorização offline (ligação UID) e online e outros métodos de criptografia fornecidos pelo dispositivo de programação PowerWriter, a dificuldade de quebra de chip é bastante melhorada.
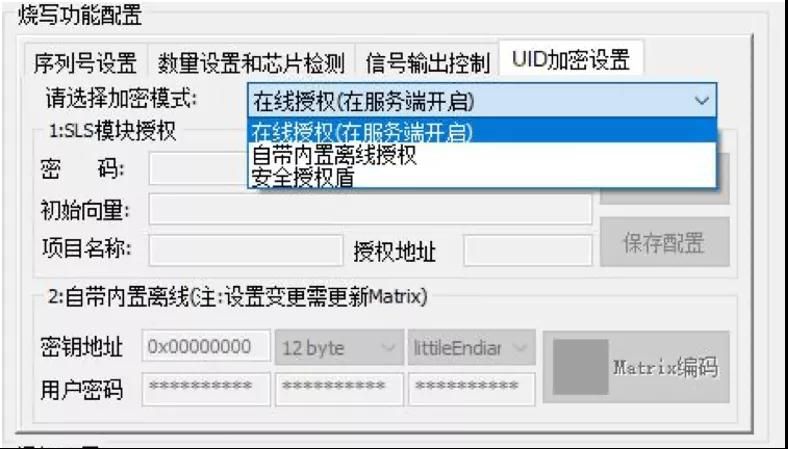
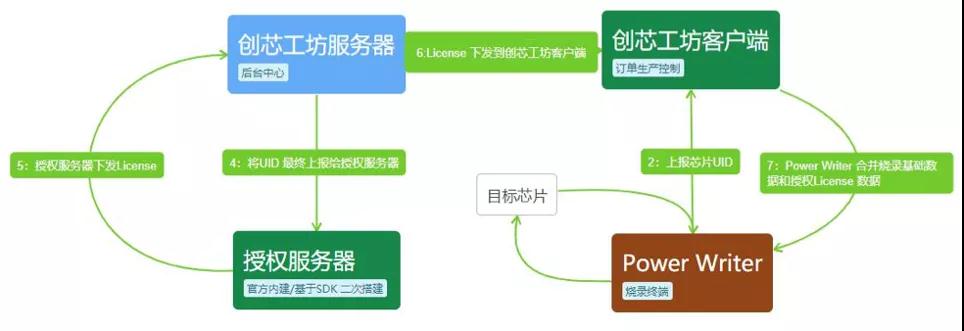
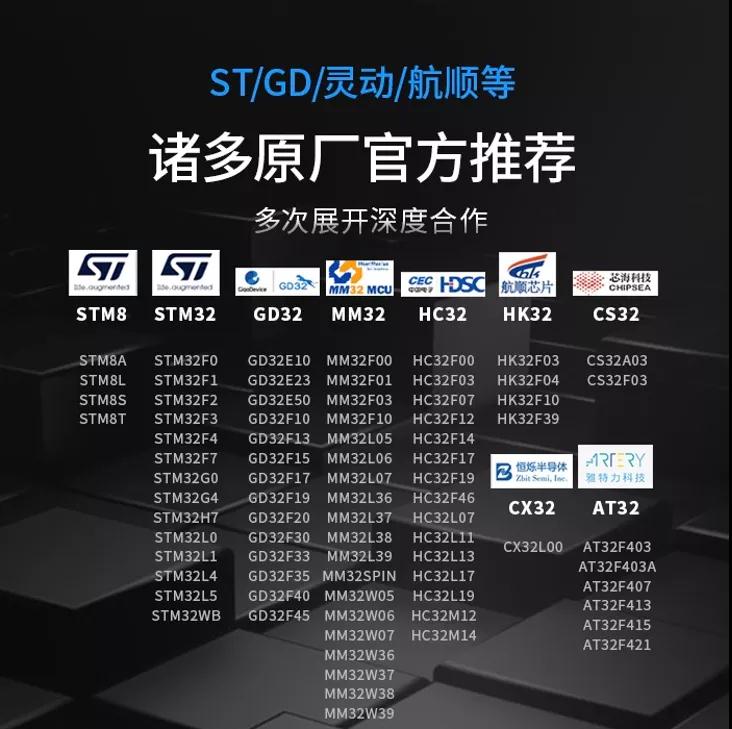
No início do ano de 2021, a PowerWriter repassou boas notícias em programação de dispositivos. Atualmente, completou oito marcas de chip único, incluindo STM8, STM32, GD32, MM32, HC32, HK32, CX32, CS32 e AT32, com mais de 600 séries e dezenas de milhões de modelos de chips. Bem-vindo a visitar www.powerwriter.cn para obter mais informações!
"ICWORKSHOP Chuangxin Workshop" é abreviadamente denominado ICW, que significa Inovação + Criatividade + Riqueza, respectivamente. Ajuda os desenvolvedores de MCU, estimula seu espírito criativo e acompanha sua criatividade, incorporando assim o valor dos direitos de propriedade intelectual!
Nota: Este artigo foi reproduzido da Internet para apoiar a proteção dos direitos de propriedade intelectual. Por favor, indique a fonte original e o autor ao reimprimir. Se houver alguma violação, entre em contato conosco para excluí-la.
Tel. da Empresa: +86-0755-83044319
Fax/fax:+86-0755-83975897
E-mail: 1615456225@qq.com
QQ: 3518641314 Gerente Li
QQ: 332496225 Gerente Qiu
Endereço: Sala 809, Bloco C, Edifício de Tecnologia Zhantao, No.1079 Minzhi Avenue, Longhua New District, Shenzhen
Recomendações relacionadas





 粤公网安备44030002007346号