
























Горячая линия
Решения

Решения
Еще одна идея одночипового шифрования прошивки компьютерной программы.
2022-03-17
1094
С появлением и развитием LSI MCU объединяет ЦП, ОЗУ, ПЗУ, счетчик таймера и различные интерфейсы ввода-вывода исходного компьютера в один чип, образуя таким образом компьютер уровня чипа. Это также прототип серии TMS 1000 (ниже), первого в мире микроконтроллера (MCU), изобретенного Гэри Буном и Майклом Кокраном из инженеров TI. После этого японские производители электроники начали производить автомобильные микроконтроллеры, в том числе 4-битные MCU для автомобильных развлечений, автоматических дворников, электронных замков и панелей приборов, а также 8-битные MCU для управления двигателем.
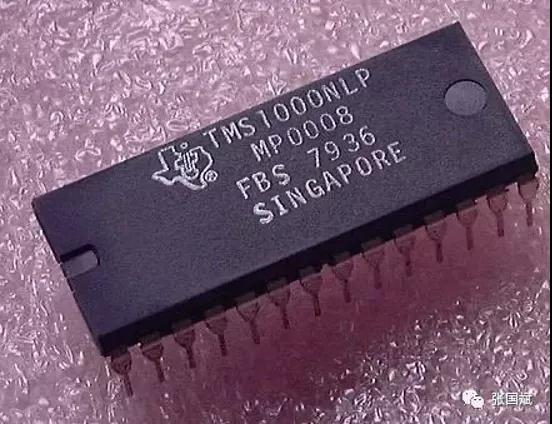
* MCU серии TMS 1000 от TI *
Сегодня, помимо традиционного рынка игрушек, промышленного контроля, автомобильной электроники, бытовой техники и т. д., с появлением Интернета вещей и волны интеллекта, MCU стал основным компонентом производственного оборудования. С одной стороны, оборудованию нужна эффективная и интеллектуальная информация в режиме реального времени, а с другой стороны, оно может обмениваться информацией с другим оборудованием. Все эти требования должны быть выполнены MCU. Можно сказать, что MCU рождается из приложения. Помимо аппаратной производительности самого чипа, все более важным становится программное обеспечение, связанное с приложениями, а требования к безопасности встроенного программного обеспечения привлекают все больше и больше внимания!
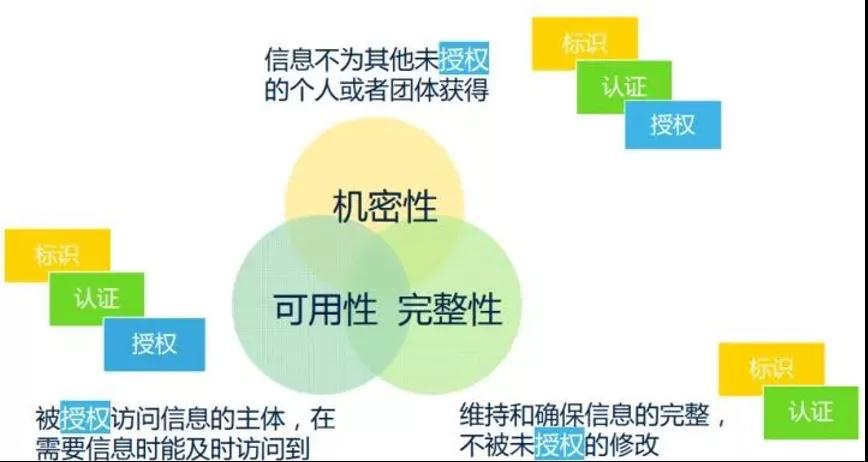
Прежде всего, «безопасность» в широком смысле можно рассматривать и как «информационную безопасность», имеющую три важные характеристики:
1. конфиденциальность: необходимо обеспечить, чтобы информация не была получена другими неавторизованными лицами или группами.
2. Целостность. Поддерживайте и обеспечивайте целостность информации и предотвращайте несанкционированное вмешательство.
3. Осуществимость: субъект, уполномоченный на доступ к информации, может получить доступ и получить информацию вовремя, когда это необходимо.
Конфиденциальность, целостность, целостность и осуществимостьДоступность, называемая ЦРУ
Из приведенного выше описания можно выделить три общих инструмента для обеспечения информационной безопасности: идентификация, аутентификация и авторизация, сокращенно также называемые IAA.
1) Идентичность: идентичностьВо-первых, посетитель информации указывает личность субъекта, но не уверен, что субъект действительно может получить доступ к информации? Поэтому необходимо проверить его подлинность;
2) Аутентификация: АутентификацияАутентификация предназначена для проверки того, соответствует ли содержание, заявленное субъектом, правдивым. Чтобы произвести более детальные действия после того, как личность субъекта будет проверена.
3) Авторизация: авторизация
При более детальной обработке информации к решаемым задачам относятся: Какую информацию может просмотреть уполномоченное лицо? Просматриваемая информация не повреждена и не изменена без разрешения? А уполномоченное лицо может в любой момент удобно получить доступ к просматриваемой информации.
Три элемента информационной безопасности и взаимосвязь между тремя инструментами показаны на следующем рисунке:
Как правило, MCU имеет внутреннюю область программы и область данных, в которых пользователи могут хранить программы и рабочие данные. Чтобы предотвратить несанкционированный доступ или копирование программ в MCU, большинство микроконтроллеров имеют блокировки шифрования или зашифрованные байты для защиты программ на чипе. Если положение замка шифрования включено (заблокировано) во время программирования, невозможно напрямую прочитать программу в однокристальном микрокомпьютере с помощью обычного программатора, что называется одночиповым микрокомпьютерным шифрованием.
С помощью специального оборудования или самодельного оборудования злоумышленник может извлечь из чипа ключевую информацию и различными техническими средствами получить программу в чипе, что называется расшифровкой чипа. В настоящее время распространенные методы расшифровки однокристального микрокомпьютера в основном включают:
(1) Программная атака. Эта технология обычно использует интерфейс связи процессора и использует для атаки протоколы, алгоритмы шифрования или уязвимости безопасности в этих алгоритмах. Типичным примером успешной программной атаки является атака на ранний однокристальный микрокомпьютер ATMEL AT89C51. Злоумышленник воспользовался лазейками в построении последовательности операций стирания этой серии однокристальных микрокомпьютеров и остановил следующий этап стирания данных во встроенной памяти программы с помощью самокомпилированной программы после блокировки шифрования. был расположен так, что зашифрованный однокристальный микрокомпьютер стал незашифрованным однокристальным микрокомпьютером, а затем считывал встроенную программу с помощью программатора.
(2) Атака с электронным обнаружениемЭта технология обычно отслеживает аналоговые характеристики всех источников питания и интерфейсных соединений процессора при нормальной работе с высоким временным разрешением и осуществляет атаки путем мониторинга характеристик его электромагнитного излучения. Поскольку однокристальный микрокомпьютер является активным электронным устройством, при выполнении различных инструкций соответствующее энергопотребление источника питания изменяется соответствующим образом. Таким образом, используя специальные электронные измерительные приборы и математические статистические методы для анализа и обнаружения этих изменений, можно получить конкретную ключевую информацию в однокристальном микрокомпьютере.
(3) Технология генерации неисправностейЭта технология использует нештатные условия работы, чтобы вызвать ошибку процессора, а затем предоставляет дополнительный доступ для атаки. Чаще всего возникает неисправность, и средства атаки включают в себя шоковое напряжение и тактовый шок. Низковольтные и высоковольтные атаки могут использоваться для отключения схемы защиты или принуждения процессора к выполнению неправильных операций. Переходный скачок тактового сигнала может сбросить схему защиты без повреждения защищенной информации. Переходный скачок источника питания может повлиять на декодирование и выполнение одной инструкции в некоторых процессорах.
(4) Зондовая технология
Эта технология заключается в том, чтобы напрямую раскрыть внутреннее соединение чипа, а затем наблюдать, манипулировать и вмешиваться в работу одного микрокомпьютера для достижения цели атаки.
Для удобства люди делят вышеуказанные четыре технологии атак на две категории, одна из них — интрузивная атака (физическая атака), при которой необходимо уничтожить упаковку, а затем требуется несколько часов или даже недель для ее завершения в специальной лаборатории с помощью теста полупроводников. оборудование, микроскоп и микропозиционер. Все микрозондовые технологии представляют собой интрузивные атаки. Остальные три метода являются неинвазивными атаками, и атакованный MCU не будет физически поврежден.
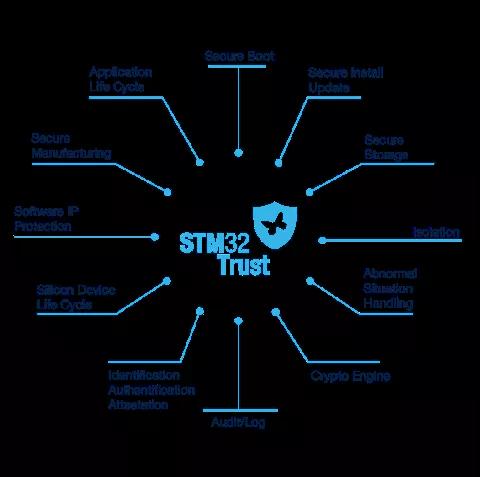
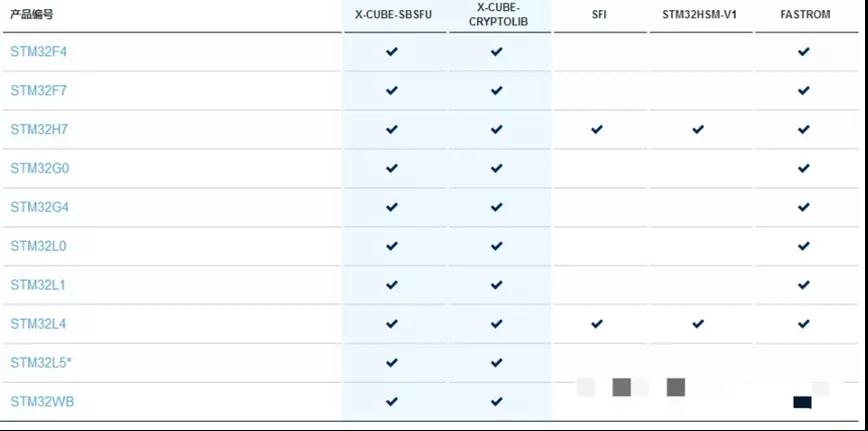
Учитывая вышеизложенные методы дешифрования, чтобы избежать потери пользователей, все оригинальные производители начали со своих собственных чипов и усилили уровень безопасности чипов. Например, решение STM32 Trust, впервые предложенное STM 32, предоставляет полный набор инструментов защиты кода и исполнения, но типы покрываемых чипов ограничены, а цены на соответствующие чипы различны.
В то же время в доставке решения будет задействовано множество звеньев, включая агентов, компании по производству решений, фабрики по сжиганию и переработке и т. д. Существующие отдельные инструменты отладки или записи не могут обеспечить контроль безопасности всей цепочки доставки.
Стремясь решить эту проблему, компания Chuangxin Workshop (ICWORKSHOP.com) в 2017 году впервые выдвинула концепцию облачной доставки программных прошивок и реализовала ее онлайн. Создайте надежную и безопасную платформу доставки между разработчиком программы/компанией, занимающейся решением, и конечным пользователем, а также привяжите прошивку к количеству времени записи, чтобы защитить права интеллектуальной собственности разработчиков и принести пользу обеим сторонам.
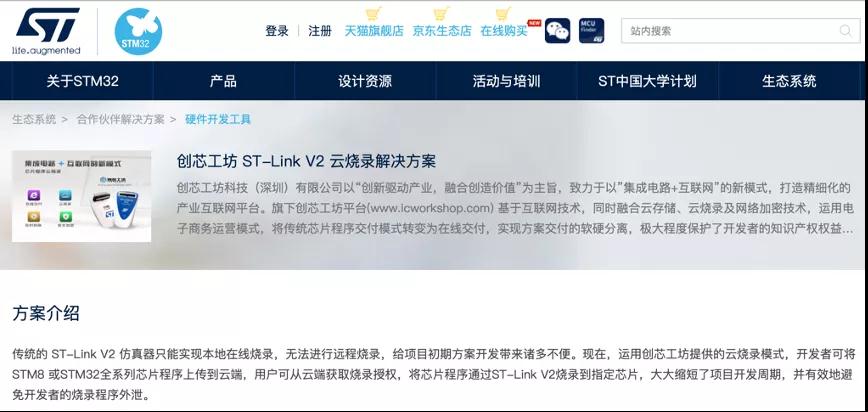
Если у вас есть ST-Link или GD-Link, вы можете испытать их, бесплатно зарегистрировав учетную запись Chuangxin Workshop прямо сейчас.
Внедрение облачной доставки ST-Link: https://www.stmcu.com.cn/hardwaredevelopmenttools/1242.
Представление облачной доставки GD-Link: http://www.gd32mcu.com/cn/detail/289
В то же время, благодаря различным механизмам шифрования, предоставляемым устройством программирования PowerWriter, функция «одно ядро и один секрет» также реализуется без обновления уровня чипа! В то же время, благодаря автономной (привязке UID) и онлайн-авторизации, а также другим методам шифрования, предоставляемым устройством программирования PowerWriter, сложность взлома чипа значительно снижается.
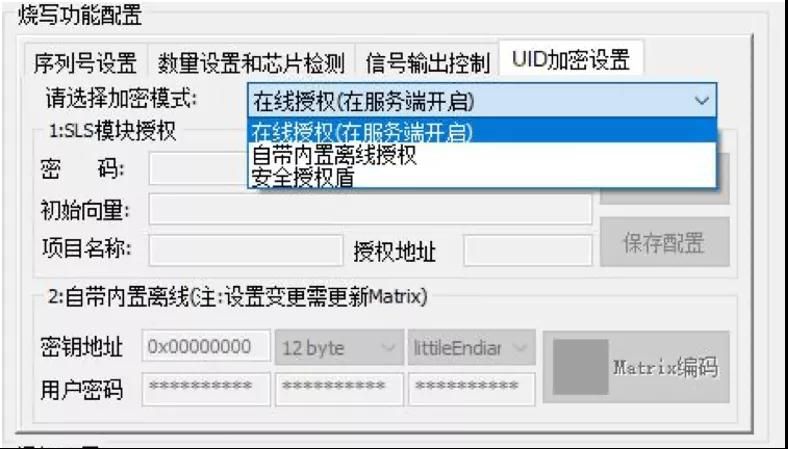
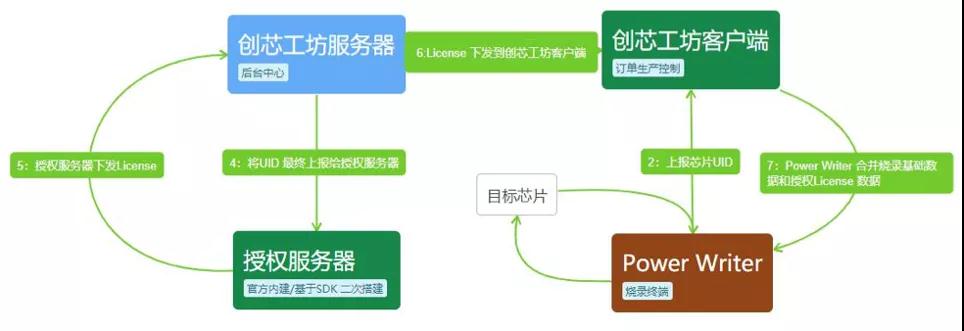
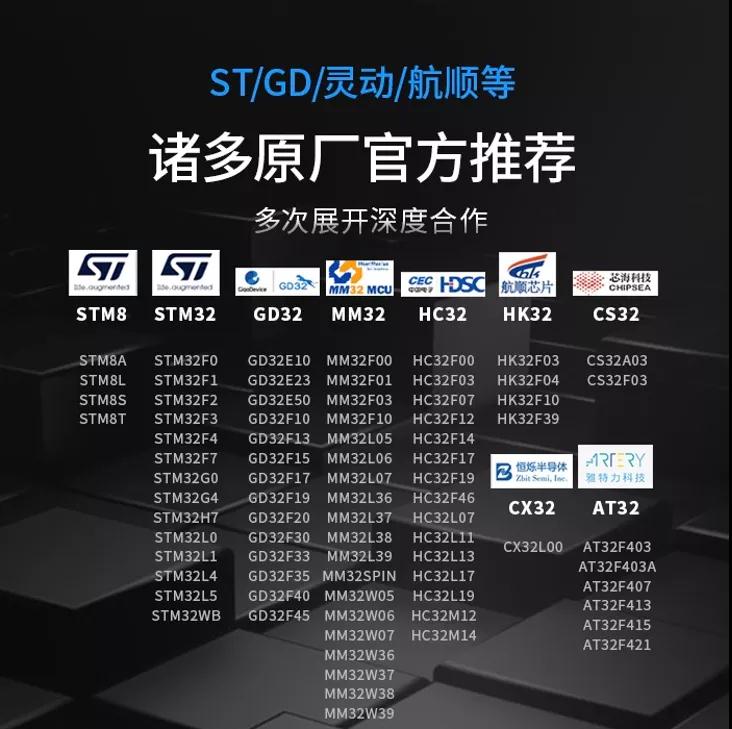
В начале 2021 года PowerWriter сообщил хорошие новости об устройствах для программирования. В настоящее время компания выпустила восемь одночиповых брендов, включая STM8, STM32, GD32, MM32, HC32, HK32, CX32, CS32 и AT32, с более чем 600 сериями и десятками миллионов моделей чипов. Добро пожаловать на сайт www.powerwriter.cn для получения дополнительной информации!
«Мастерская ICWORKSHOP Chuangxin» сокращенно называется ICW, что означает «Инновации + Креативность + Богатство» соответственно. Он помогает разработчикам MCU, стимулирует их творческий дух и содействует их творчеству, тем самым воплощая ценность прав интеллектуальной собственности!
Примечание. Эта статья воспроизведена из Интернета в целях защиты прав интеллектуальной собственности. При перепечатке просьба указывать первоисточник и автора. Если есть какие-либо нарушения, пожалуйста, свяжитесь с нами, чтобы удалить их.
Тел. компании: +86-0755-83044319
Факс/факс:+86-0755-83975897
Почта: 1615456225@qq.com
QQ: 3518641314 Менеджер Ли
QQ: 332496225 Менеджер Цю
Адрес: комната 809, блок C, здание Zhantao Technology Building, проспект Минчжи № 1079, новый район Лунхуа, Шэньчжэнь.
Связанные рекомендации
Slkor Micro ULN2003AU: массив транзисторов Дарлингтона в корпусе SOP-16 с выдерживаемым напряжением 50 В и током 500 мА.
2026-10-22
806
SLKORMICRO TL431: Регулируемый трехвыводной шунтирующий источник опорного напряжения 36 В, корпус SOT-23 / TO-92
2026-10-21
1177
Решение для применения датчика температуры Slkor SL-FW-TRS-5.5D1
2026-07-28
5523





 粤公网安备44030002007346号