
























Hotline
Solutions

Solutions
Une autre idée de cryptage du micrologiciel d'un programme informatique à puce unique
2022-03-17
1094
Avec l'apparition et le développement de LSI, MCU intègre le CPU, la RAM, la ROM, le compteur de minuterie et diverses interfaces d'E/S de l'ordinateur d'origine dans une seule puce, formant ainsi un ordinateur au niveau de la puce. Il s'agit également du prototype de la série TMS 1000 (ci-dessous), le premier microcontrôleur (MCU) au monde inventé par Gary Boone et Michael Cochran des ingénieurs de TI. Après cela, les fabricants d'électronique japonais ont commencé à produire des microcontrôleurs automobiles, notamment des MCU 4 bits pour le divertissement embarqué, des essuie-glaces automatiques, des serrures et des tableaux de bord électroniques, ainsi qu'un MCU 8 bits pour le contrôle du moteur.
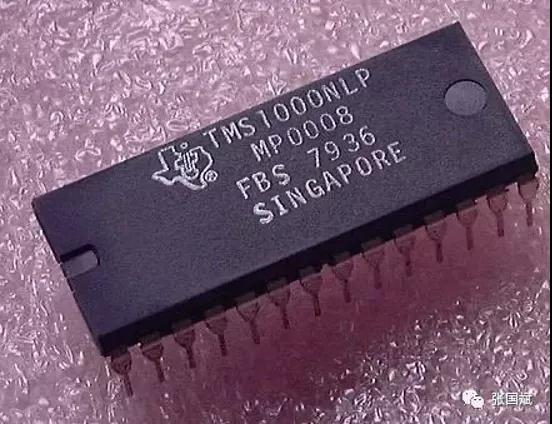
* MCU série TMS 1000 de TI *
Aujourd'hui, outre le marché traditionnel du jouet, du contrôle industriel, de l'électronique automobile, de l'électroménager, etc., avec l'avènement de l'Internet des objets et la vague de l'intelligence, le MCU est devenu le composant essentiel de l'équipement des produits. D'une part, l'équipement a besoin d'informations efficaces et intelligentes en temps réel, et d'autre part, il peut échanger des informations avec d'autres équipements. Toutes ces exigences doivent être remplies par MCU. On peut dire que le MCU est né d'une application. Outre les performances matérielles de la puce elle-même, le micrologiciel du programme lié aux applications devient de plus en plus important, et la demande en matière de sécurité du micrologiciel attire de plus en plus l'attention !
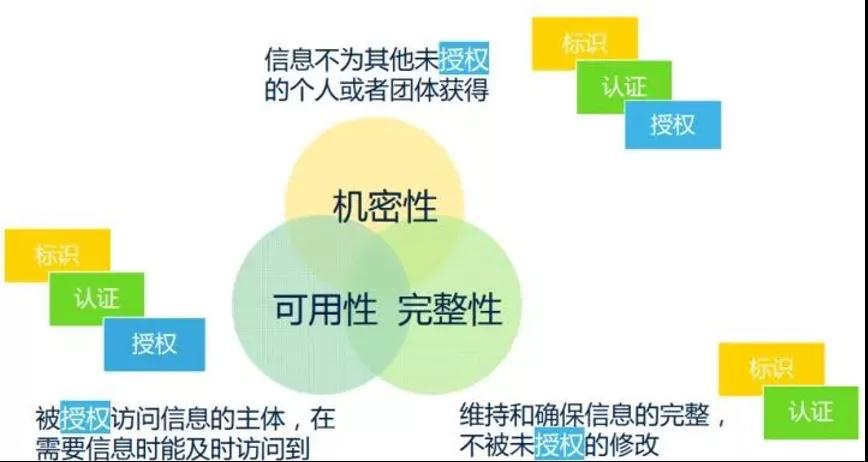
Tout d'abord, la « sécurité » au sens large peut également être considérée comme la « sécurité de l'information », qui présente trois caractéristiques importantes :
1. confidentialité : il est nécessaire de garantir que les informations ne soient pas obtenues par d'autres individus ou groupes non autorisés.
2. Intégrité : Maintenir et garantir l’intégrité des informations et empêcher toute falsification non autorisée.
3. Faisabilité : le sujet autorisé à accéder à l'information peut accéder et obtenir l'information à temps lorsqu'elle est nécessaire.
Confidentialité, Intégrité, Intégrité et FaisabilitéDisponibilité, dénommée CIA
De la description ci-dessus, trois outils courants pour gérer la sécurité de l'information sont dérivés : l'identification, l'authentification et l'autorisation, également appelées IAA en abrégé.
1) Identité : identitéPremièrement, le visiteur d'informations indique l'identité du sujet, mais n'est pas sûr que le sujet puisse réellement accéder à l'information ? Il est donc nécessaire de vérifier son authenticité ;
2) Authentification : AuthentificationL'authentification consiste à vérifier si le contenu revendiqué par le sujet est vrai. Afin de prendre des mesures plus détaillées après vérification de l'identité du sujet.
3) Autorisation : autorisation
Dans le cadre d'un traitement plus détaillé de l'information, les problèmes à résoudre comprennent : Quelles informations peuvent être consultées par la personne autorisée ? Les informations consultées sont-elles intactes et non modifiées sans autorisation ? Et la personne autorisée peut accéder facilement aux informations visibles à tout moment.
Pour les trois éléments de sécurité des informations et la relation entre les trois outils, veuillez vous référer à la figure suivante :
Généralement, le MCU dispose d'une zone de programme interne et d'une zone de données permettant aux utilisateurs de stocker des programmes et des données de travail. Afin d'empêcher l'accès non autorisé ou la copie des programmes dans le MCU, la plupart des microcontrôleurs disposent de verrous de cryptage ou d'octets cryptés pour protéger les programmes sur la puce. Si le positionnement du verrou de cryptage est activé (verrouillé) pendant la programmation, il est impossible de lire directement le programme dans le micro-ordinateur monopuce avec un programmateur ordinaire, ce qui est appelé cryptage de micro-ordinateur monopuce.
À l'aide d'un équipement spécial ou d'un équipement fabriqué par lui-même, l'attaquant peut extraire les informations clés de la puce et obtenir le programme contenu dans la puce par divers moyens techniques, appelés décryptage de la puce. À l’heure actuelle, les méthodes courantes de décryptage des micro-ordinateurs monopuce comprennent principalement :
(1) Attaque logicielle : cette technologie utilise généralement l'interface de communication du processeur et utilise des protocoles, des algorithmes de cryptage ou des vulnérabilités de sécurité dans ces algorithmes pour attaquer. Un exemple typique d’attaque logicielle réussie est l’attaque contre le premier micro-ordinateur monopuce ATMEL AT89C51. L'attaquant a profité des failles dans la conception séquentielle de l'opération d'effacement de cette série de micro-ordinateurs monopuce et a arrêté l'étape suivante d'effacement des données dans la mémoire du programme sur la puce en utilisant le programme auto-compilé après le verrouillage de cryptage. a été localisé, de sorte que le micro-ordinateur monopuce crypté est devenu un micro-ordinateur monopuce non crypté, puis a lu le programme sur puce à l'aide du programmeur.
(2) Attaque de détection électroniqueCette technologie surveille généralement les caractéristiques analogiques de toutes les alimentations et connexions d'interface du processeur en fonctionnement normal avec une résolution temporelle élevée, et mène des attaques en surveillant ses caractéristiques de rayonnement électromagnétique. Étant donné que le micro-ordinateur monopuce est un dispositif électronique actif, lorsqu'il exécute différentes instructions, la consommation électrique correspondante de l'alimentation change en conséquence. De cette manière, en utilisant des instruments de mesure électroniques spéciaux et des méthodes statistiques mathématiques pour analyser et détecter ces changements, les informations clés spécifiques du micro-ordinateur monopuce peuvent être obtenues.
(3) Technologie de génération de défautsCette technologie utilise des conditions de travail anormales pour générer des erreurs de processeur, puis fournit un accès supplémentaire aux attaques. Le défaut le plus largement utilisé se produit et les moyens d'attaque comprennent les chocs de tension et les chocs d'horloge. Des attaques basse et haute tension peuvent être utilisées pour désactiver le circuit de protection ou forcer le processeur à effectuer de mauvaises opérations. Un saut d'horloge transitoire peut réinitialiser le circuit de protection sans endommager les informations protégées. Et le saut transitoire d’alimentation peut affecter le décodage et l’exécution d’une seule instruction dans certains processeurs.
(4) Technologie de sonde
Cette technologie consiste à exposer directement la connexion interne de la puce, puis à observer, manipuler et interférer avec le micro-ordinateur monopuce pour atteindre l'objectif de l'attaque.
Pour plus de commodité, les gens divisent les quatre technologies d'attaque ci-dessus en deux catégories, l'une est l'attaque intrusive (attaque physique), qui nécessite la destruction du colis, puis il faut des heures, voire des semaines, pour la réaliser dans un laboratoire spécial à l'aide d'un test de semi-conducteur. équipement, microscope et micro-positionneur. Toutes les technologies de microsondes sont des attaques intrusives. Les trois autres méthodes sont des attaques non invasives et le MCU attaqué ne sera pas physiquement endommagé.
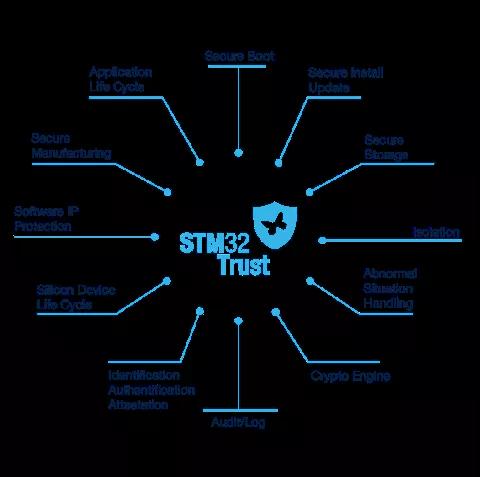
Compte tenu des méthodes de décryptage ci-dessus, afin d'éviter la perte d'utilisateurs, tous les fabricants d'origine sont partis de leurs propres puces et ont renforcé le niveau de sécurité des puces. Par exemple, la solution STM32 Trust proposée pour la première fois par STM 32 fournit une suite complète d'outils de protection du code et de protection de l'exécution, mais les types de puces couvertes sont limités et les prix des puces correspondantes sont différents.
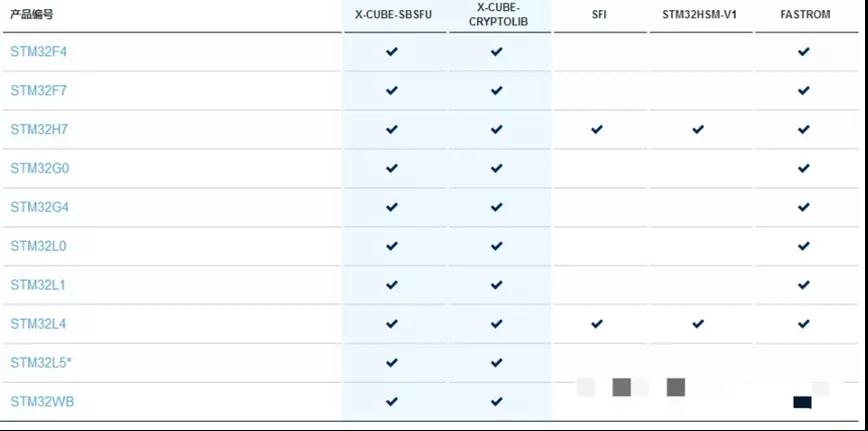
Dans le même temps, la fourniture de solutions impliquera de nombreux maillons, notamment des agents, des sociétés de solutions, des usines de gravure et de transformation, etc. Les outils de débogage ou de gravure uniques existants ne peuvent pas assurer le contrôle de sécurité de l'ensemble de la chaîne de livraison.
C'est pour répondre à ce problème que Chuangxin Workshop (ICWORKSHOP.com) a présenté pour la première fois en 2017 le concept de livraison cloud du micrologiciel du programme et l'a mis en œuvre en ligne. Construisez une plate-forme de livraison fiable et sûre entre le développeur de programmes/la société de solutions et l'utilisateur final, et liez le micrologiciel au nombre de fois de gravure, de manière à protéger les droits de propriété intellectuelle des développeurs et à bénéficier aux deux parties.
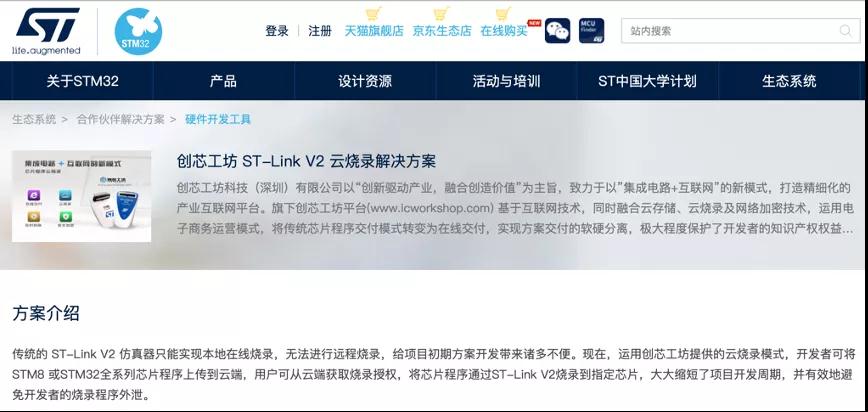
Si vous possédez ST-Link ou GD-Link, vous pouvez en faire l'expérience en enregistrant gratuitement le compte Chuangxin Workshop dès maintenant.
Introduction de ST-Link Cloud Delivery : https://www.stmcu.com.cn/hardwaredevelopmenttools/1242
Introduction de GD-Link Cloud Delivery : http://www.gd32mcu.com/cn/detail/289
Dans le même temps, grâce aux divers mécanismes de cryptage fournis par le dispositif de programmation PowerWriter, la fonction « un cœur et un secret » est également réalisée sans mise à niveau du niveau de la puce ! Dans le même temps, avec l'autorisation hors ligne (liaison UID) et en ligne et d'autres méthodes de cryptage fournies par le dispositif de programmation PowerWriter, la difficulté de craquage des puces est grandement améliorée.
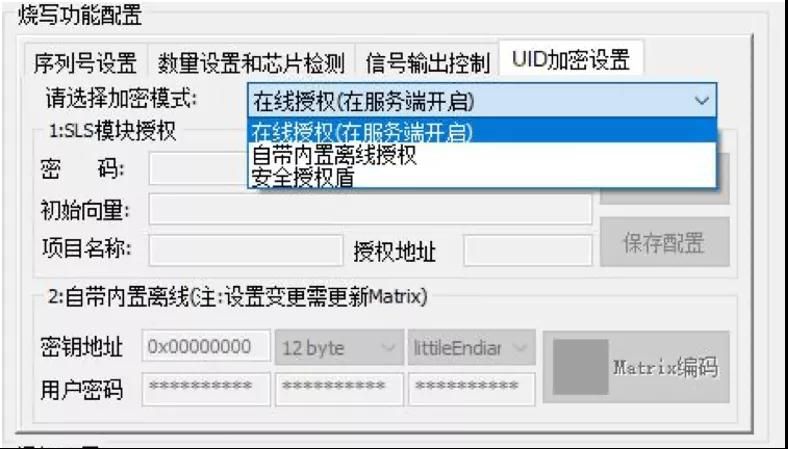
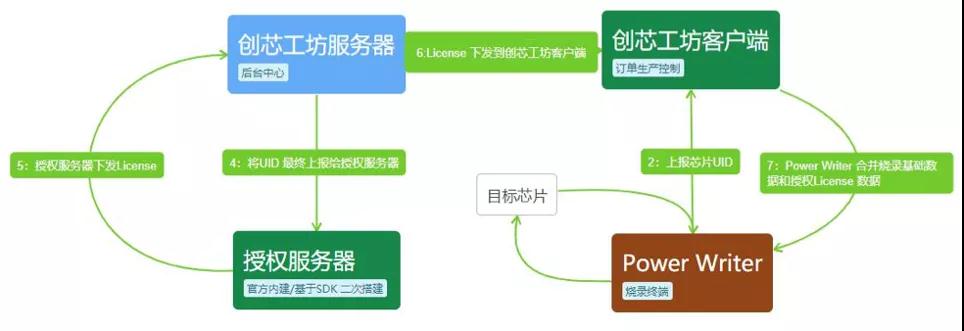
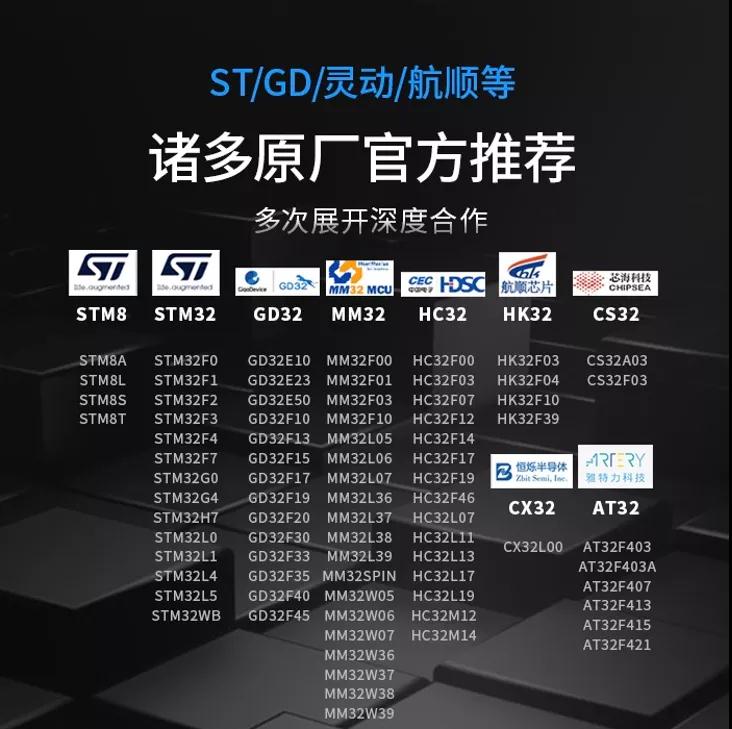
Au début de l’année 2021, PowerWriter a annoncé une bonne nouvelle en matière d’appareil de programmation. À l'heure actuelle, elle propose huit marques monopuces, dont STM8, STM32, GD32, MM32, HC32, HK32, CX32, CS32 et AT32, avec plus de 600 séries et des dizaines de millions de modèles de puces. Bienvenue sur www.powerwriter.cn pour plus d'informations !
« ICWORKSHOP Chuangxin Workshop » est appelé ICW en abrégé, qui signifie respectivement Innovation+Creativity+Wealth. Il aide les développeurs de MCU, stimule leur esprit créatif et accompagne leur créativité, incarnant ainsi la valeur des droits de propriété intellectuelle !
Remarque : Cet article est reproduit à partir d'Internet pour soutenir la protection des droits de propriété intellectuelle. Veuillez indiquer la source originale et l'auteur lors de la réimpression. En cas d'infraction, veuillez nous contacter pour la supprimer.
Tél. de l'entreprise : +86-0755-83044319
Fax/fax :+86-0755-83975897
Courriel : 1615456225@qq.com
QQ : 3518641314 Gestionnaire Li
QQ : 332496225 Gestionnaire Qiu
Adresse : salle 809, bloc C, bâtiment technologique Zhantao, avenue Minzhi n° 1079, nouveau district de Longhua, Shenzhen
Recommandations connexes





 粤公网安备44030002007346号