
























Hotline usługi
Nasze rozwiązania

Nasze rozwiązania
Kolejny pomysł na jednoukładowe szyfrowanie oprogramowania sprzętowego programu komputerowego
2022-03-17
1094
Wraz z pojawieniem się i rozwojem LSI, MCU integruje procesor, pamięć RAM, ROM, licznik timera i różne interfejsy we/wy oryginalnego komputera w jeden układ, tworząc w ten sposób komputer na poziomie chipa. Jest to także prototyp serii TMS 1000 (poniżej), pierwszego na świecie mikrokontrolera (MCU) wynalezionego przez Gary'ego Boone'a i Michaela Cochrana z inżynierów TI. Następnie japońscy producenci elektroniki zaczęli produkować mikrokontrolery samochodowe, w tym 4-bitowy MCU do rozrywki w samochodzie, automatyczne wycieraczki, zamki elektroniczne i tablice przyrządów oraz 8-bitowy MCU do sterowania silnikiem.
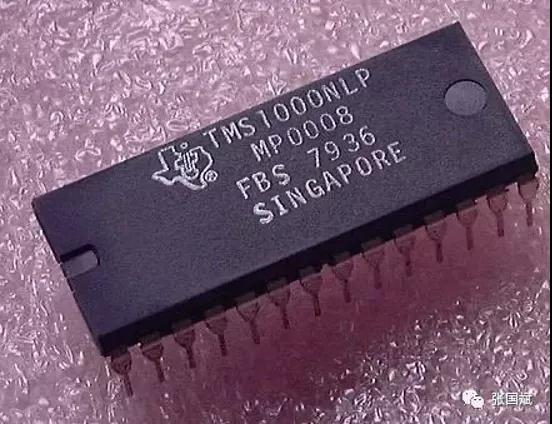
* MCU serii TMS 1000 firmy TI *
Dziś, poza tradycyjnym rynkiem zabawek, sterowaniem przemysłowym, elektroniką samochodową, sprzętem AGD itp., wraz z pojawieniem się Internetu Rzeczy i falą inteligencji, MCU stało się podstawowym elementem wyposażenia produktu. Z jednej strony sprzęt potrzebuje wydajnych i inteligentnych informacji w czasie rzeczywistym, a z drugiej strony może wymieniać informacje z innymi urządzeniami. Wszystkie te wymagania muszą zostać spełnione przez MCU. Można powiedzieć, że MCU zrodziło się z aplikacji. Oprócz wydajności sprzętowej samego chipa, oprogramowanie sprzętowe związane z aplikacją staje się coraz ważniejsze, a zapotrzebowanie na bezpieczeństwo oprogramowania sprzętowego zyskuje coraz większą uwagę!
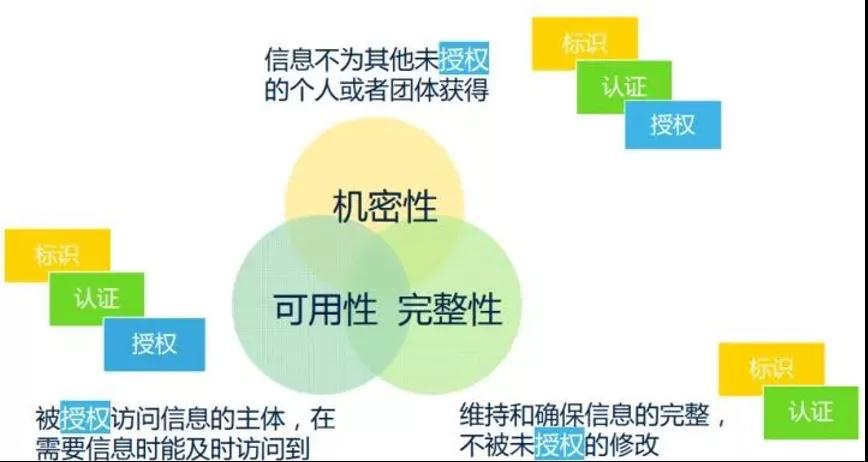
Przede wszystkim „bezpieczeństwo” w szerokim znaczeniu można rozumieć także jako „bezpieczeństwo informacji”, które ma trzy istotne cechy:
1. poufność: należy zadbać o to, aby informacje nie zostały zdobyte przez inne nieupoważnione osoby lub grupy.
2. Integralność: Utrzymuj i zapewniaj integralność informacji oraz zapobiegaj nieupoważnionym manipulacjom.
3. Wykonalność: podmiot uprawniony do dostępu do informacji może uzyskać dostęp do informacji i uzyskać je w odpowiednim czasie, kiedy jest to potrzebne.
Poufność, integralność, integralność i wykonalność. Dostępność, określana jako CIA
Z powyższego opisu wywodzą się trzy popularne narzędzia postępowania z bezpieczeństwem informacji: identyfikacja, uwierzytelnianie i autoryzacja, zwane także w skrócie IAA.
1) Tożsamość: tożsamośćPo pierwsze, osoba odwiedzająca informacje wskazuje tożsamość podmiotu, ale nie jest pewna, czy podmiot ten faktycznie może uzyskać dostęp do informacji? Dlatego konieczne jest sprawdzenie jego autentyczności;
2) Uwierzytelnienie: UwierzytelnienieUwierzytelnianie polega na sprawdzeniu, czy treści deklarowane przez podmiot są prawdziwe. Aby móc podjąć bardziej szczegółowe działania po zweryfikowaniu tożsamości podmiotu.
3) Autoryzacja: autoryzacja
W przypadku bardziej szczegółowego przetwarzania informacji problemy do rozwiązania obejmują: Jakie informacje może przeglądać osoba upoważniona? Czy przeglądane informacje są nienaruszone i nie są modyfikowane bez autoryzacji? A upoważniona osoba może w dowolnym momencie wygodnie uzyskać dostęp do widocznych informacji.
Informacje na temat trzech elementów bezpieczeństwa informacji i powiązań między trzema narzędziami przedstawiono na poniższym rysunku:
Ogólnie rzecz biorąc, MCU ma wewnętrzny obszar programu i obszar danych, w którym użytkownicy mogą przechowywać programy i dane robocze. Aby zapobiec nieautoryzowanemu dostępowi lub kopiowaniu programów w MCU, większość mikrokontrolerów ma blokady szyfrujące lub zaszyfrowane bajty w celu ochrony programów na chipie. Jeżeli podczas programowania włączone zostanie (zablokowane) położenie blokady szyfrowania, nie ma możliwości bezpośredniego odczytania programu w mikrokomputerze jednoukładowym za pomocą zwykłego programatora, co nazywa się szyfrowaniem mikrokomputera jednoukładowego.
Za pomocą specjalnego sprzętu lub sprzętu samodzielnie wykonanego osoba atakująca może wyodrębnić kluczowe informacje z chipa i uzyskać program w chipie za pomocą różnych środków technicznych, co nazywa się deszyfrowaniem chipa. Obecnie powszechne metody deszyfrowania mikrokomputera jednoukładowego obejmują głównie:
(1) Atak na oprogramowanie: technologia ta zwykle wykorzystuje interfejs komunikacyjny procesora i do ataku wykorzystuje protokoły, algorytmy szyfrowania lub luki w zabezpieczeniach tych algorytmów. Typowym przykładem udanego ataku na oprogramowanie jest atak na wczesny jednoukładowy mikrokomputer ATMEL AT89C51. Osoba atakująca wykorzystała luki w projekcie sekwencji operacji kasowania tej serii jednoukładowych mikrokomputerów i wstrzymała kolejny etap kasowania danych z pamięci programu na chipie za pomocą samodzielnie skompilowanego programu po zastosowaniu blokady szyfrowania został zlokalizowany w taki sposób, że zaszyfrowany mikrokomputer jednoukładowy stał się niezaszyfrowanym mikrokomputerem jednoukładowym, a następnie odczytał program znajdujący się na chipie za pomocą programatora.
(2) Atak wykorzystujący wykrywanie elektroniczneTechnologia ta zwykle monitoruje charakterystykę analogową wszystkich zasilaczy i połączeń interfejsów procesora podczas normalnej pracy z dużą rozdzielczością czasową i przeprowadza ataki poprzez monitorowanie jego charakterystyki promieniowania elektromagnetycznego. Ponieważ mikrokomputer jednoukładowy jest aktywnym urządzeniem elektronicznym, podczas wykonywania różnych instrukcji zmienia się odpowiednio pobór mocy zasilacza. W ten sposób, wykorzystując specjalne elektroniczne przyrządy pomiarowe i matematyczne metody statystyczne do analizy i wykrywania tych zmian, można uzyskać szczegółowe, kluczowe informacje w pojedynczym mikrokomputerze.
(3) Technologia generowania usterekTechnologia ta wykorzystuje nietypowe warunki pracy, aby spowodować błąd procesora, a następnie zapewnia dodatkowy dostęp do ataku. Występuje najpowszechniej stosowana usterka, a środki ataku obejmują porażenie napięciem i porażenie zegara. Ataki nisko- i wysokonapięciowe mogą zostać wykorzystane do wyłączenia obwodu zabezpieczającego lub zmuszenia procesora do wykonania nieprawidłowych operacji. Przejściowy skok zegara może zresetować obwód zabezpieczający bez uszkodzenia chronionych informacji. A przejściowy skok zasilania może wpływać na dekodowanie i wykonywanie pojedynczej instrukcji w niektórych procesorach.
(4) Technologia sondy
Technologia ta polega na bezpośrednim odsłonięciu wewnętrznego połączenia chipa, a następnie obserwacji, manipulowaniu i ingerowaniu w pojedynczy mikrokomputer w celu osiągnięcia celu ataku.
Dla wygody ludzie dzielą powyższe cztery technologie ataków na dwie kategorie, jedna to atak natrętny (atak fizyczny), który wymaga zniszczenia opakowania, a następnie jego ukończenie w specjalnym laboratorium za pomocą testu półprzewodników zajmuje wiele godzin, a nawet tygodni sprzęt, mikroskop i mikropozycjoner. Wszystkie technologie mikrosond są atakami inwazyjnymi. Pozostałe trzy metody to ataki nieinwazyjne, a zaatakowany MCU nie zostanie fizycznie uszkodzony.
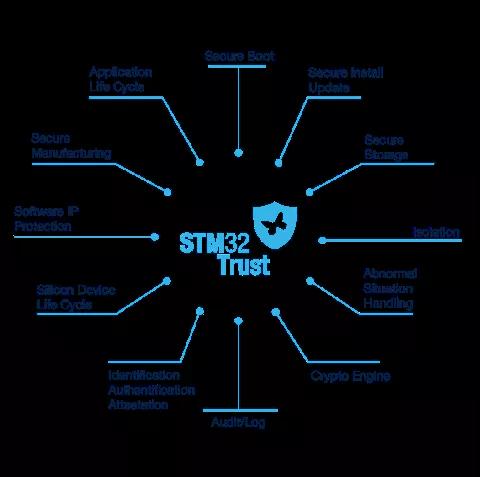
Biorąc pod uwagę powyższe metody deszyfrowania, aby uniknąć utraty użytkowników, wszyscy pierwotni producenci zaczęli od własnych chipów i wzmocnili poziom bezpieczeństwa chipów. Na przykład rozwiązanie STM32 Trust zaproponowane po raz pierwszy przez STM 32 zapewnia kompletny zestaw narzędzi do ochrony kodu i ochrony wykonania, ale rodzaje objętych chipów są ograniczone, a ceny odpowiednich chipów są różne.
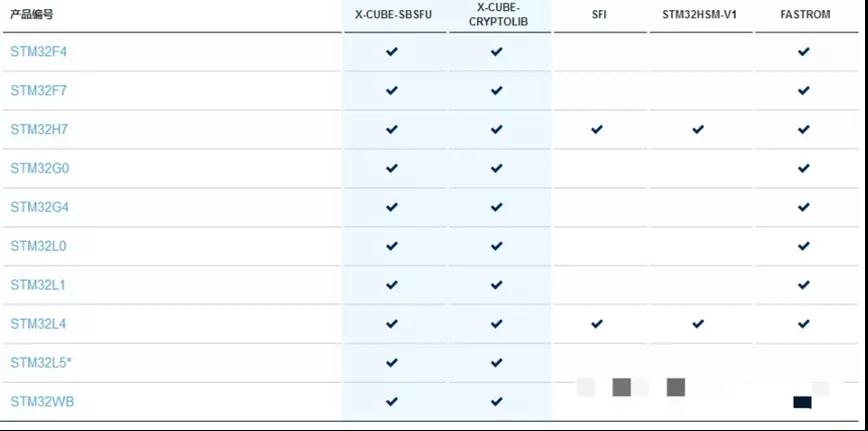
Jednocześnie dostawa rozwiązania będzie obejmować wiele ogniw, w tym agentów, firmy oferujące rozwiązania, fabryki spalania i przetwórstwa itp. Istniejące pojedyncze narzędzia do debugowania lub nagrywania nie są w stanie zapewnić kontroli bezpieczeństwa całego łańcucha dostaw.
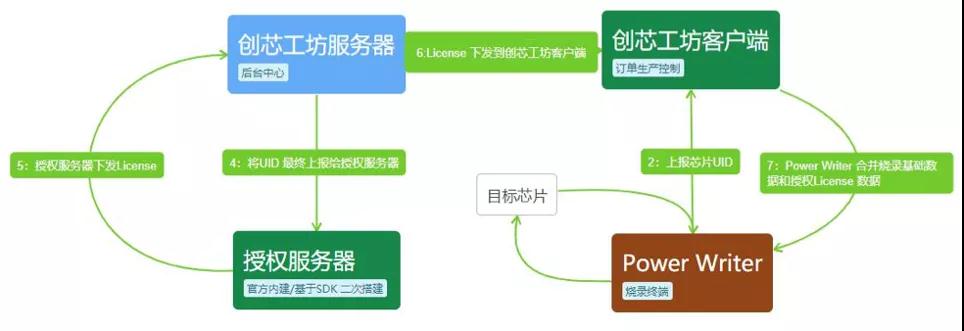
Mając na celu rozwiązanie tego problemu, Chuangxin Workshop (ICWORKSHOP.com) po raz pierwszy w 2017 r. przedstawiło koncepcję dostarczania oprogramowania sprzętowego programów w chmurze i wdrożyło ją online. Zbuduj niezawodną i bezpieczną platformę dostarczania pomiędzy twórcą programu/firmą oferującą rozwiązanie a użytkownikiem końcowym i powiąż oprogramowanie sprzętowe z liczbą czasów nagrywania, aby chronić prawa własności intelektualnej programistów i przynosić korzyści obu stronom.
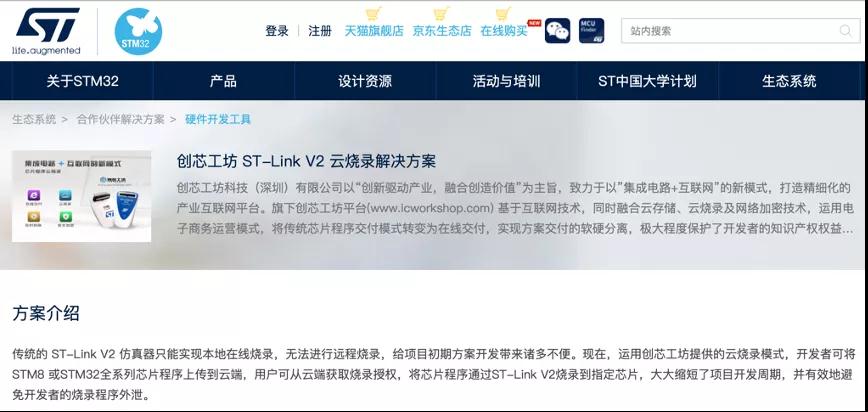
Jeśli posiadasz ST-Link lub GD-Link, możesz tego doświadczyć, rejestrując teraz bezpłatnie konto Chuangxin Workshop.
Wprowadzenie dostarczania w chmurze ST-Link: https://www.stmcu.com.cn/hardwaredevelopmenttools/1242
Wprowadzenie dostarczania w chmurze GD-Link: http://www.gd32mcu.com/cn/detail/289
Jednocześnie, dzięki różnym mechanizmom szyfrowania zapewnianym przez programator PowerWriter, funkcja „jednego rdzenia i jednego sekretu” jest realizowana również bez konieczności podnoszenia poziomu chipa! Jednocześnie dzięki autoryzacji offline (powiązanie UID) i online oraz innym metodom szyfrowania zapewnianym przez urządzenie programujące PowerWriter, znacznie poprawia się trudność złamania chipów.
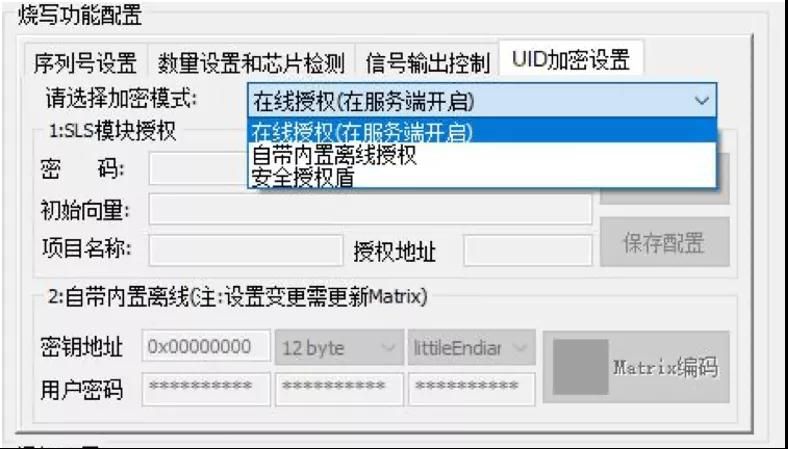
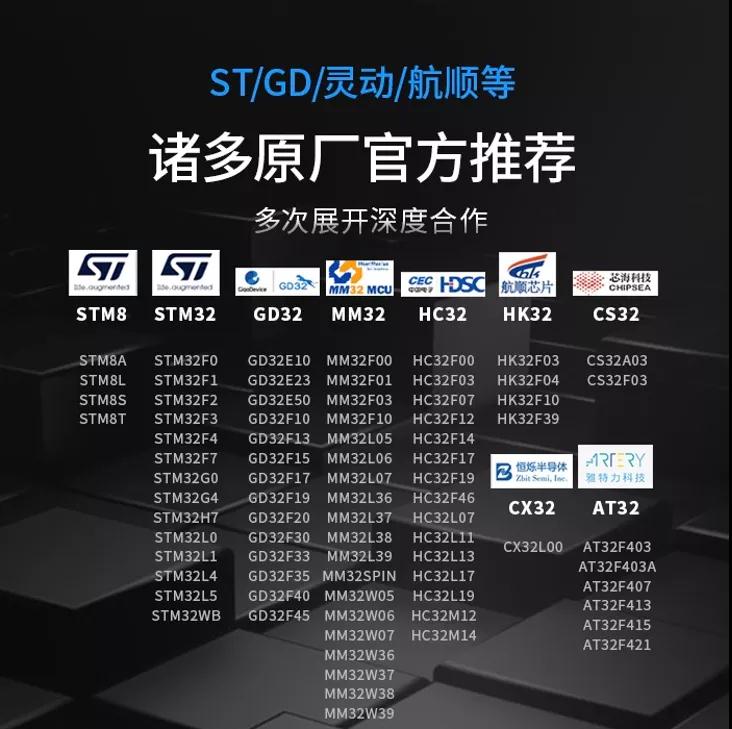
Na początku roku 2021 firma PowerWriter przekazała dobre wieści w zakresie programowania urządzeń. Obecnie skompletował osiem marek jednoukładowych, w tym STM8, STM32, GD32, MM32, HC32, HK32, CX32, CS32 i AT32, z ponad 600 seriami i dziesiątkami milionów modeli chipów. Zapraszamy do odwiedzenia www.powerwriter.cn, aby uzyskać więcej informacji!
„ICWORKSHOP Chuangxin Workshop” jest w skrócie określany jako ICW, co oznacza odpowiednio Innowację + Kreatywność + Bogactwo. Pomaga programistom MCU, stymuluje ich twórczego ducha i eskortuje ich kreatywność, ucieleśniając w ten sposób wartość praw własności intelektualnej!
Uwaga: ten artykuł został skopiowany z Internetu w celu wsparcia ochrony praw własności intelektualnej. Przy przedruku proszę podać oryginalne źródło i autora. Jeśli doszło do naruszenia, skontaktuj się z nami, aby je usunąć.
Tel firmy: +86-0755-83044319
Faks/faks:+86-0755-83975897
E-mail: 1615456225@qq.com
QQ: 3518641314 Menedżer Li
QQ: 332496225 Menedżer Qiu
Adres: pokój 809, blok C, budynek Zhantao Technology, nr 1079 Minzhi Avenue, Longhua New District, Shenzhen
Powiązane rekomendacje
Slkor Micro ULN2003AU: 50 V, napięcie wytrzymywane 500 mA, układ tranzystorów Darlingtona SOP‑16
2026-10-22
806
SLKORMICRO TL431: 36 V regulowane, trójzaciskowe źródło napięcia odniesienia bocznikowego, obudowa SOT‑23 / TO‑92
2026-10-21
1177





 粤公网安备44030002007346号