
























Layanan Hotline
Berita

Berita
Gagasan lain tentang enkripsi firmware program komputer chip tunggal
2022-03-17
1103
Dengan kemunculan dan perkembangan LSI, MCU mengintegrasikan CPU, RAM, ROM, penghitung waktu, dan berbagai antarmuka I/O dari komputer asli ke dalam satu chip, sehingga membentuk komputer tingkat chip. Ini juga merupakan prototipe seri TMS 1000 (di bawah), mikrokontroler (MCU) pertama di dunia yang ditemukan oleh Gary Boone dan Michael Cochran dari insinyur TI. Setelah itu, pabrikan elektronik Jepang mulai memproduksi mikrokontroler otomotif, antara lain MCU 4-bit untuk hiburan dalam mobil, wiper otomatis, kunci elektronik dan panel instrumen, serta MCU 8-bit untuk pengontrol mesin.
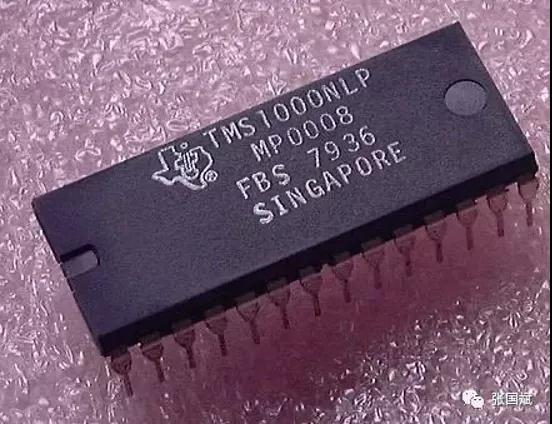
* TMS 1000 seri MCU dari TI *
Saat ini, selain pasar mainan tradisional, kendali industri, elektronik otomotif, barang putih, dll., dengan munculnya Internet of Things dan gelombang kecerdasan, MCU telah menjadi komponen inti peralatan produk. Di satu sisi, peralatan tersebut memerlukan informasi yang efisien dan cerdas secara real-time, dan di sisi lain, dapat bertukar informasi dengan peralatan lain. Semua persyaratan ini harus dilengkapi oleh MCU. Bisa dikatakan MCU lahir dari aplikasi. Selain kinerja perangkat keras dari chip itu sendiri, firmware program terkait aplikasi menjadi semakin penting, dan permintaan akan keamanan firmware semakin mendapat perhatian!
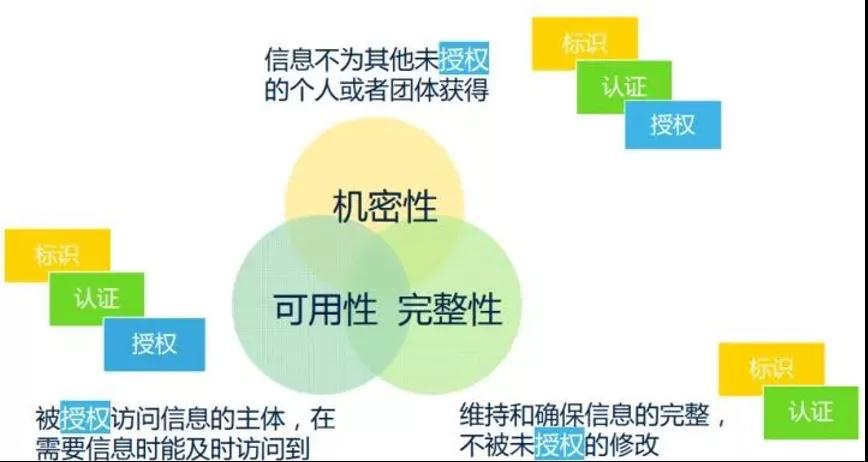
Pertama-tama, “keamanan” dalam arti luas juga dapat dianggap sebagai “keamanan informasi”, yang memiliki tiga karakteristik penting:
1. kerahasiaan: perlu dipastikan bahwa informasi tersebut tidak diperoleh oleh individu atau kelompok lain yang tidak berwenang.
2. Integritas: Menjaga dan menjamin integritas informasi dan mencegah gangguan yang tidak sah.
3. Kelayakan: subjek yang berwenang mengakses informasi dapat mengakses dan memperoleh informasi pada saat dibutuhkan.
Kerahasiaan, Integritas, integritas dan kelayakan Ketersediaan, disebut sebagai CIA
Dari uraian di atas, diturunkan tiga alat umum untuk menangani keamanan informasi: identifikasi, otentikasi, dan otorisasi, yang juga disebut sebagai IAA.
1) Identitas: identitasPertama, pengunjung informasi menunjukkan identitas subjek, namun tidak yakin subjek benar-benar dapat mengakses informasi tersebut? Oleh karena itu, perlu dilakukan verifikasi keasliannya;
2) Otentikasi: OtentikasiOtentikasi adalah untuk memverifikasi apakah konten yang diklaim oleh subjek benar. Sehingga dapat melakukan tindakan lebih detail setelah identitas subjek diverifikasi.
3) Otorisasi: otorisasi
Sebagai pengolahan informasi yang lebih detail, permasalahan yang harus dipecahkan antara lain: Informasi apa yang dapat dilihat oleh orang yang berwenang? Apakah informasi yang dilihat utuh dan tidak diubah tanpa izin? Dan orang yang berwenang dapat dengan mudah mengakses informasi yang dapat dilihat kapan saja.
Untuk ketiga elemen keamanan informasi dan hubungan ketiga alat tersebut, silakan merujuk pada gambar berikut:
Secara umum, MCU memiliki area program internal dan area data bagi pengguna untuk menyimpan program dan data kerja. Untuk mencegah akses tidak sah atau penyalinan program di MCU, sebagian besar mikrokontroler memiliki kunci enkripsi atau byte terenkripsi untuk melindungi program pada chip. Jika posisi kunci enkripsi diaktifkan (dikunci) selama pemrograman, tidak mungkin untuk membaca program secara langsung di komputer mikro chip tunggal dengan pemrogram biasa, yang disebut enkripsi komputer mikro chip tunggal.
Dengan bantuan peralatan khusus atau peralatan buatan sendiri, penyerang dapat mengekstrak informasi kunci dari chip dan memperoleh program di dalam chip melalui berbagai cara teknis, yang disebut dekripsi chip. Saat ini, metode dekripsi umum komputer mikro chip tunggal terutama meliputi:
(1) Serangan perangkat lunak: Teknologi ini biasanya menggunakan antarmuka komunikasi prosesor dan memanfaatkan protokol, algoritme enkripsi, atau kerentanan keamanan dalam algoritme tersebut untuk menyerang. Contoh tipikal serangan perangkat lunak yang berhasil adalah serangan terhadap komputer mikro chip tunggal ATMEL AT89C51. Penyerang memanfaatkan celah dalam desain urutan operasi penghapusan rangkaian mikrokomputer chip tunggal ini, dan menghentikan langkah selanjutnya dalam menghapus data dalam memori program pada chip dengan menggunakan program yang dikompilasi sendiri setelah kunci enkripsi. ditempatkan, sehingga komputer mikro chip tunggal terenkripsi menjadi komputer mikro chip tunggal yang tidak terenkripsi, dan kemudian membacakan program pada chip dengan menggunakan pemrogram.
(2) Serangan deteksi elektronikTeknologi ini biasanya memantau karakteristik analog dari semua catu daya dan koneksi antarmuka prosesor dalam pengoperasian normal dengan resolusi waktu tinggi, dan melakukan serangan dengan memantau karakteristik radiasi elektromagnetiknya. Karena komputer mikro chip tunggal adalah perangkat elektronik yang aktif, ketika ia menjalankan instruksi yang berbeda, konsumsi daya yang sesuai dari catu daya akan berubah. Dengan cara ini, dengan menggunakan alat ukur elektronik khusus dan metode statistik matematika untuk menganalisis dan mendeteksi perubahan ini, informasi penting spesifik dalam mikrokomputer chip tunggal dapat diperoleh.
(3) Teknologi pembangkitan kesalahanTeknologi ini menggunakan kondisi kerja yang tidak normal untuk membuat prosesor error, dan kemudian memberikan akses tambahan untuk menyerang. Kesalahan yang paling banyak digunakan terjadi, dan cara serangannya meliputi kejutan tegangan dan kejutan jam. Serangan tegangan rendah dan tegangan tinggi dapat digunakan untuk menonaktifkan sirkuit perlindungan atau memaksa prosesor melakukan operasi yang salah. Lompatan jam sementara dapat mengatur ulang sirkuit proteksi tanpa merusak informasi yang dilindungi. Dan lompatan transien catu daya dapat mempengaruhi decoding dan eksekusi instruksi tunggal di beberapa prosesor.
(4) Teknologi penyelidikan
Teknologi ini secara langsung mengekspos koneksi internal chip, dan kemudian mengamati, memanipulasi, dan mengganggu komputer mikro chip tunggal untuk mencapai tujuan serangan.
Untuk memudahkan, orang membagi keempat teknologi serangan di atas menjadi dua kategori, yang pertama adalah serangan intrusif (serangan fisik), yang perlu menghancurkan paketnya, dan kemudian memerlukan waktu berjam-jam atau bahkan berminggu-minggu untuk menyelesaikannya di laboratorium khusus dengan bantuan uji semikonduktor. peralatan, mikroskop dan micro-positioner. Semua teknologi microprobe adalah serangan intrusif. Tiga metode lainnya adalah serangan non-invasif, dan MCU yang diserang tidak akan mengalami kerusakan fisik.
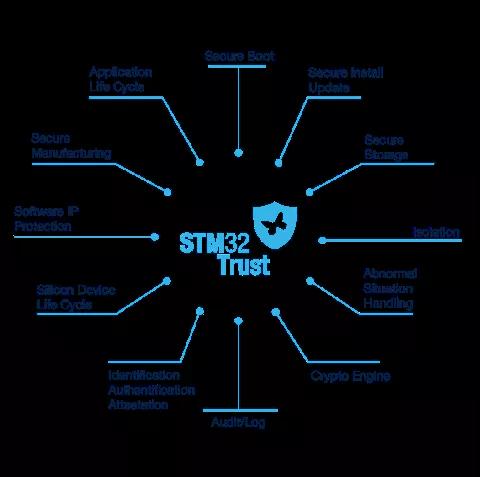
Mengingat metode dekripsi di atas, untuk menghindari hilangnya pengguna, semua produsen asli telah memulai dari chip mereka sendiri dan memperkuat tingkat keamanan chip. Misalnya, solusi STM32 Trust yang pertama kali diusulkan oleh STM 32 menyediakan rangkaian lengkap perlindungan kode dan alat perlindungan eksekusi, namun jenis chip yang tercakup terbatas dan harga chip terkait berbeda.
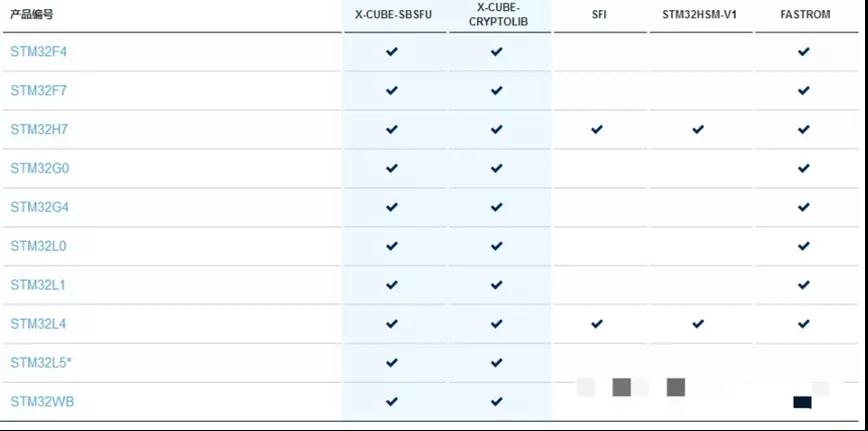
Pada saat yang sama, penyampaian solusi akan melibatkan banyak tautan, termasuk agen, perusahaan solusi, pabrik pembakaran dan pabrik pemrosesan, dll. Alat debugging atau pembakaran tunggal yang ada tidak dapat memenuhi kontrol keselamatan seluruh rantai pengiriman.
Bertujuan untuk mengatasi permasalahan ini, Chuangxin Workshop (ICWORKSHOP.com) mengemukakan konsep pengiriman firmware program melalui cloud untuk pertama kalinya pada tahun 2017, dan menerapkannya secara online. Membangun platform pengiriman yang andal dan aman antara pengembang program/perusahaan solusi dan pengguna akhir, dan mengikat firmware dengan jumlah waktu pembakaran, untuk melindungi hak kekayaan intelektual pengembang dan menguntungkan kedua belah pihak.
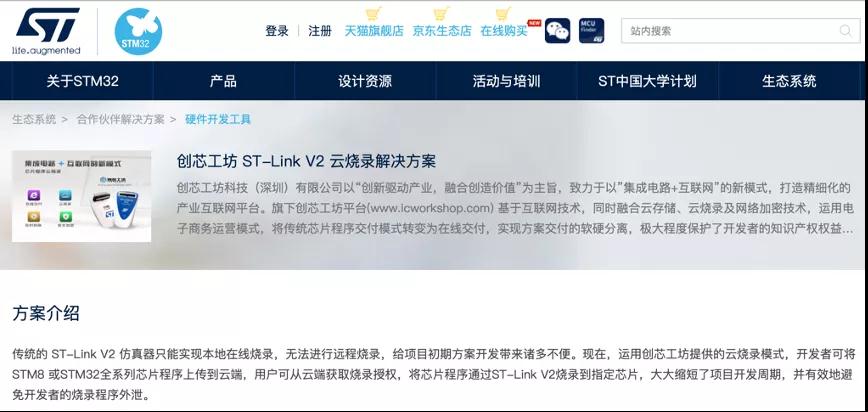
Jika Anda memiliki ST-Link atau GD-Link, Anda bisa merasakannya dengan mendaftarkan akun Chuangxin Workshop gratis sekarang.
Pengenalan Pengiriman Cloud ST-Link: https://www.stmcu.com.cn/hardwaredevelopmenttools/1242
Pengenalan Pengiriman Cloud GD-Link: http://www.gd32mcu.com/cn/detail/289
Pada saat yang sama, dengan berbagai mekanisme enkripsi yang disediakan oleh perangkat pemrograman PowerWriter, fungsi "satu inti dan satu rahasia" juga terwujud tanpa meningkatkan level chip! Pada saat yang sama, dengan otorisasi offline (pengikatan UID) dan online serta metode enkripsi lainnya yang disediakan oleh perangkat pemrograman PowerWriter, kesulitan pemecahan chip meningkat pesat.
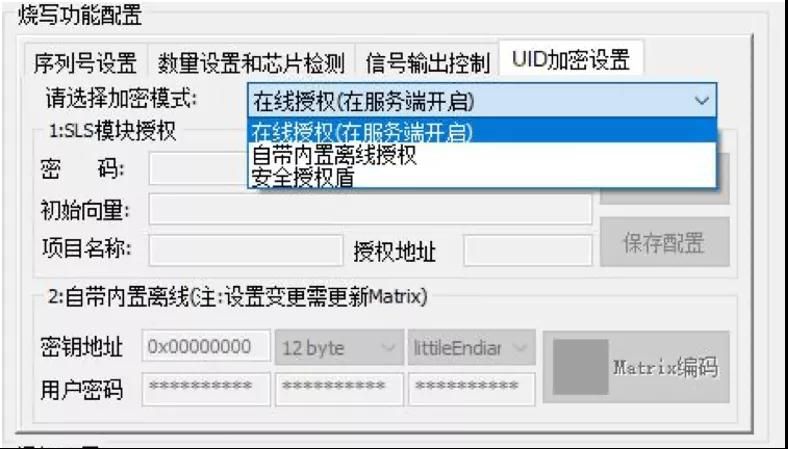
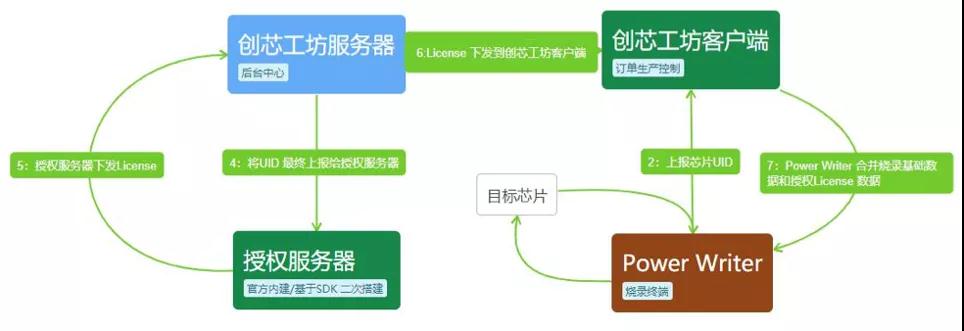
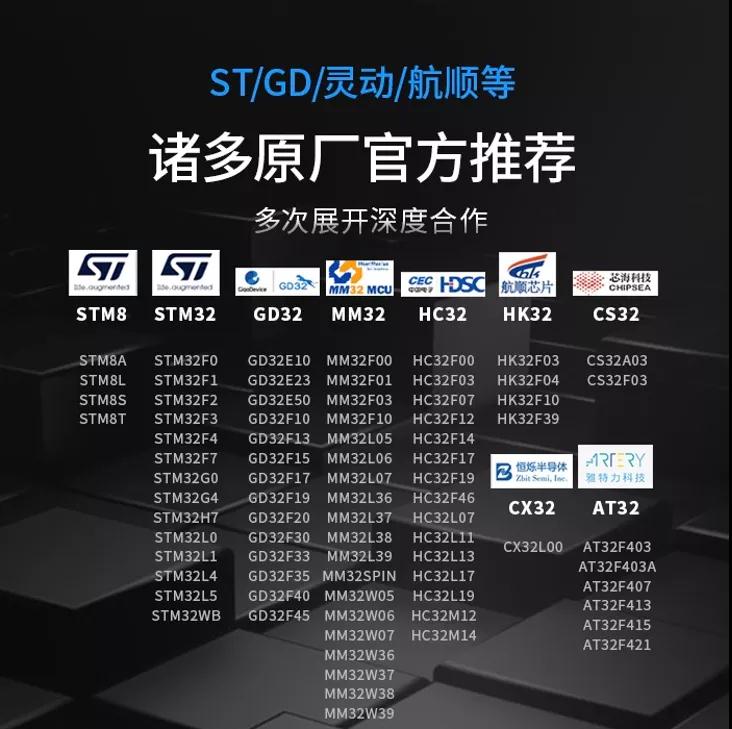
Di awal tahun 2021, PowerWriter menyampaikan kabar gembira di bidang pemrograman perangkat. Saat ini, telah menyelesaikan delapan merek chip tunggal, termasuk STM8, STM32, GD32, MM32, HC32, HK32, CX32, CS32 dan AT32, dengan lebih dari 600 seri dan puluhan juta model chip. Selamat datang untuk mengunjungi www.powerwriter.cn untuk informasi lebih lanjut!
"ICWORKSHOP Chuangxin Workshop" disingkat ICW, yang masing-masing merupakan singkatan dari Innovation+Creativity+Wealth. Ini membantu pengembang MCU, merangsang semangat kreatif mereka, dan mengawal kreativitas mereka, sehingga mewujudkan nilai hak kekayaan intelektual!
Catatan: Artikel ini direproduksi dari Internet untuk mendukung perlindungan hak kekayaan intelektual. Harap sebutkan sumber asli dan penulisnya saat mencetak ulang. Jika ada pelanggaran, silakan hubungi kami untuk menghapusnya.
Telp Perusahaan: +86-0755-83044319
Faks/faks:+86-0755-83975897
Surel: 1615456225@qq.com
QQ: 3518641314 Manajer Li
QQ: 332496225 Manajer Qiu
Alamat: Kamar 809, Blok C, Gedung Teknologi Zhantao, No.1079 Minzhi Avenue, Distrik Baru Longhua, Shenzhen





 粤公网安备44030002007346号