
























Service-Hotline
Nachrichten

Nachrichten
Eine weitere Idee der Firmware-Verschlüsselung für Einzelchip-Computerprogramme
2022-03-17
1102
Mit dem Erscheinen und der Entwicklung von LSI integriert MCU die CPU, RAM, ROM, Timer-Zähler und verschiedene E/A-Schnittstellen des ursprünglichen Computers in einen Chip und bildet so einen Computer auf Chipebene. Dies ist auch der Prototyp der TMS 1000-Serie (unten), des weltweit ersten Mikrocontrollers (MCU), der von Gary Boone und Michael Cochran von TI-Ingenieuren erfunden wurde. Danach begannen japanische Elektronikhersteller mit der Produktion von Automobil-Mikrocontrollern, darunter 4-Bit-MCU für die Unterhaltungselektronik im Auto, automatische Scheibenwischer, elektronische Schlösser und Instrumententafeln sowie 8-Bit-MCU für die Motorsteuerung.
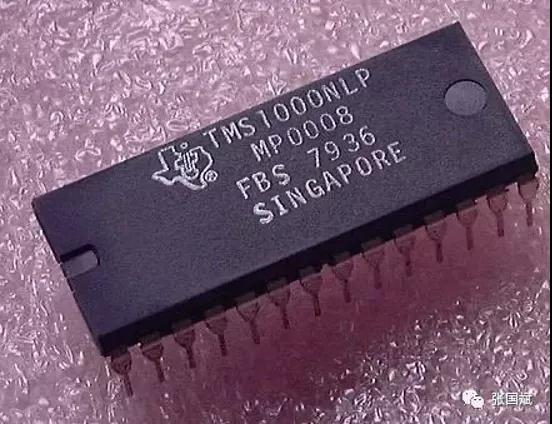
* MCU der TMS 1000-Serie von TI *
Abgesehen vom traditionellen Spielzeugmarkt, der Industriesteuerung, der Automobilelektronik, der Haushaltsgeräte usw. ist MCU heute mit dem Aufkommen des Internets der Dinge und der Welle der Intelligenz zum Kernbestandteil der Produktausrüstung geworden. Einerseits benötigt das Gerät effiziente und intelligente Informationen in Echtzeit, andererseits kann es Informationen mit anderen Geräten austauschen. Alle diese Anforderungen müssen von der MCU erfüllt werden. Man kann sagen, dass MCU aus der Anwendung entsteht. Neben der Hardware-Leistung des Chips selbst wird die anwendungsbezogene Programm-Firmware immer wichtiger und die Forderung nach Firmware-Sicherheit erhält immer mehr Aufmerksamkeit!
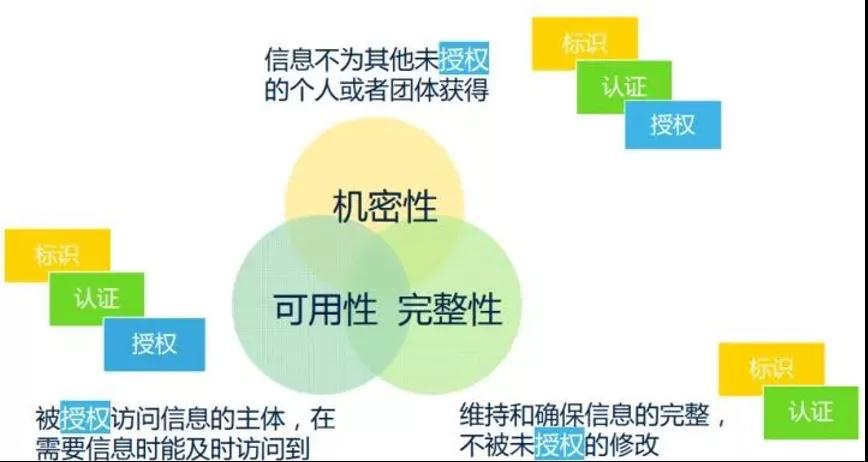
Zunächst einmal kann „Sicherheit“ im weiteren Sinne auch als „Informationssicherheit“ angesehen werden, die drei wichtige Merkmale aufweist:
1. Vertraulichkeit: Es muss sichergestellt werden, dass die Informationen nicht von anderen unbefugten Personen oder Gruppen erlangt werden.
2. Integrität: Bewahren und gewährleisten Sie die Integrität von Informationen und verhindern Sie unbefugte Manipulationen.
3. Machbarkeit: Die zum Zugriff auf Informationen berechtigte Person kann rechtzeitig auf Informationen zugreifen und diese erhalten, wenn sie benötigt werden.
Vertraulichkeit, Integrität, Integrität und MachbarkeitVerfügbarkeit, bezeichnet als CIA
Aus der obigen Beschreibung leiten sich drei gängige Werkzeuge zum Umgang mit Informationssicherheit ab: Identifizierung, Authentifizierung und Autorisierung, kurz auch IAA genannt.
1) Identität: IdentitätZunächst gibt der Informationsbesucher die Identität des Subjekts an, ist sich aber nicht sicher, ob das Subjekt tatsächlich auf die Informationen zugreifen kann? Daher ist es notwendig, seine Echtheit zu überprüfen;
2) Authentifizierung: AuthentifizierungBei der Authentifizierung soll überprüft werden, ob der vom Subjekt behauptete Inhalt wahr ist. Um detailliertere Maßnahmen zu ergreifen, nachdem die Identität des Subjekts überprüft wurde.
3) Autorisierung: Autorisierung
Als detailliertere Informationsverarbeitung sind folgende Probleme zu lösen: Welche Informationen können von der berechtigten Person eingesehen werden? Sind die angezeigten Informationen intakt und nicht unbefugt geändert? Und die autorisierte Person kann jederzeit bequem auf die einsehbaren Informationen zugreifen.
Die drei Elemente der Informationssicherheit und die Beziehung zwischen den drei Tools finden Sie in der folgenden Abbildung:
Im Allgemeinen verfügt die MCU über einen internen Programmbereich und einen Datenbereich, in denen Benutzer Programme und Arbeitsdaten speichern können. Um unbefugten Zugriff auf die Programme in der MCU oder deren Kopieren zu verhindern, verfügen die meisten Mikrocontroller über Verschlüsselungsschlösser oder verschlüsselte Bytes, um die Programme auf dem Chip zu schützen. Wenn die Positionierung des Verschlüsselungsschlosses während des Programmierens aktiviert (gesperrt) ist, ist es nicht möglich, das Programm im Einzelchip-Mikrocomputer mit einem gewöhnlichen Programmierer direkt zu lesen, was als Einzelchip-Mikrocomputer-Verschlüsselung bezeichnet wird.
Mit Hilfe spezieller Geräte oder selbstgebauter Geräte kann der Angreifer die Schlüsselinformationen aus dem Chip extrahieren und über verschiedene technische Mittel an das Programm im Chip gelangen, was als Entschlüsselung des Chips bezeichnet wird. Derzeit umfassen die gängigen Entschlüsselungsmethoden für Einzelchip-Mikrocomputer hauptsächlich:
(1) Softwareangriff: Diese Technologie verwendet normalerweise eine Prozessorkommunikationsschnittstelle und nutzt für den Angriff Protokolle, Verschlüsselungsalgorithmen oder Sicherheitslücken in diesen Algorithmen. Ein typisches Beispiel für einen erfolgreichen Softwareangriff ist der Angriff auf den frühen Einzelchip-Mikrocomputer ATMEL AT89C51. Der Angreifer nutzte die Lücken im Sequenzdesign des Löschvorgangs dieser Serie von Einzelchip-Mikrocomputern aus und stoppte den nächsten Schritt des Löschens der Daten im On-Chip-Programmspeicher, indem er das selbst kompilierte Programm nach der Verschlüsselungssperre verwendete wurde lokalisiert, so dass der verschlüsselte Einzelchip-Mikrocomputer zu einem unverschlüsselten Einzelchip-Mikrocomputer wurde und dann das On-Chip-Programm mithilfe des Programmiergeräts ausgelesen wurde.
(2) Elektronischer ErkennungsangriffDiese Technologie überwacht üblicherweise die analogen Eigenschaften aller Netzteile und Schnittstellenverbindungen des Prozessors im Normalbetrieb mit hoher Zeitauflösung und führt Angriffe durch Überwachung seiner elektromagnetischen Strahlungseigenschaften aus. Da es sich bei dem Einzelchip-Mikrocomputer um ein aktives elektronisches Gerät handelt, ändert sich der entsprechende Stromverbrauch des Netzteils entsprechend, wenn er verschiedene Anweisungen ausführt. Auf diese Weise können durch den Einsatz spezieller elektronischer Messgeräte und mathematisch-statistischer Methoden zur Analyse und Erkennung dieser Veränderungen die spezifischen Schlüsselinformationen im Ein-Chip-Mikrocomputer gewonnen werden.
(3) Technologie zur FehlererzeugungDiese Technologie nutzt anormale Arbeitsbedingungen, um den Prozessor zu einem Fehler zu veranlassen, und bietet dann zusätzlichen Zugriff auf Angriffe. Der am weitesten verbreitete Fehler tritt auf und die Angriffsmethoden umfassen Spannungsschock und Taktschock. Niederspannungs- und Hochspannungsangriffe können verwendet werden, um die Schutzschaltung zu deaktivieren oder den Prozessor zu falschen Vorgängen zu zwingen. Ein vorübergehender Taktsprung kann die Schutzschaltung zurücksetzen, ohne die geschützten Informationen zu beschädigen. Und ein vorübergehender Spannungssprung in der Stromversorgung kann sich in einigen Prozessoren auf die Dekodierung und Ausführung eines einzelnen Befehls auswirken.
(4) Sondentechnologie
Diese Technologie besteht darin, die interne Verbindung des Chips direkt freizulegen und dann den Einzelchip-Mikrocomputer zu beobachten, zu manipulieren und zu stören, um den Zweck des Angriffs zu erreichen.
Der Einfachheit halber werden die oben genannten vier Angriffstechnologien in zwei Kategorien eingeteilt: Die eine ist ein aufdringlicher Angriff (physischer Angriff), bei dem das Paket zerstört werden muss und der dann in einem speziellen Labor mit Hilfe von Halbleitertests Stunden oder sogar Wochen in Anspruch nimmt Ausrüstung, Mikroskop und Mikropositionierer. Bei allen Mikrosonden-Technologien handelt es sich um aufdringliche Angriffe. Bei den anderen drei Methoden handelt es sich um nicht-invasive Angriffe, bei denen die angegriffene MCU nicht physisch beschädigt wird.
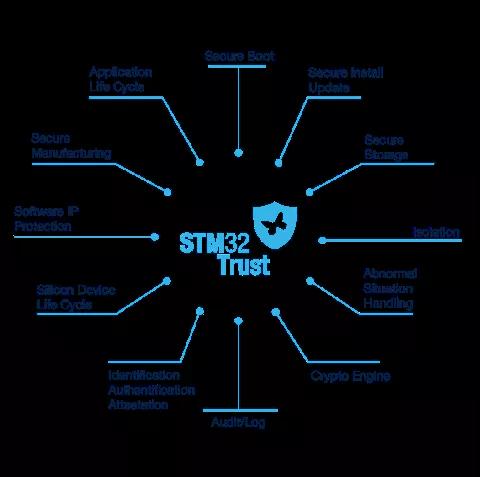
Angesichts der oben genannten Entschlüsselungsmethoden haben alle Originalhersteller mit ihren eigenen Chips begonnen und das Sicherheitsniveau der Chips erhöht, um den Verlust von Benutzern zu vermeiden. Beispielsweise bietet die von STM 32 erstmals vorgeschlagene STM32 Trust-Lösung eine vollständige Suite von Codeschutz- und Ausführungsschutztools, aber die Arten der abgedeckten Chips sind begrenzt und die Preise der entsprechenden Chips sind unterschiedlich.
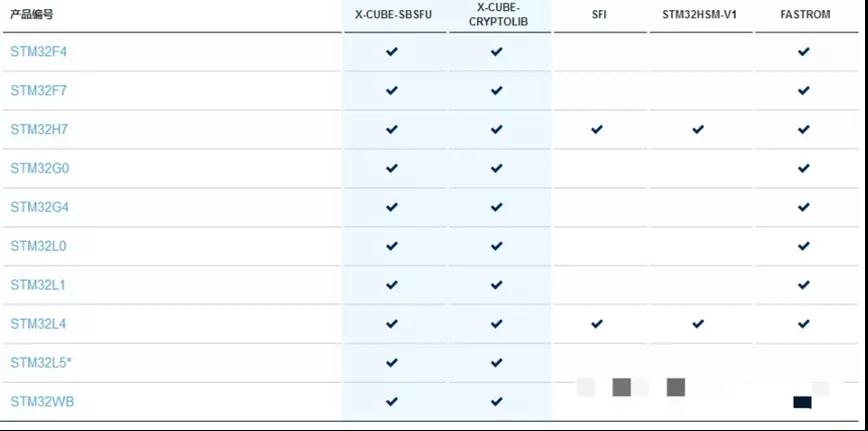
Gleichzeitig umfasst die Lösungsbereitstellung viele Verbindungen, darunter Agenten, Lösungsunternehmen, Brennfabriken und Verarbeitungsfabriken usw. Die vorhandenen einzelnen Debugging- oder Brenntools können die Sicherheitskontrolle der gesamten Lieferkette nicht erfüllen.
Um diesen Problempunkt anzugehen, hat Chuangxin Workshop (ICWORKSHOP.com) 2017 erstmals das Konzept der Cloud-Bereitstellung von Programm-Firmware vorgeschlagen und online umgesetzt. Bauen Sie eine zuverlässige und sichere Bereitstellungsplattform zwischen dem Programmentwickler/Lösungsunternehmen und dem Endbenutzer auf und binden Sie die Firmware an die Anzahl der Brennvorgänge, um die geistigen Eigentumsrechte der Entwickler zu schützen und beiden Parteien zu helfen.
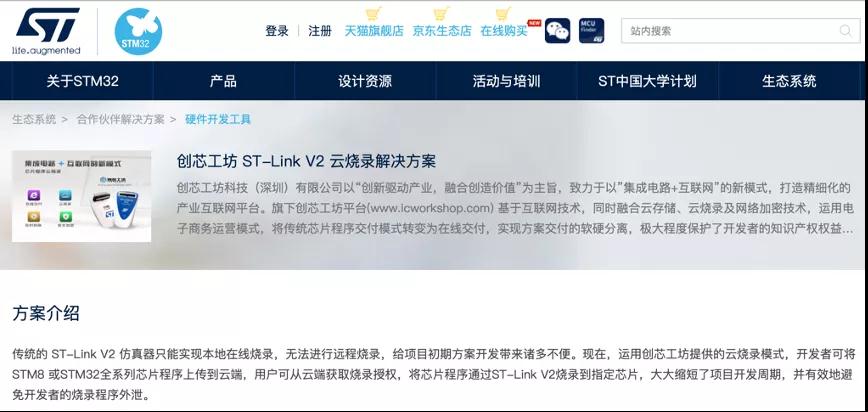
Wenn Sie über ST-Link oder GD-Link verfügen, können Sie es erleben, indem Sie jetzt kostenlos das Chuangxin Workshop-Konto registrieren.
Einführung von ST-Link Cloud Delivery: https://www.stmcu.com.cn/hardwaredevelopmenttools/1242
Einführung von GD-Link Cloud Delivery: http://www.gd32mcu.com/cn/detail/289
Gleichzeitig wird mit den verschiedenen Verschlüsselungsmechanismen des PowerWriter-Programmiergeräts auch die Funktion „ein Kern und ein Geheimnis“ realisiert, ohne dass die Chipebene aktualisiert werden muss! Gleichzeitig wird mit der Offline- (UID-Bindung) und Online-Autorisierung sowie anderen Verschlüsselungsmethoden des PowerWriter-Programmiergeräts die Schwierigkeit des Chipknackens erheblich verbessert.
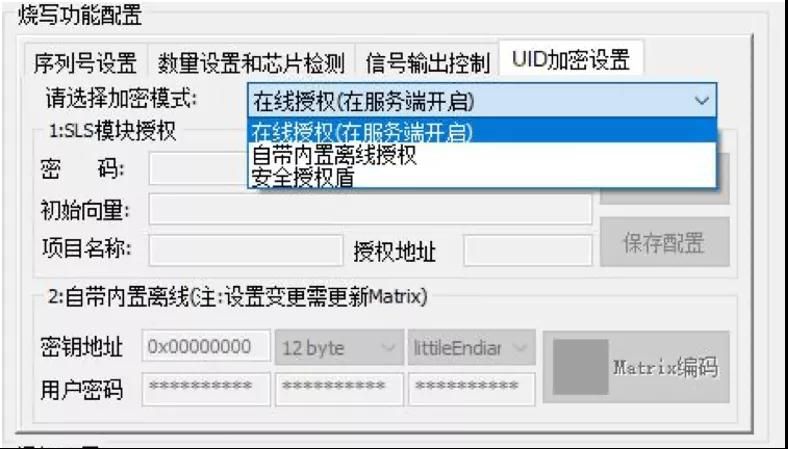
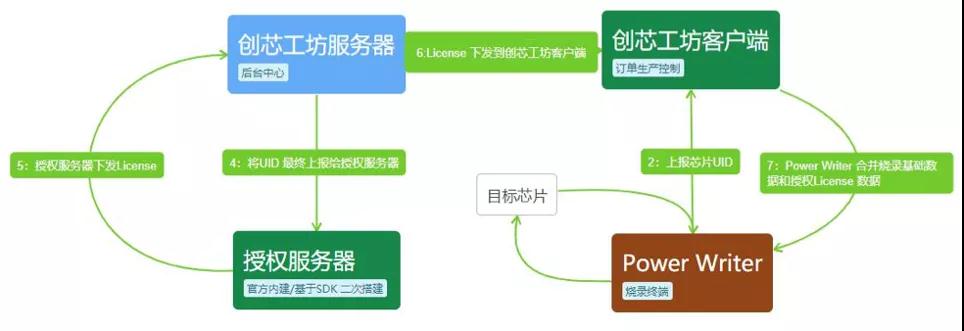
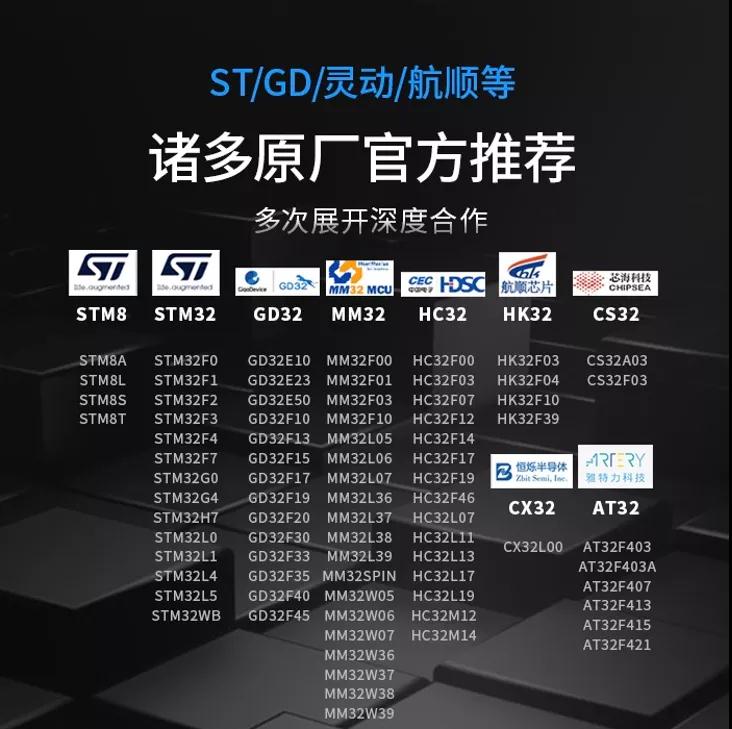
Zu Beginn des Jahres 2021 überbrachte PowerWriter gute Nachrichten in Sachen Programmiergeräte. Derzeit hat das Unternehmen acht Single-Chip-Marken fertiggestellt, darunter STM8, STM32, GD32, MM32, HC32, HK32, CX32, CS32 und AT32, mit mehr als 600 Serien und zig Millionen Chipmodellen. Weitere Informationen finden Sie unter www.powerwriter.cn!
„ICWORKSHOP Chuangxin Workshop“ wird kurz ICW genannt, was jeweils für Innovation+Kreativität+Reichtum steht. Es hilft MCU-Entwicklern, stimuliert ihren kreativen Geist und begleitet ihre Kreativität und verkörpert so den Wert geistiger Eigentumsrechte!
Hinweis: Dieser Artikel wurde aus dem Internet reproduziert, um den Schutz geistiger Eigentumsrechte zu unterstützen. Bitte geben Sie beim Nachdruck die Originalquelle und den Autor an. Wenn ein Verstoß vorliegt, kontaktieren Sie uns bitte, um ihn zu löschen.
Firmentel.: +86-0755-83044319
Fax/Fax:+86-0755-83975897
E-Mail: 1615456225@qq.com
QQ: 3518641314 Manager Li
QQ: 332496225 Manager Qiu
Adresse: Raum 809, Block C, Zhantao Technology Building, No.1079 Minzhi Avenue, Longhua New District, Shenzhen
Verwandte Empfehlungen
Exklusivinterview mit Li Gang von Yunfan Ruida: Die Präzision von Millimeterwellen-Radarprodukten und die Wärme der Menschlichkeit
2026-07-22
3637
RF Passion, Craftsman's Journey: Over 30 Years of Steady Deadward Dedication — Interview with Kinghelm Chief Engineer Mr. Qin hongxiang
2026-06-26
3595





 粤公网安备44030002007346号