
























servicio de teléfono directo
Noticias

Noticias
Otra idea de cifrado de firmware de programas informáticos de un solo chip
2022-03-17
1103
Con la aparición y desarrollo de LSI, MCU integra la CPU, RAM, ROM, contador de tiempo y varias interfaces de E/S de la computadora original en un solo chip, formando así una computadora a nivel de chip. Este es también el prototipo de la serie TMS 1000 (abajo), el primer microcontrolador (MCU) del mundo inventado por Gary Boone y Michael Cochran de los ingenieros de TI. Después de eso, los fabricantes japoneses de productos electrónicos comenzaron a producir microcontroladores para automóviles, incluidos MCU de 4 bits para entretenimiento en el automóvil, limpiaparabrisas automáticos, cerraduras electrónicas y paneles de instrumentos, y MCU de 8 bits para control del motor.
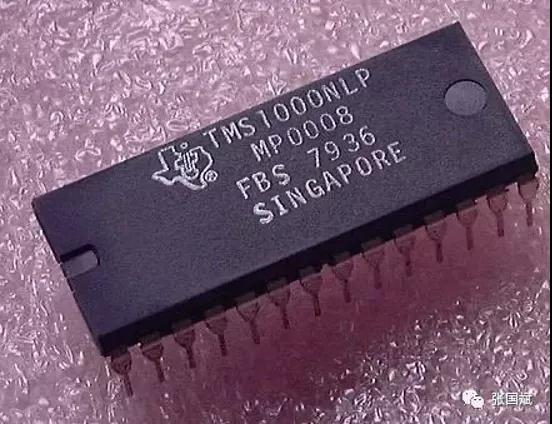
* MCU serie TMS 1000 de TI *
Hoy en día, además del mercado tradicional de juguetes, control industrial, electrónica automotriz, electrodomésticos, etc., con la llegada del Internet de las cosas y la ola de inteligencia, MCU se ha convertido en el componente central de los equipos de productos. Por un lado, el equipo necesita información eficiente e inteligente en tiempo real y, por otro lado, puede intercambiar información con otros equipos. Todos estos requisitos deben ser completados por MCU. Se puede decir que MCU nace de la aplicación. Además del rendimiento del hardware del chip en sí, el firmware del programa relacionado con la aplicación se vuelve cada vez más importante y la demanda de seguridad del firmware está recibiendo cada vez más atención.
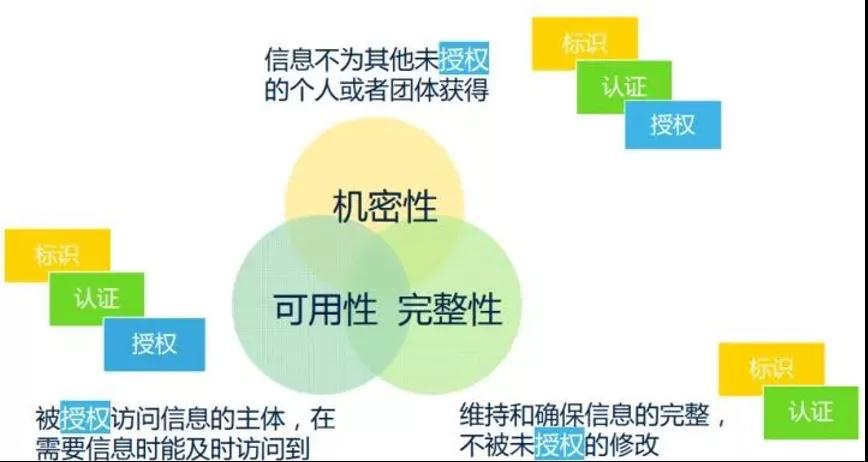
En primer lugar, la "seguridad" en un sentido amplio también puede considerarse como "seguridad de la información", que tiene tres características importantes:
1. confidencialidad: es necesario garantizar que la información no sea obtenida por otras personas o grupos no autorizados.
2. Integridad: Mantener y asegurar la integridad de la información y evitar manipulaciones no autorizadas.
3. Factibilidad: el sujeto autorizado a acceder a la información puede acceder y obtener información en el tiempo que sea necesario.
Confidencialidad, Integridad, integridad y viabilidad Disponibilidad, denominada CIA
De la descripción anterior se derivan tres herramientas comunes para abordar la seguridad de la información: identificación, autenticación y autorización, también denominadas abreviadamente IAA.
1) Identidad: identidadPrimero, el visitante de la información indica la identidad del sujeto, pero ¿no está seguro de que el sujeto realmente pueda acceder a la información? Por tanto, es necesario verificar su autenticidad;
2) Autenticación: AutenticaciónLa autenticación consiste en verificar si el contenido reclamado por el sujeto es verdadero. Para realizar acciones más detalladas una vez verificada la identidad del sujeto.
3) Autorización: autorización
Como procesamiento de información más detallado, los problemas a resolver incluyen: ¿Qué información puede ser visualizada por la persona autorizada? ¿La información visualizada está intacta y no modificada sin autorización? Y la persona autorizada puede acceder cómodamente a la información visible en cualquier momento.
Para conocer los tres elementos de la seguridad de la información y la relación entre las tres herramientas, consulte la siguiente figura:
Generalmente, la MCU tiene un área de programas internos y un área de datos para que los usuarios almacenen programas y datos de trabajo. Para evitar el acceso no autorizado o la copia de los programas en la MCU, la mayoría de los microcontroladores tienen bloqueos de cifrado o bytes cifrados para proteger los programas en el chip. Si la posición del bloqueo de cifrado está habilitada (bloqueada) durante la programación, es imposible leer directamente el programa en la microcomputadora de un solo chip con un programador común, lo que se denomina cifrado de microcomputadora de un solo chip.
Con la ayuda de equipos especiales o de fabricación propia, el atacante puede extraer la información clave del chip y obtener el programa en el chip a través de diversos medios técnicos, lo que se denomina descifrado del chip. En la actualidad, los métodos de descifrado comunes de microcomputadoras de un solo chip incluyen principalmente:
(1) Ataque de software: esta tecnología suele utilizar la interfaz de comunicación del procesador y hace uso de protocolos, algoritmos de cifrado o vulnerabilidades de seguridad en estos algoritmos para atacar. Un ejemplo típico de ataque de software exitoso es el ataque al primer microordenador de un solo chip ATMEL AT89C51. El atacante aprovechó las lagunas en el diseño de secuencia de la operación de borrado de esta serie de microcomputadoras de un solo chip y detuvo el siguiente paso de borrar los datos en la memoria del programa en el chip utilizando el programa autocompilado después del bloqueo de cifrado. se ubicó, de modo que la microcomputadora de un solo chip encriptada se convirtió en una microcomputadora de un solo chip no encriptada, y luego leyó el programa en el chip usando el programador.
(2) Ataque de detección electrónicaEsta tecnología suele monitorear las características analógicas de todas las fuentes de alimentación y conexiones de interfaz del procesador en funcionamiento normal con alta resolución temporal y lleva a cabo ataques monitoreando sus características de radiación electromagnética. Debido a que la microcomputadora de un solo chip es un dispositivo electrónico activo, cuando ejecuta diferentes instrucciones, el consumo de energía correspondiente de la fuente de alimentación cambia en consecuencia. De esta manera, mediante el uso de instrumentos de medición electrónicos especiales y métodos estadísticos matemáticos para analizar y detectar estos cambios, se puede obtener la información clave específica en el microordenador de un solo chip.
(3) Tecnología de generación de fallasEsta tecnología utiliza condiciones de trabajo anormales para provocar un error en el procesador y luego proporciona acceso adicional para atacar. Se produce la falla más utilizada y los medios de ataque incluyen descargas de voltaje y descargas de reloj. Se pueden utilizar ataques de bajo y alto voltaje para desactivar el circuito de protección o forzar al procesador a realizar operaciones incorrectas. Un salto transitorio del reloj puede restablecer el circuito de protección sin dañar la información protegida. Y el salto transitorio de la fuente de alimentación puede afectar la decodificación y ejecución de una sola instrucción en algunos procesadores.
(4) Tecnología de sonda
Esta tecnología consiste en exponer directamente la conexión interna del chip y luego observar, manipular e interferir con la microcomputadora de un solo chip para lograr el propósito del ataque.
Por conveniencia, la gente divide las cuatro tecnologías de ataque anteriores en dos categorías, una es el ataque intrusivo (ataque físico), que necesita destruir el paquete, y luego lleva horas o incluso semanas completarlo en un laboratorio especial con la ayuda de pruebas de semiconductores. Equipo, microscopio y microposicionador. Todas las tecnologías de microsonda son ataques intrusivos. Los otros tres métodos son ataques no invasivos y la MCU atacada no sufrirá daños físicos.
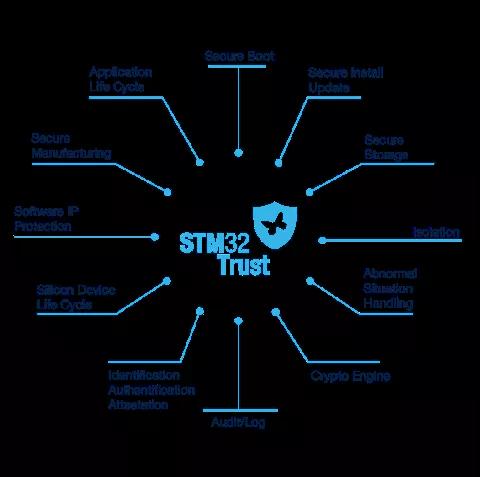
En vista de los métodos de descifrado anteriores, para evitar la pérdida de usuarios, todos los fabricantes originales comenzaron con sus propios chips y fortalecieron el nivel de seguridad de los chips. Por ejemplo, la solución STM32 Trust propuesta por primera vez por STM 32 proporciona un conjunto completo de herramientas de protección de código y protección de ejecución, pero los tipos de chips cubiertos son limitados y los precios de los chips correspondientes son diferentes.
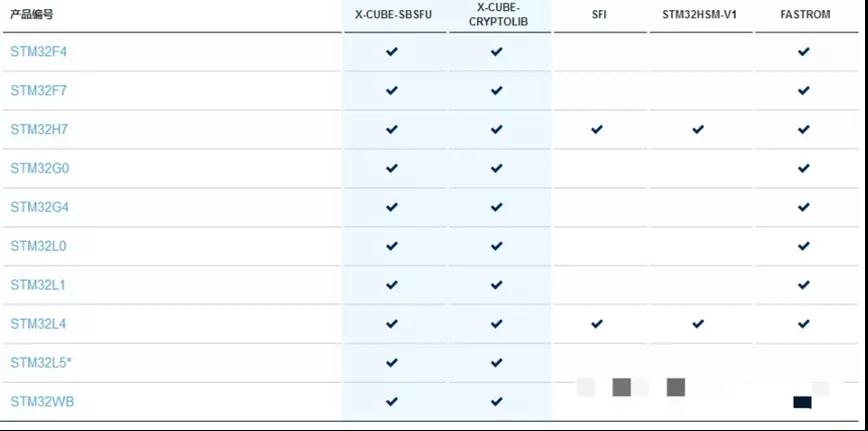
Al mismo tiempo, la entrega de la solución involucrará muchos enlaces, incluidos agentes, empresas de soluciones, fábricas de quema y fábricas de procesamiento, etc. Las herramientas únicas de depuración o quema existentes no pueden cumplir con el control de seguridad de toda la cadena de entrega.
Con el objetivo de abordar este problema, Chuangxin Workshop (ICWORKSHOP.com) propuso por primera vez en 2017 el concepto de entrega en la nube de firmware de programas y lo implementó en línea. Cree una plataforma de entrega confiable y segura entre el desarrollador del programa/empresa de soluciones y el usuario final, y vincule el firmware con la cantidad de tiempos de grabación, para proteger los derechos de propiedad intelectual de los desarrolladores y beneficiar a ambas partes.
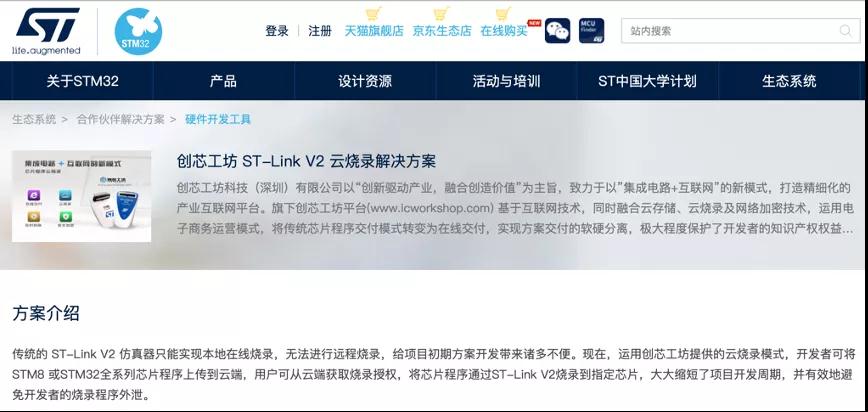
Si tiene ST-Link o GD-Link, puede experimentarlo registrando la cuenta del Taller Chuangxin de forma gratuita ahora.
Introducción de ST-Link Cloud Delivery: https://www.stmcu.com.cn/hardwaredevelopmenttools/1242
Introducción de GD-Link Cloud Delivery: http://www.gd32mcu.com/cn/detail/289
Al mismo tiempo, con varios mecanismos de cifrado proporcionados por el dispositivo de programación PowerWriter, la función de "un núcleo y un secreto" también se realiza sin actualizar el nivel del chip. Al mismo tiempo, con la autorización fuera de línea (enlace UID) y en línea y otros métodos de cifrado proporcionados por el dispositivo de programación PowerWriter, la dificultad de descifrar chips mejora considerablemente.
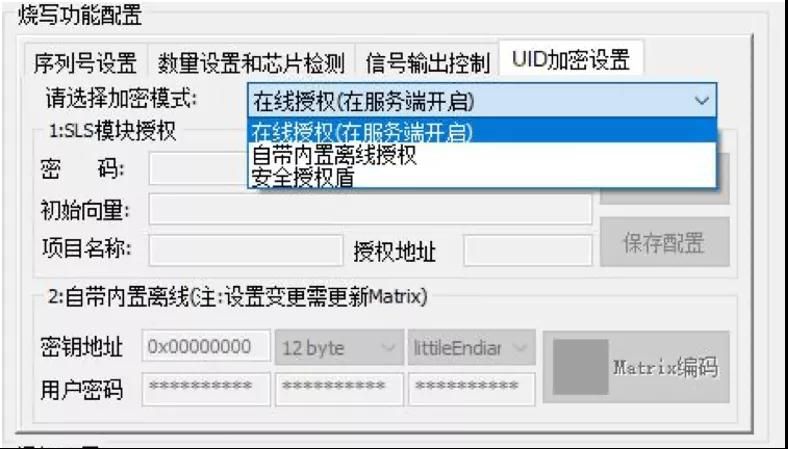
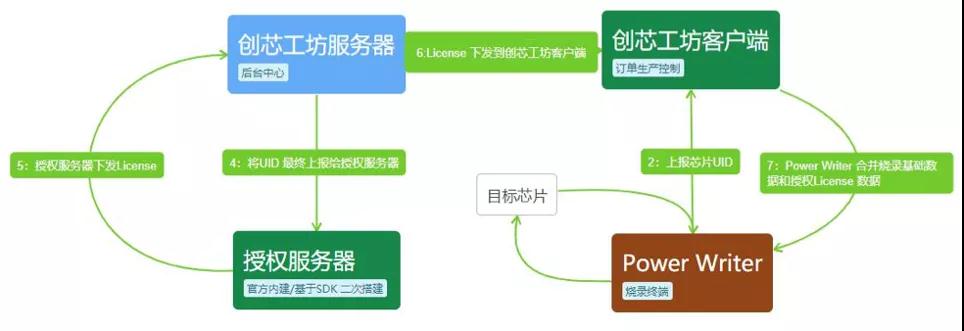
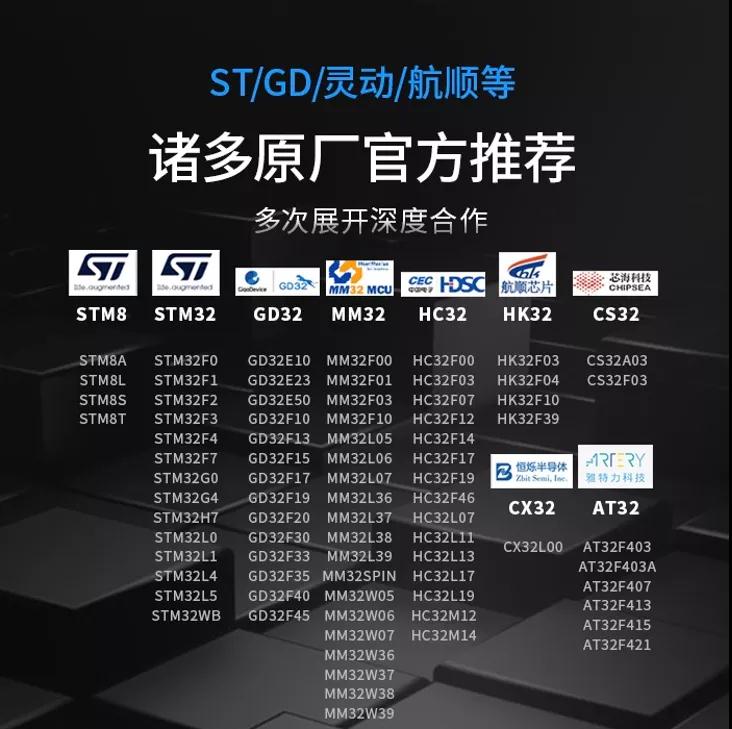
A principios del año 2021, PowerWriter transmitió buenas noticias en materia de programación de dispositivos. En la actualidad, ha completado ocho marcas de un solo chip, incluidas STM8, STM32, GD32, MM32, HC32, HK32, CX32, CS32 y AT32, con más de 600 series y decenas de millones de modelos de chips. ¡Bienvenido a visitar www.powerwriter.cn para obtener más información!
El "Taller ICWORKSHOP Chuangxin" se conoce como ICW para abreviar, que significa Innovación+Creatividad+Riqueza, respectivamente. Ayuda a los desarrolladores de MCU, estimula su espíritu creativo y acompaña su creatividad, ¡encarnando así el valor de los derechos de propiedad intelectual!
Nota: Este artículo se reproduce de Internet para respaldar la protección de los derechos de propiedad intelectual. Indique la fuente original y el autor al reimprimir. Si hay alguna infracción, comuníquese con nosotros para eliminarla.
Teléfono de la empresa: +86-0755-83044319
Fax/fax:+86-0755-83975897
Correo electrónico: 1615456225@qq.com
Pregunta: 3518641314 Gerente Li
Pregunta: 332496225 Gerente Qiu
Dirección: Sala 809, Bloque C, Edificio de Tecnología Zhantao, Avenida Minzhi No.1079, Nuevo Distrito de Longhua, Shenzhen
Recomendaciones relacionadas
Entrevista exclusiva con Li Gang de Yunfan Ruida: La precisión de los productos de radar de ondas milimétricas y la calidez humana.
2026-07-22
3637
¡Nos vemos el año que viene! | Resumen de los mejores momentos de Electronica China 2026 de Slkor
2026-07-14
3110
RF Passion, Craftsman Journey: Más de 30 años de dedicación inquebrantable — Entrevista con el ingeniero jefe de Kinghelm, el Sr. Qin Hongxiang
2026-06-26
3595





 粤公网安备44030002007346号