
























מוקד שירות
חדשות

חדשות
רעיון נוסף של הצפנת קושחת תוכנת מחשב עם שבב יחיד
2022-03-17
1103
עם המראה והפיתוח של LSI, MCU משלב את ה-CPU, RAM, ROM, מונה טיימר וממשקי I/O שונים של המחשב המקורי לשבב אחד, ובכך יוצר מחשב ברמת שבב. זהו גם אב הטיפוס של סדרת TMS 1000 (להלן), המיקרו-בקר הראשון בעולם (MCU) שהומצא על ידי גארי בון ומייקל קוקרן ממהנדסי TI. לאחר מכן, יצרני האלקטרוניקה היפניים החלו לייצר מיקרו-בקרים לרכב, כולל MCU 4 סיביות לבידור ברכב, מגבים אוטומטיים, מנעולים אלקטרוניים ולוחות מכשירים, ו-8 סיביות MCU לבקרת מנוע.
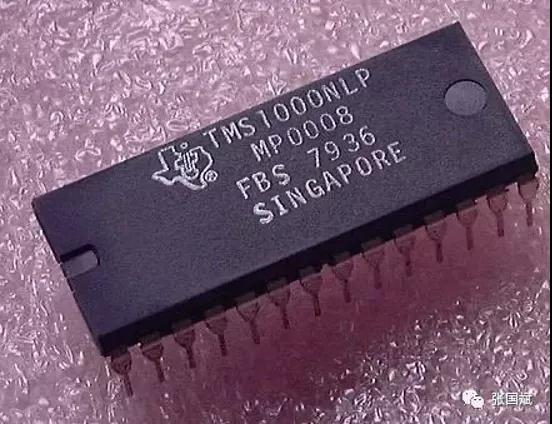
* MCU מסדרת TMS 1000 של TI *
כיום, מלבד שוק הצעצועים המסורתי, בקרה תעשייתית, אלקטרוניקה לרכב, מוצרים לבנים וכו', עם הופעת האינטרנט של הדברים וגל המודיעין, MCU הפך למרכיב הליבה של ציוד המוצר. מצד אחד, הציוד זקוק למידע יעיל וחכם בזמן אמת, ומצד שני הוא יכול להחליף מידע עם ציוד אחר. כל הדרישות הללו צריכות להתבצע על ידי MCU. ניתן לומר ש-MCU נולד מיישום. מלבד ביצועי החומרה של השבב עצמו, קושחת התוכנה הקשורה לאפליקציה הופכת חשובה יותר ויותר, והדרישה לאבטחת קושחה מקבלת יותר ויותר תשומת לב!
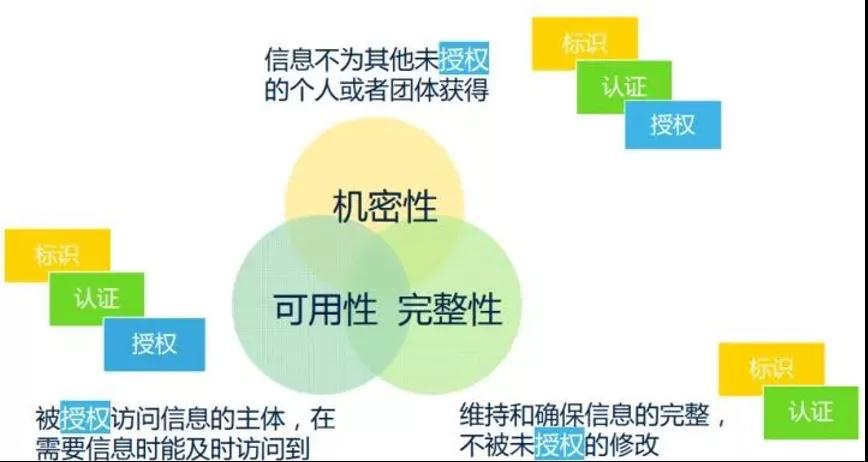
ראשית, "אבטחה" במובן הרחב יכולה להיחשב גם כ"אבטחת מידע", שיש לה שלושה מאפיינים חשובים:
1. סודיות: יש צורך להבטיח שהמידע לא יתקבל על ידי אנשים או קבוצות לא מורשים אחרים.
2. יושרה: לשמור ולהבטיח את שלמות המידע ולמנוע שיבוש בלתי מורשה.
3. כדאיות: הנבדק המורשה לגשת למידע יכול לגשת ולקבל מידע בזמן שבו הוא נחוץ.
סודיות, יושרה, יושרה והיתכנות זמינות, המכונה CIA
מהתיאור לעיל נגזרים שלושה כלים נפוצים להתמודדות עם אבטחת מידע: זיהוי, אימות והרשאה, המכונים גם בקיצור רשות העתיקות.
1) זהות: זהותראשית, מבקר המידע מציין את זהות הנבדק, אך אינו בטוח שהנבדק באמת יכול לגשת למידע? לכן, יש צורך לוודא את אמיתותו;
2) אימות: אימותהאימות נועד לוודא אם התוכן הנטען על ידי הנבדק הוא נכון. כדי לבצע פעולות מפורטות יותר לאחר אימות זהות הנבדק.
3) הרשאה: הרשאה
כעיבוד מידע מפורט יותר, הבעיות שיש לפתור כוללות: איזה מידע יכול האדם המורשה לראות? האם המידע שנצפה שלם ולא שונה ללא אישור? והאדם המורשה יכול לגשת בנוחות למידע הניתן לצפייה בכל עת.
לשלושת המרכיבים של אבטחת מידע והקשר בין שלושת הכלים, אנא עיין באיור הבא:
בדרך כלל, ל-MCU יש אזור תוכנית פנימי ואזור נתונים למשתמשים לאחסון תוכניות ונתוני עבודה. על מנת למנוע גישה בלתי מורשית או העתקה של התוכניות ב-MCU, לרוב המיקרו-בקרים יש מנעולי הצפנה או בתים מוצפנים כדי להגן על התוכניות בשבב. אם המיקום של מנעול ההצפנה מופעל (נעול) במהלך התכנות, אי אפשר לקרוא ישירות את התוכנית במיקרו-שבב יחיד עם מתכנת רגיל, מה שנקרא הצפנת מיקרו-שבב יחיד.
בעזרת ציוד מיוחד או ציוד מתוצרת עצמית, יכול התוקף לחלץ את מידע המפתח מהשבב ולהשיג את התוכנית בשבב באמצעים טכניים שונים, הנקראים פענוח השבב. נכון לעכשיו, שיטות הפענוח הנפוצות של מיקרו-מחשב עם שבב בודד כוללות בעיקר:
(1) התקפת תוכנה: טכנולוגיה זו משתמשת בדרך כלל בממשק תקשורת מעבד ועושה שימוש בפרוטוקולים, אלגוריתמי הצפנה או פרצות אבטחה באלגוריתמים אלו לתקיפה. דוגמה טיפוסית להתקפת תוכנה מוצלחת היא ההתקפה על מחשב המיקרו-שבב היחיד המוקדם של ATMEL AT89C51. התוקף ניצל את הפרצות בתכנון רצף פעולת המחיקה של סדרה זו של מחשבי מיקרו-שבב בודד, ועצר את השלב הבא של מחיקת הנתונים בזיכרון התוכנית על-שבב על-ידי שימוש בתוכנת ההידור העצמית לאחר נעילת ההצפנה אותר, כך שמחשב המיקרו-שבב היחיד המוצפן הפך למיקרו-מחשב עם שבב יחיד לא מוצפן, ולאחר מכן קרא את התוכנית על-שבב באמצעות המתכנת.
(2) התקפת זיהוי אלקטרוניטכנולוגיה זו מנטרת בדרך כלל את המאפיינים האנלוגיים של כל ספקי הכוח וחיבורי הממשק של המעבד בפעולה רגילה ברזולוציית זמן גבוהה, ומבצעת התקפות על ידי ניטור מאפייני הקרינה האלקטרומגנטית שלו. מכיוון שהמיקרו-מחשב שבב יחיד הוא מכשיר אלקטרוני פעיל, כאשר הוא מבצע הוראות שונות, צריכת החשמל המתאימה של ספק הכוח משתנה בהתאם. בדרך זו, באמצעות מכשירי מדידה אלקטרוניים מיוחדים ושיטות סטטיסטיות מתמטיות לניתוח ואיתור שינויים אלו, ניתן לקבל את המידע המרכזי הספציפי במיקרו-מחשב שבב יחיד.
(3) טכנולוגיית ייצור תקלותטכנולוגיה זו משתמשת בתנאי עבודה חריגים כדי לבצע את שגיאת המעבד, ולאחר מכן מספקת גישה נוספת להתקפה. התקלה הנפוצה ביותר מתרחשת, ואמצעי ההתקפה כוללים הלם מתח והלם שעון. ניתן להשתמש בהתקפות מתח נמוך ומתח גבוה כדי להשבית את מעגל ההגנה או לאלץ את המעבד לבצע פעולות שגויות. קפיצת שעון חולפת עשויה לאפס את מעגל ההגנה מבלי לפגוע במידע המוגן. וקפיצה ארעית של ספק כוח יכולה להשפיע על הפענוח והביצוע של הוראה בודדת במעבדים מסוימים.
(4) טכנולוגיית בדיקה
טכנולוגיה זו היא לחשוף ישירות את החיבור הפנימי של השבב, ולאחר מכן לצפות, לתמרן ולהפריע למיקרו-מחשב שבב יחיד כדי להשיג את מטרת ההתקפה.
מטעמי נוחות, אנשים מחלקים את ארבע טכנולוגיות ההתקפה הנ"ל לשתי קטגוריות, האחת היא התקפה חודרנית (התקפה פיזית), שצריכה להרוס את החבילה, ואז זה לוקח שעות או אפילו שבועות להשלים במעבדה מיוחדת בעזרת בדיקת מוליכים למחצה ציוד, מיקרוסקופ ומיקרו-מצבר. כל טכנולוגיות המיקרו-פרוב הן התקפות חודרניות. שלוש השיטות האחרות הן התקפות לא פולשניות, וה-MCU המותקף לא ייפגע פיזית.
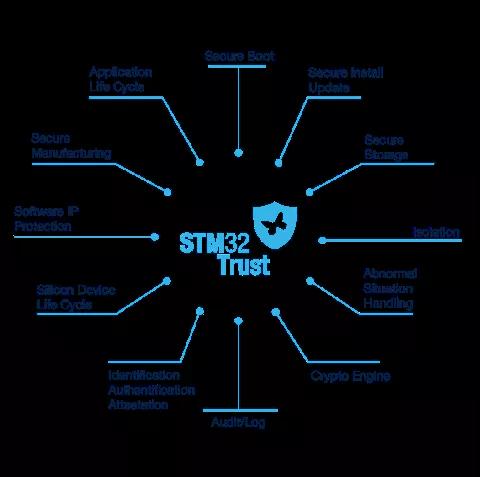
לאור שיטות הפענוח הנ"ל, על מנת למנוע אובדן משתמשים, כל היצרנים המקוריים התחילו מהשבבים שלהם וחיזקו את רמת האבטחה של השבבים. לדוגמה, פתרון STM32 Trust שהוצע לראשונה על ידי STM 32 מספק חבילה שלמה של כלי הגנת קוד והגנת ביצוע, אך סוגי השבבים המכוסים מוגבלים והמחירים של השבבים המתאימים שונים.
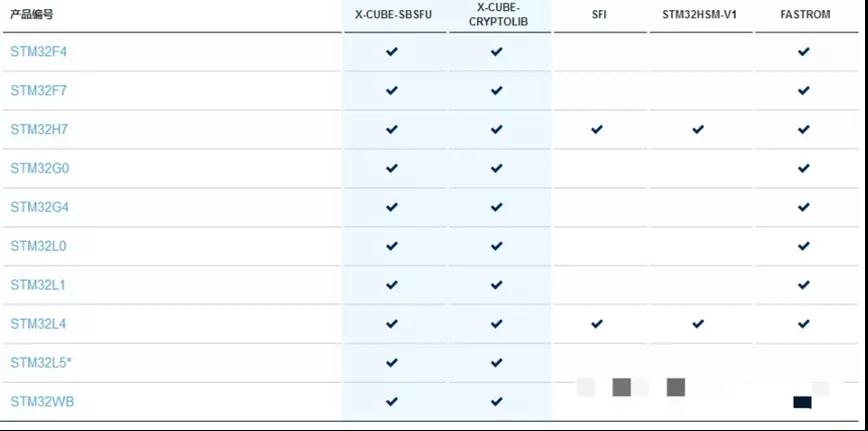
במקביל, אספקת הפתרונות תכלול חוליות רבות, לרבות סוכנים, חברות פתרונות, מפעלי שריפת ומפעלי עיבוד וכו'. הכלים הקיימים לניפוי או צריבה בודדים אינם יכולים לעמוד בבקרת הבטיחות של כל שרשרת האספקה.
מתוך כוונה לנקודת הכאב הזו, הציגה Chuangxin Workshop (ICWORKSHOP.com) לראשונה בשנת 2017 את הרעיון של אספקת קושחה בענן, והטמיעה אותו באינטרנט. בניית פלטפורמת מסירה אמינה ובטוחה בין מפתחת התוכנית/חברת הפתרונות למשתמש הקצה, וקושרת את הקושחה עם מספר זמני הצריבה, על מנת להגן על זכויות הקניין הרוחני של המפתחים ולהועיל לשני הצדדים.
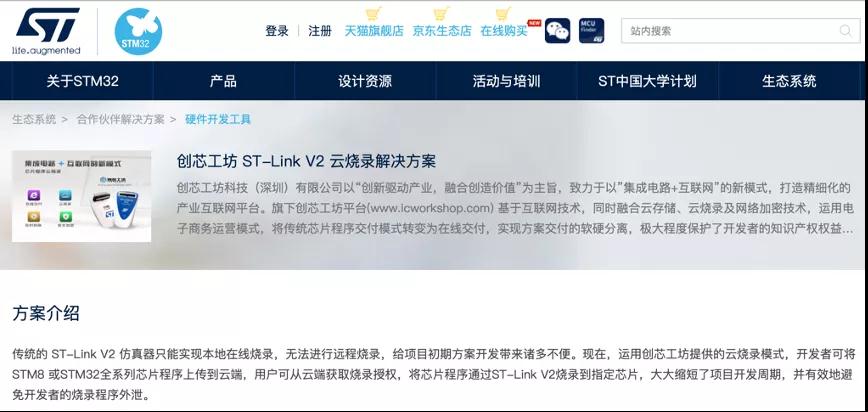
אם יש לך ST-Link או GD-Link, אתה יכול לחוות אותם על ידי רישום חשבון Chuangxin Workshop בחינם עכשיו.
היכרות עם ST-Link Cloud Delivery: https://www.stmcu.com.cn/hardwaredevelopmenttools/1242
היכרות עם GD-Link Cloud Delivery: http://www.gd32mcu.com/cn/detail/289
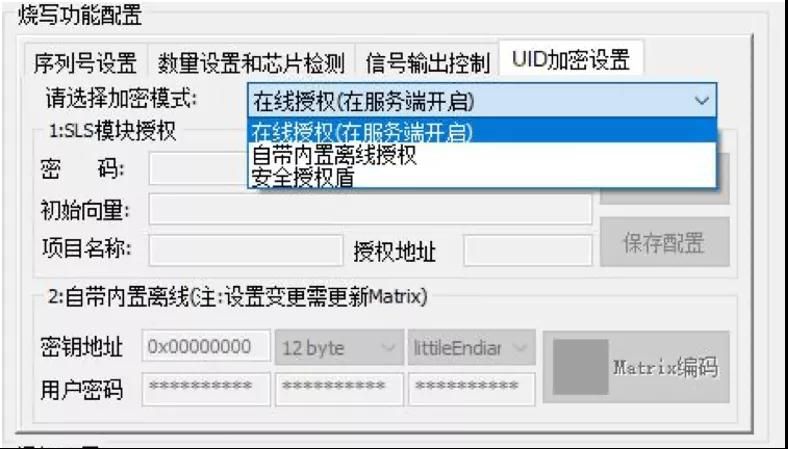
יחד עם זאת, עם מנגנוני הצפנה שונים שמסופקים על ידי מכשיר התכנות PowerWriter, הפונקציה של "ליבה אחת וסוד אחד" מתממשת גם ללא שדרוג רמת השבב! יחד עם זאת, עם ההרשאה הלא מקוונת (מחייב UID) והרשאה מקוונת ושיטות הצפנה אחרות המסופקות על ידי מכשיר התכנות PowerWriter, הקושי של פיצוח שבבים משתפר מאוד.
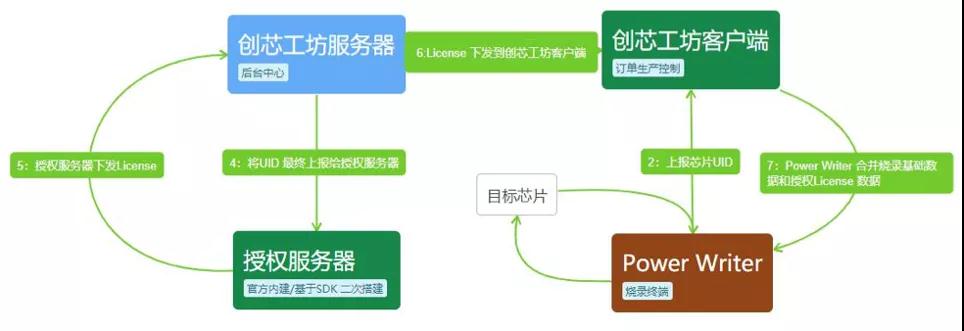
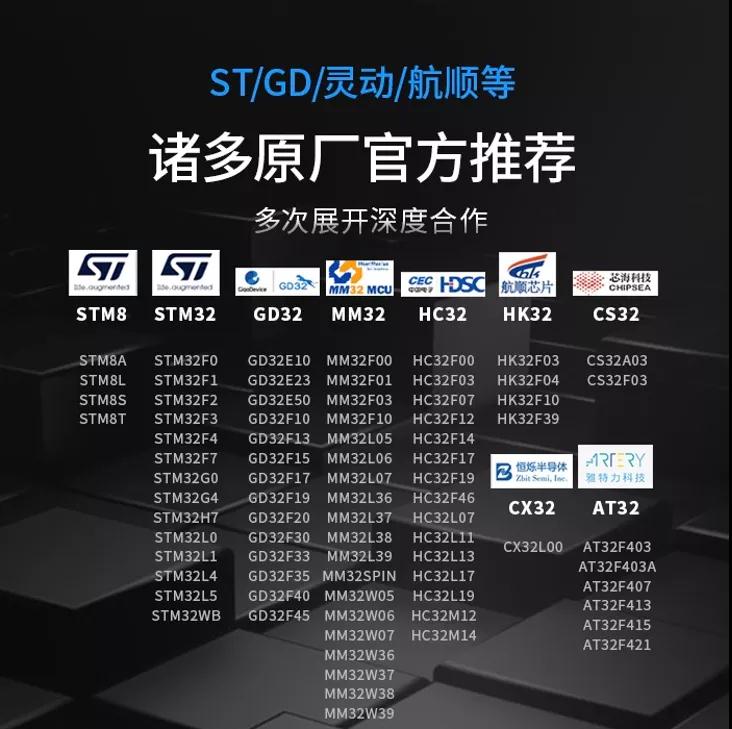
בתחילת שנת 2021, PowerWriter העבירה חדשות טובות במכשירי תכנות. נכון לעכשיו, היא השלימה שמונה מותגי שבב בודד, כולל STM8, STM32, GD32, MM32, HC32, HK32, CX32, CS32 ו-AT32, עם יותר מ-600 סדרות ועשרות מיליוני דגמי שבבים. ברוכים הבאים לבקר www.powerwriter.cn למידע נוסף!
"סדנת ICWORKSHOP Chuangxin" מכונה בקיצור ICW, כלומר חדשנות+יצירתיות+עושר, בהתאמה. זה עוזר למפתחי MCU, מגרה את הרוח היצירתית שלהם, ומלווה את היצירתיות שלהם, ובכך מגלם את הערך של זכויות קניין רוחני!
הערה: מאמר זה משוכפל מהאינטרנט כדי לתמוך בהגנה על זכויות קניין רוחני. אנא ציינו את המקור והמחבר המקורי בעת ההדפסה מחדש. אם יש הפרה כלשהי, אנא צור איתנו קשר כדי למחוק אותה.
טל' חברה: +86-0755-83044319
פקס/פקס:+86-0755-83975897
דוא"ל: 1615456225@qq.com
QQ: 3518641314 מנהל לי
QQ: 332496225 מנהל Qiu
כתובת: חדר 809, בלוק C, בניין Zhantao Technology, מס' 1079 Minzhi Avenue, Longhua New District, שנזן
המלצות קשורות
ראיון בלעדי עם לי גאנג מיונפן רואידה: הדיוק של מוצרי מכ"ם גלי מילימטר וחמימות האנושות
2026-07-22
3637
נתראה בשנה הבאה! | סיכום רגעים מההופעה האלקטרונית של סין ב-2026
2026-07-14
3110





 粤公网安备44030002007346号