
























hotline
Nieuws

Nieuws
Een ander idee van firmware-encryptie van computerprogramma's met één chip
2022-03-17
1103
Met de opkomst en ontwikkeling van LSI integreert MCU de CPU, RAM, ROM, timerteller en verschillende I/O-interfaces van de originele computer in één chip, waardoor een computer op chipniveau wordt gevormd. Dit is ook het prototype van de TMS 1000-serie (onder), 's werelds eerste microcontroller (MCU), uitgevonden door Gary Boone en Michael Cochran van TI-ingenieurs. Daarna begonnen Japanse elektronicafabrikanten auto-microcontrollers te produceren, waaronder 4-bit MCU voor entertainment in de auto, automatische ruitenwissers, elektronische sloten en instrumentenpanelen, en 8-bit MCU voor motorbediening.
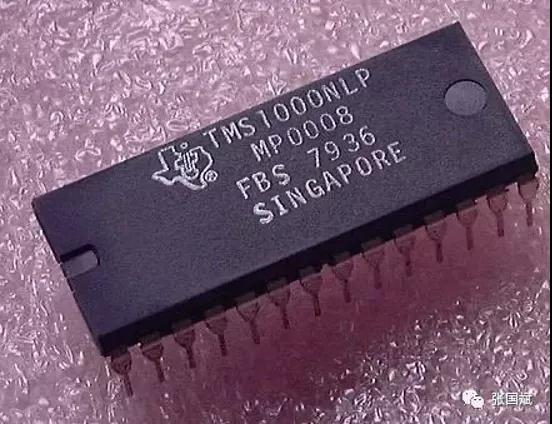
* TMS 1000-serie MCU van TI *
Tegenwoordig is MCU, afgezien van de traditionele speelgoedmarkt, industriële controle, auto-elektronica, witgoed, enz., met de komst van het internet der dingen en de golf van intelligentie het kernonderdeel van productapparatuur geworden. Enerzijds heeft de apparatuur behoefte aan realtime efficiënte en intelligente informatie, anderzijds kan deze informatie uitwisselen met andere apparatuur. Aan al deze vereisten moet door MCU worden voldaan. Er kan worden gezegd dat MCU voortkomt uit toepassing. Naast de hardwareprestaties van de chip zelf, wordt de applicatiegerelateerde programmafirmware steeds belangrijker en krijgt de vraag naar firmwarebeveiliging steeds meer aandacht!
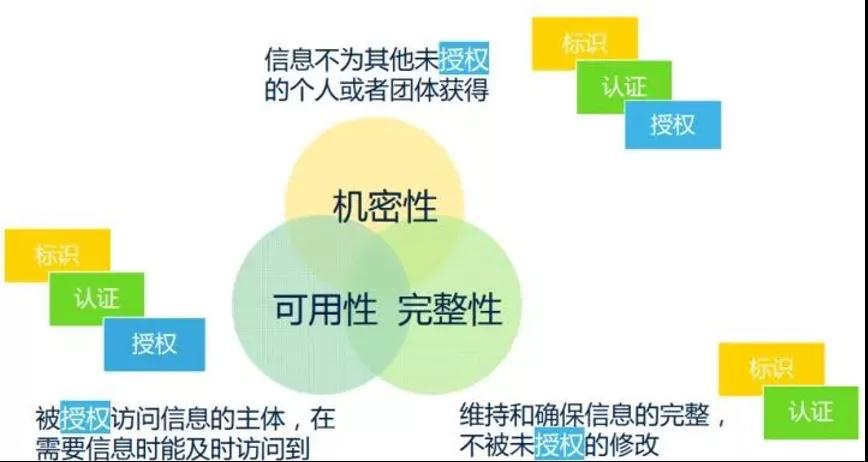
Allereerst kan ‘veiligheid’ in brede zin ook gezien worden als ‘informatiebeveiliging’, die drie belangrijke kenmerken heeft:
1. vertrouwelijkheid: het is noodzakelijk om ervoor te zorgen dat de informatie niet wordt verkregen door andere ongeautoriseerde individuen of groepen.
2. Integriteit: Behoud en waarborg de integriteit van informatie en voorkom ongeoorloofde manipulatie.
3. Haalbaarheid: de persoon die geautoriseerd is om toegang te krijgen tot informatie, kan op tijd toegang krijgen tot informatie en deze verkrijgen wanneer dat nodig is.
Vertrouwelijkheid, integriteit, integriteit en haalbaarheidBeschikbaarheid, ook wel CIA genoemd
Uit bovenstaande beschrijving zijn drie veelgebruikte instrumenten voor het omgaan met informatiebeveiliging afgeleid: identificatie, authenticatie en autorisatie, ook wel kortweg IAA genoemd.
1) Identiteit: identiteitTen eerste geeft de informatiebezoeker de identiteit van de proefpersoon aan, maar weet hij niet zeker of de proefpersoon daadwerkelijk toegang heeft tot de informatie? Daarom is het noodzakelijk om de authenticiteit ervan te verifiëren;
2) Authenticatie: AuthenticatieAuthenticatie is om te verifiëren of de door de proefpersoon geclaimde inhoud waar is. Om meer gedetailleerde acties te ondernemen nadat de identiteit van het onderwerp is geverifieerd.
3) Autorisatie: autorisatie
Bij een meer gedetailleerde informatieverwerking zijn de op te lossen problemen onder meer: Welke informatie kan de bevoegde persoon inzien? Is de bekeken informatie intact en niet zonder toestemming gewijzigd? En de geautoriseerde persoon heeft op elk moment gemakkelijk toegang tot de zichtbare informatie.
Voor de drie elementen van informatiebeveiliging en de relatie tussen de drie instrumenten verwijzen we naar de volgende figuur:
Over het algemeen heeft MCU een intern programmagebied en datagebied waar gebruikers programma's en werkgegevens kunnen opslaan. Om ongeautoriseerde toegang tot of kopiëren van de programma's in de MCU te voorkomen, zijn de meeste microcontrollers voorzien van encryptiesloten of gecodeerde bytes om de programma's op de chip te beschermen. Als de positionering van het encryptieslot tijdens het programmeren is ingeschakeld (vergrendeld), is het onmogelijk om het programma rechtstreeks in de microcomputer met één chip te lezen met een gewone programmeur, wat de single-chip microcomputer-encryptie wordt genoemd.
Met behulp van speciale apparatuur of zelfgemaakte apparatuur kan de aanvaller via verschillende technische middelen de sleutelinformatie uit de chip halen en het programma in de chip verkrijgen, wat decodering van de chip wordt genoemd. Momenteel omvatten de gebruikelijke decoderingsmethoden van microcomputers met één chip voornamelijk:
(1) Softwareaanval: deze technologie maakt meestal gebruik van een processorcommunicatie-interface en maakt gebruik van protocollen, encryptie-algoritmen of beveiligingskwetsbaarheden in deze algoritmen om aan te vallen. Een typisch voorbeeld van een succesvolle softwareaanval is de aanval op de vroege ATMEL AT89C51-microcomputer met één chip. De aanvaller profiteerde van de mazen in het sequentieontwerp van de wisbewerking van deze reeks microcomputers met één chip, en stopte de volgende stap van het wissen van de gegevens in het programmageheugen op de chip door het zelfgecompileerde programma te gebruiken na de coderingsvergrendeling. was gelokaliseerd, zodat de gecodeerde microcomputer met één chip een niet-gecodeerde microcomputer met één chip werd, en las vervolgens het programma op de chip uit met behulp van de programmeur.
(2) Elektronische detectieaanvalDeze technologie bewaakt gewoonlijk de analoge kenmerken van alle voedingen en interfaceverbindingen van de processor bij normaal gebruik met hoge tijdresolutie, en voert aanvallen uit door de elektromagnetische stralingskarakteristieken ervan te bewaken. Omdat de microcomputer met één chip een actief elektronisch apparaat is, verandert het overeenkomstige energieverbruik van de voeding dienovereenkomstig wanneer deze verschillende instructies uitvoert. Op deze manier kan, door speciale elektronische meetinstrumenten en wiskundig statistische methoden te gebruiken om deze veranderingen te analyseren en te detecteren, de specifieke sleutelinformatie in de microcomputer met één chip worden verkregen.
(3) Technologie voor het genereren van foutenDeze technologie maakt gebruik van abnormale werkomstandigheden om de processorfout te maken en biedt vervolgens extra toegang tot aanvallen. De meest gebruikte fout treedt op en de aanvalsmiddelen omvatten spanningsschokken en klokschokken. Aanvallen met laag- en hoogspanning kunnen worden gebruikt om het beveiligingscircuit uit te schakelen of de processor te dwingen verkeerde bewerkingen uit te voeren. Een tijdelijke kloksprong kan het beveiligingscircuit resetten zonder de beschermde informatie te beschadigen. En een tijdelijke sprong in de voeding kan in sommige processors de decodering en uitvoering van een enkele instructie beïnvloeden.
(4) Sondetechnologie
Deze technologie is bedoeld om de interne verbinding van de chip direct bloot te leggen en vervolgens de microcomputer met één chip te observeren, te manipuleren en te interfereren om het doel van de aanval te bereiken.
Voor het gemak verdelen mensen de bovenstaande vier aanvalstechnologieën in twee categorieën: de ene is een opdringerige aanval (fysieke aanval), die het pakket moet vernietigen, en vervolgens duurt het uren of zelfs weken om deze in een speciaal laboratorium uit te voeren met behulp van halfgeleidertests. apparatuur, microscoop en micro-positioner. Alle microsondetechnologieën zijn indringende aanvallen. De andere drie methoden zijn niet-invasieve aanvallen en de aangevallen MCU zal niet fysiek worden beschadigd.
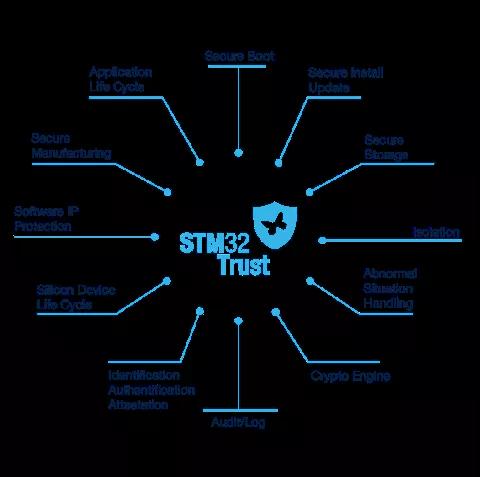
Met het oog op de bovenstaande decoderingsmethoden zijn alle oorspronkelijke fabrikanten, om het verlies van gebruikers te voorkomen, met hun eigen chips begonnen en hebben ze het beveiligingsniveau van de chips versterkt. De STM32 Trust-oplossing die voor het eerst werd voorgesteld door STM 32 biedt bijvoorbeeld een compleet pakket aan tools voor codebescherming en uitvoeringsbescherming, maar de soorten gedekte chips zijn beperkt en de prijzen van overeenkomstige chips zijn verschillend.
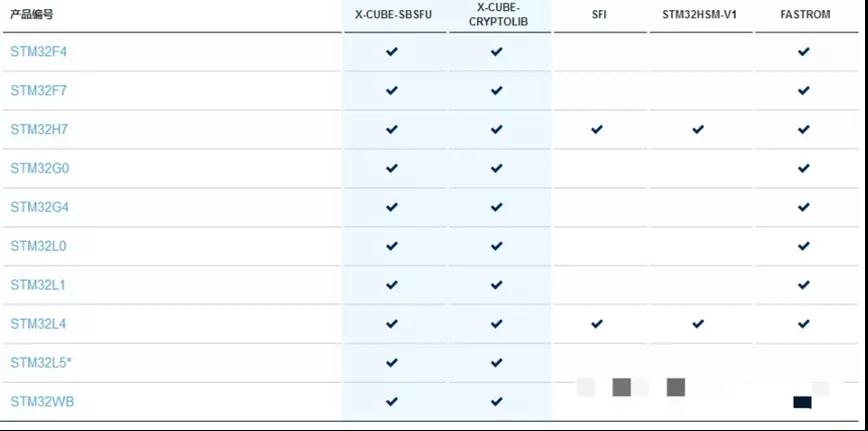
Tegelijkertijd zal de levering van de oplossing vele schakels omvatten, waaronder agenten, oplossingsbedrijven, verbrandingsfabrieken en verwerkingsfabrieken, enz. De bestaande afzonderlijke debug- of brandtools kunnen niet voldoen aan de veiligheidscontrole van de hele leveringsketen.
Met het oog op dit pijnpunt heeft Chuangxin Workshop (ICWORKSHOP.com) in 2017 voor het eerst het concept van cloudlevering van programmafirmware naar voren gebracht en dit online geïmplementeerd. Bouw een betrouwbaar en veilig leveringsplatform tussen de programmaontwikkelaar/het oplossingsbedrijf en de eindgebruiker, en koppel de firmware aan het aantal brandtijden, om de intellectuele eigendomsrechten van ontwikkelaars te beschermen en beide partijen ten goede te komen.
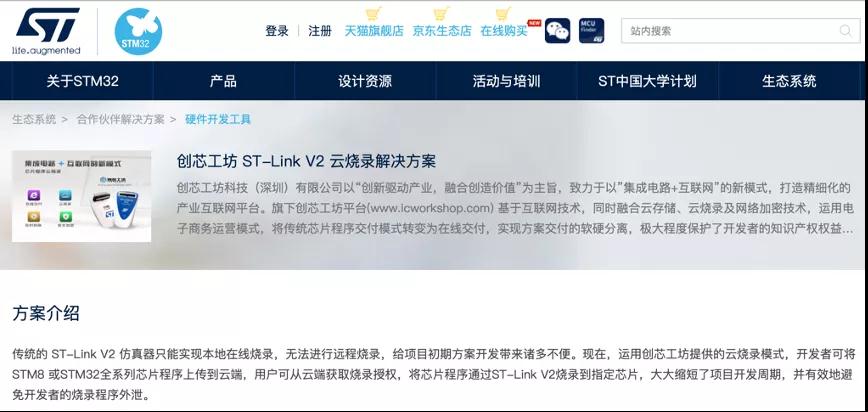
Als u ST-Link of GD-Link heeft, kunt u dit ervaren door nu gratis het Chuangxin Workshop-account te registreren.
Introductie van ST-Link Cloud Delivery: https://www.stmcu.com.cn/hardwaredevelopmenttools/1242
Introductie van GD-Link Cloud Delivery: http://www.gd32mcu.com/cn/detail/289
Tegelijkertijd wordt met de verschillende versleutelingsmechanismen van het PowerWriter-programmeerapparaat de functie van "één kern en één geheim" ook gerealiseerd zonder het chipniveau te upgraden! Tegelijkertijd is de moeilijkheidsgraad van het kraken van chips aanzienlijk verbeterd dankzij de offline (UID-binding) en online autorisatie en andere versleutelingsmethoden die door het PowerWriter-programmeerapparaat worden geboden.
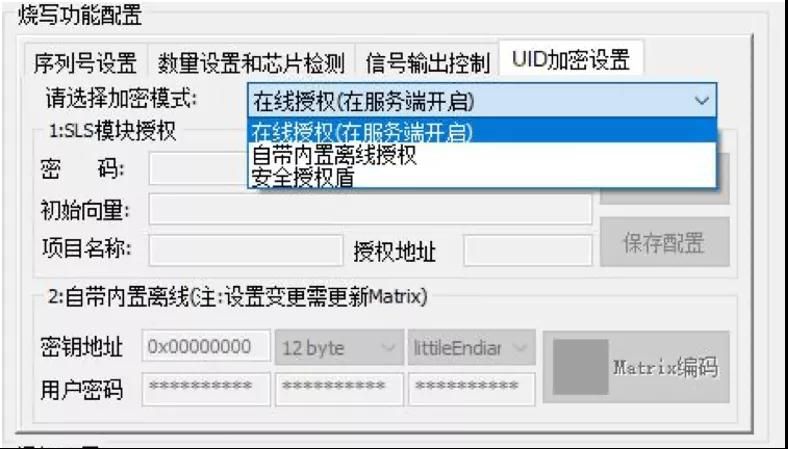
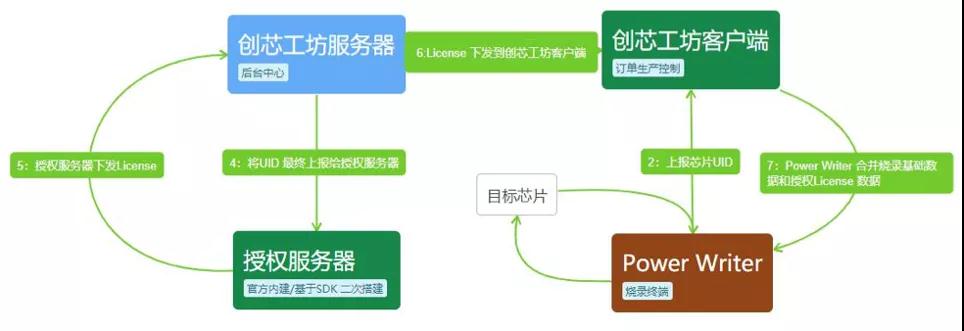
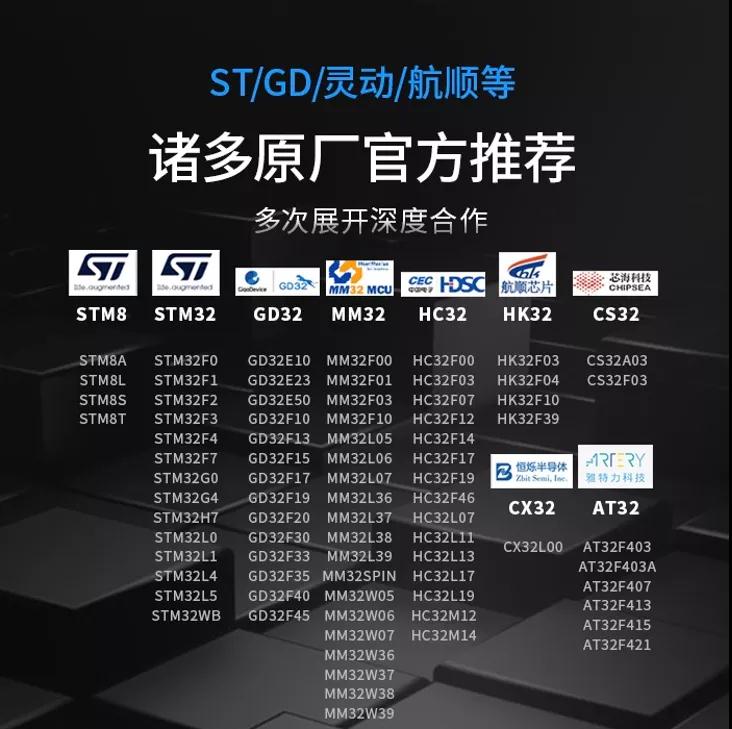
Begin 2021 bracht PowerWriter goed nieuws over op het gebied van programmeerapparatuur. Momenteel heeft het acht merken met één chip voltooid, waaronder STM8, STM32, GD32, MM32, HC32, HK32, CX32, CS32 en AT32, met meer dan 600 series en tientallen miljoenen chipmodellen. Welkom op www.powerwriter.cn voor meer informatie!
"ICWORKSHOP Chuangxin Workshop" wordt kortweg ICW genoemd, wat respectievelijk staat voor Innovation+Creativity+Wealth. Het helpt MCU-ontwikkelaars, stimuleert hun creatieve geest en begeleidt hun creativiteit, en belichaamt zo de waarde van intellectuele eigendomsrechten!
Opmerking: dit artikel is overgenomen van internet om de bescherming van intellectuele eigendomsrechten te ondersteunen. Vermeld bij herdruk de originele bron en auteur. Als er sprake is van inbreuk, neem dan contact met ons op om deze te verwijderen.
Bedrijf Tel: +86-0755-83044319
Fax/fax:+86-0755-83975897
E-mail: 1615456225@qq.com
Vraag: 3518641314 Manager Li
Vraag: 332496225 Manager Qiu
Adres: Kamer 809, Blok C, Zhantao Technology Building, No.1079 Minzhi Avenue, Longhua New District, Shenzhen
Gerelateerde aanbevelingen
Exclusief interview met Li Gang van Yunfan Ruida: De precisie van millimetergolfradarproducten en de warmte van de mensheid.
2026-07-22
3637
Tot volgend jaar! | Slkor op electronica China 2026: een terugblik op de hoogtepunten
2026-07-14
3110
RF-passie, de reis van de vakman: meer dan 30 jaar standvastige toewijding — Interview met Kinghelm-hoofdingenieur de heer Qin Hongxiang
2026-06-26
3595





 粤公网安备44030002007346号