
























servizio di Hotline
Notizie

Notizie
Un'altra idea di crittografia del firmware del programma per computer a chip singolo
2022-03-17
1102
Con la comparsa e lo sviluppo di LSI, l'MCU integra CPU, RAM, ROM, contatore del timer e varie interfacce I/O del computer originale in un unico chip, formando così un computer a livello di chip. Questo è anche il prototipo della serie TMS 1000 (sotto), il primo microcontrollore (MCU) al mondo inventato da Gary Boone e Michael Cochran degli ingegneri TI. Successivamente, i produttori di elettronica giapponesi hanno iniziato a produrre microcontrollori automobilistici, inclusi MCU a 4 bit per l'intrattenimento in auto, tergicristalli automatici, serrature elettroniche e cruscotti e MCU a 8 bit per il controllo del motore.
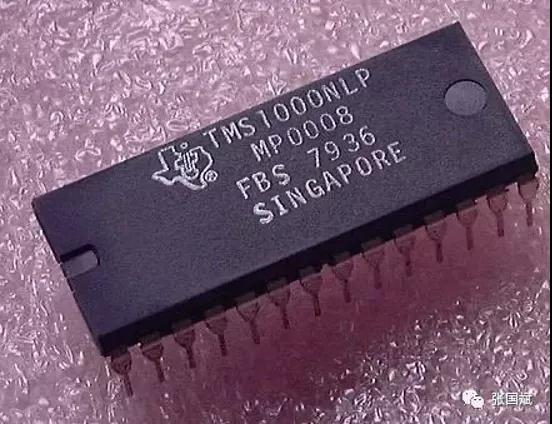
* MCU serie TMS 1000 di TI *
Oggi, oltre al tradizionale mercato dei giocattoli, al controllo industriale, all'elettronica automobilistica, agli elettrodomestici, ecc., con l'avvento dell'Internet delle cose e dell'ondata di intelligenza, l'MCU è diventato il componente principale dell'attrezzatura del prodotto. Da un lato, l'apparecchiatura necessita di informazioni efficienti e intelligenti in tempo reale e, dall'altro, può scambiare informazioni con altre apparecchiature. Tutti questi requisiti devono essere completati da MCU. Si può dire che l'MCU nasce dall'applicazione. Oltre alle prestazioni hardware del chip stesso, il firmware del programma relativo all'applicazione diventa sempre più importante e la richiesta di sicurezza del firmware riceve sempre più attenzione!
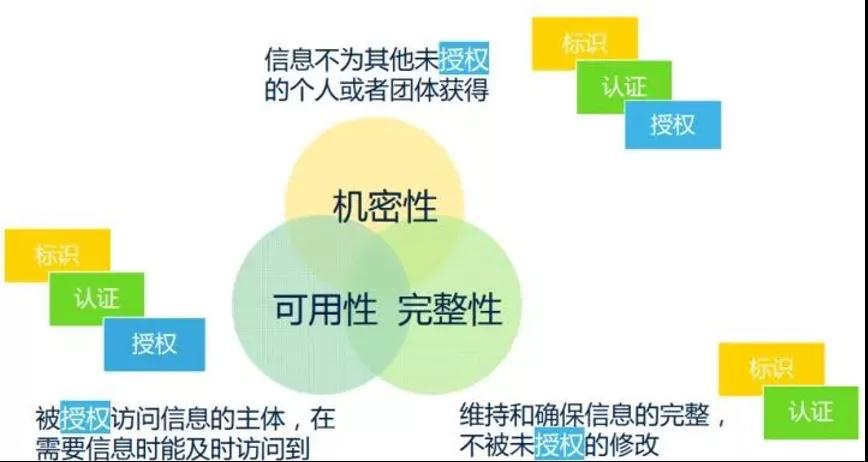
Innanzitutto la “sicurezza” in senso lato può essere considerata anche la “sicurezza dell’informazione”, che presenta tre importanti caratteristiche:
1. riservatezza: è necessario garantire che le informazioni non siano ottenute da altri individui o gruppi non autorizzati.
2. Integrità: mantenere e garantire l'integrità delle informazioni e prevenire manomissioni non autorizzate.
3. Fattibilità: il soggetto autorizzato ad accedere alle informazioni può accedere e ottenere le informazioni in tempo quando necessario.
Riservatezza, integrità, integrità e disponibilità di fattibilità, denominata CIA
Dalla descrizione di cui sopra derivano tre strumenti comuni per gestire la sicurezza delle informazioni: identificazione, autenticazione e autorizzazione, abbreviato anche come IAA.
1) Identità: identitàInnanzitutto il visitatore delle informazioni indica l'identità del soggetto, ma non è sicuro che il soggetto possa effettivamente accedere alle informazioni? Pertanto è necessario verificarne l'autenticità;
2) Autenticazione: AutenticazioneL'autenticazione consiste nel verificare se il contenuto rivendicato dal soggetto è vero. In modo da poter effettuare azioni più dettagliate dopo aver verificato l'identità del soggetto.
3) Autorizzazione: autorizzazione
Nell'ambito di un trattamento più dettagliato delle informazioni, i problemi da risolvere includono: Quali informazioni possono essere visualizzate dalla persona autorizzata? Le informazioni visualizzate sono intatte e non modificate senza autorizzazione? E la persona autorizzata può accedere comodamente alle informazioni visualizzabili in qualsiasi momento.
Per i tre elementi della sicurezza informatica e il rapporto tra i tre strumenti si rimanda alla figura seguente:
Generalmente, l'MCU dispone di un'area programma interna e di un'area dati in cui gli utenti possono memorizzare programmi e dati di lavoro. Per impedire l'accesso non autorizzato o la copia dei programmi nell'MCU, la maggior parte dei microcontrollori dispone di blocchi di crittografia o byte crittografati per proteggere i programmi sul chip. Se il posizionamento del blocco di crittografia è abilitato (bloccato) durante la programmazione, è impossibile leggere direttamente il programma nel microcomputer a chip singolo con un normale programmatore, operazione denominata crittografia del microcomputer a chip singolo.
Con l'aiuto di attrezzature speciali o di propria fabbricazione, l'aggressore può estrarre le informazioni chiave dal chip e ottenere il programma nel chip attraverso vari mezzi tecnici, operazione chiamata decrittazione del chip. Allo stato attuale, i metodi di decrittazione comuni dei microcomputer a chip singolo includono principalmente:
(1) Attacco software: questa tecnologia utilizza solitamente l'interfaccia di comunicazione del processore e si avvale di protocolli, algoritmi di crittografia o vulnerabilità della sicurezza in questi algoritmi per attaccare. Un tipico esempio di attacco software riuscito è l'attacco al primo microcomputer a chip singolo ATMEL AT89C51. L'aggressore ha approfittato delle lacune nella progettazione della sequenza delle operazioni di cancellazione di questa serie di microcomputer a chip singolo e ha interrotto la fase successiva di cancellazione dei dati nella memoria del programma su chip utilizzando il programma autocompilato dopo il blocco della crittografia è stato localizzato, in modo che il microcomputer a chip singolo crittografato diventasse un microcomputer a chip singolo non crittografato, quindi leggesse il programma su chip utilizzando il programmatore.
(2) Attacco con rilevamento elettronicoQuesta tecnologia solitamente monitora le caratteristiche analogiche di tutti gli alimentatori e le connessioni di interfaccia del processore durante il normale funzionamento con elevata risoluzione temporale ed effettua attacchi monitorando le sue caratteristiche di radiazione elettromagnetica. Poiché il microcomputer a chip singolo è un dispositivo elettronico attivo, quando esegue istruzioni diverse, il consumo energetico corrispondente dell'alimentatore cambia di conseguenza. In questo modo, utilizzando speciali strumenti di misurazione elettronici e metodi statistici matematici per analizzare e rilevare questi cambiamenti, è possibile ottenere informazioni chiave specifiche nel microcomputer a chip singolo.
(3) Tecnologia di generazione dei guastiQuesta tecnologia utilizza condizioni di lavoro anomale per causare errori al processore e quindi fornire ulteriore accesso agli attacchi. Si verifica il guasto più utilizzato e i mezzi di attacco includono shock di tensione e shock di orologio. Gli attacchi a bassa e alta tensione possono essere utilizzati per disabilitare il circuito di protezione o forzare il processore a eseguire operazioni errate. Il salto transitorio dell'orologio può ripristinare il circuito di protezione senza danneggiare le informazioni protette. E il salto transitorio dell'alimentatore può influenzare la decodifica e l'esecuzione di una singola istruzione in alcuni processori.
(4) Tecnologia della sonda
Questa tecnologia consiste nell'esporre direttamente la connessione interna del chip, quindi osservare, manipolare e interferire con il microcomputer a chip singolo per raggiungere lo scopo dell'attacco.
Per comodità, le persone dividono le quattro tecnologie di attacco di cui sopra in due categorie, una è l'attacco intrusivo (attacco fisico), che deve distruggere il pacchetto e poi impiega ore o addirittura settimane per essere completato in un laboratorio speciale con l'aiuto di test sui semiconduttori. attrezzatura, microscopio e microposizionatore. Tutte le tecnologie delle microsonda sono attacchi intrusivi. Gli altri tre metodi sono attacchi non invasivi e l’MCU attaccato non verrà danneggiato fisicamente.
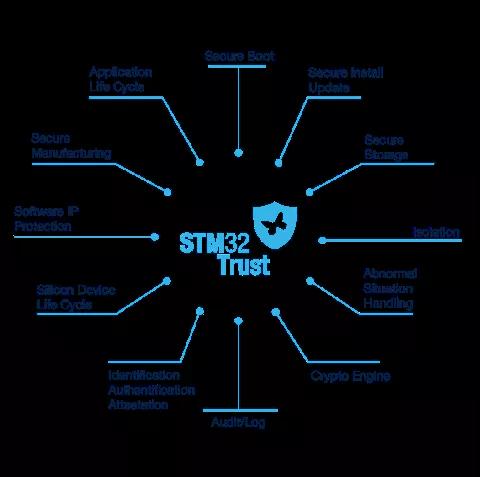
Alla luce dei metodi di decrittazione di cui sopra, al fine di evitare la perdita di utenti, tutti i produttori originali sono partiti dai propri chip e hanno rafforzato il livello di sicurezza dei chip. Ad esempio, la soluzione STM32 Trust proposta per la prima volta da STM 32 fornisce una suite completa di strumenti di protezione del codice e di protezione dell’esecuzione, ma i tipi di chip coperti sono limitati e i prezzi dei chip corrispondenti sono diversi.
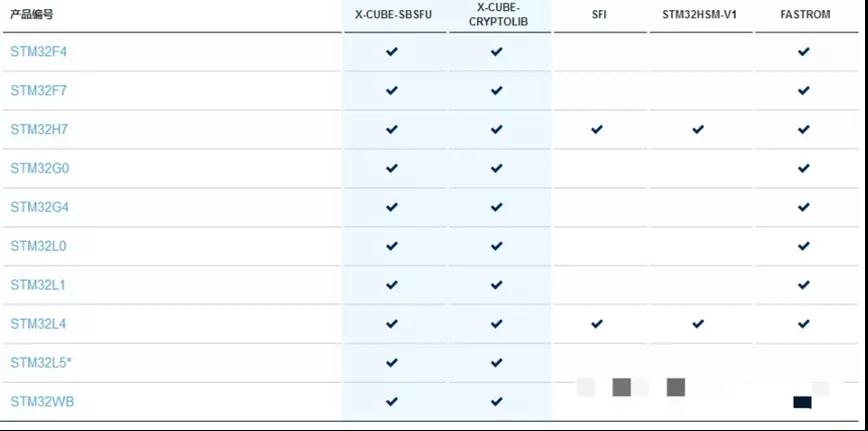
Allo stesso tempo, la consegna della soluzione coinvolgerà molti collegamenti, inclusi agenti, società di soluzioni, fabbriche di combustione e fabbriche di lavorazione, ecc. I singoli strumenti di debug o masterizzazione esistenti non possono soddisfare il controllo di sicurezza dell'intera catena di consegna.
Mirando a questo punto dolente, Chuangxin Workshop (ICWORKSHOP.com) ha proposto per la prima volta nel 2017 il concetto di distribuzione cloud del firmware del programma e lo ha implementato online. Costruire una piattaforma di distribuzione affidabile e sicura tra lo sviluppatore del programma/società di soluzioni e l'utente finale e vincolare il firmware al numero di tempi di masterizzazione, in modo da proteggere i diritti di proprietà intellettuale degli sviluppatori e avvantaggiare entrambe le parti.
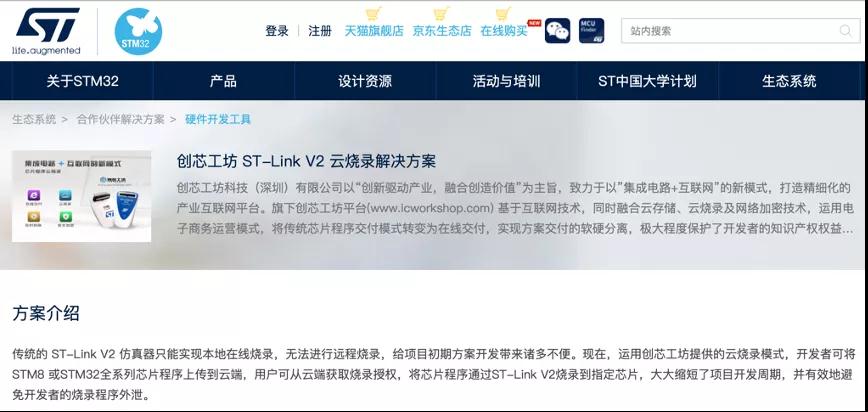
Se disponi di ST-Link o GD-Link, puoi provarlo registrando gratuitamente l'account Chuangxin Workshop ora.
Introduzione di ST-Link Cloud Delivery: https://www.stmcu.com.cn/hardwaredevelopmenttools/1242
Introduzione di GD-Link Cloud Delivery: http://www.gd32mcu.com/cn/detail/289
Allo stesso tempo, con i vari meccanismi di crittografia forniti dal dispositivo di programmazione PowerWriter, viene realizzata anche la funzione "un core e un segreto" senza aggiornare il livello del chip! Allo stesso tempo, con l'autorizzazione offline (associazione UID) e online e altri metodi di crittografia forniti dal dispositivo di programmazione PowerWriter, la difficoltà di cracking dei chip è notevolmente migliorata.
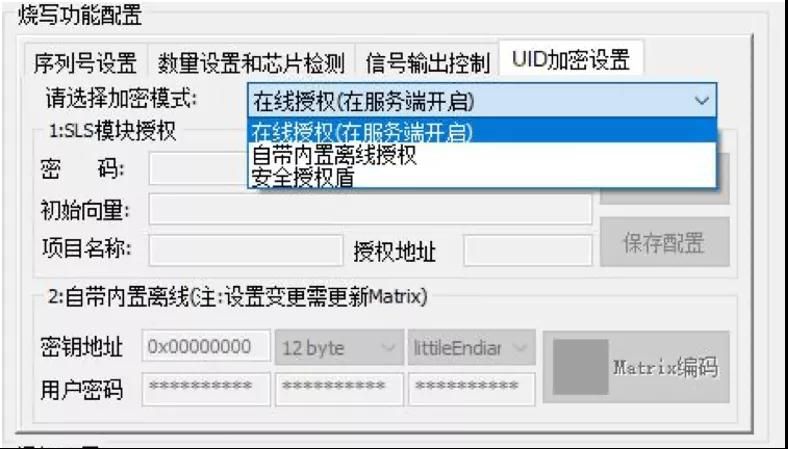
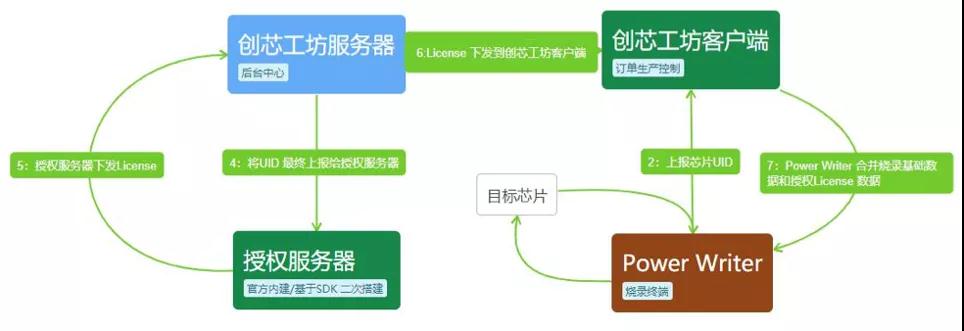
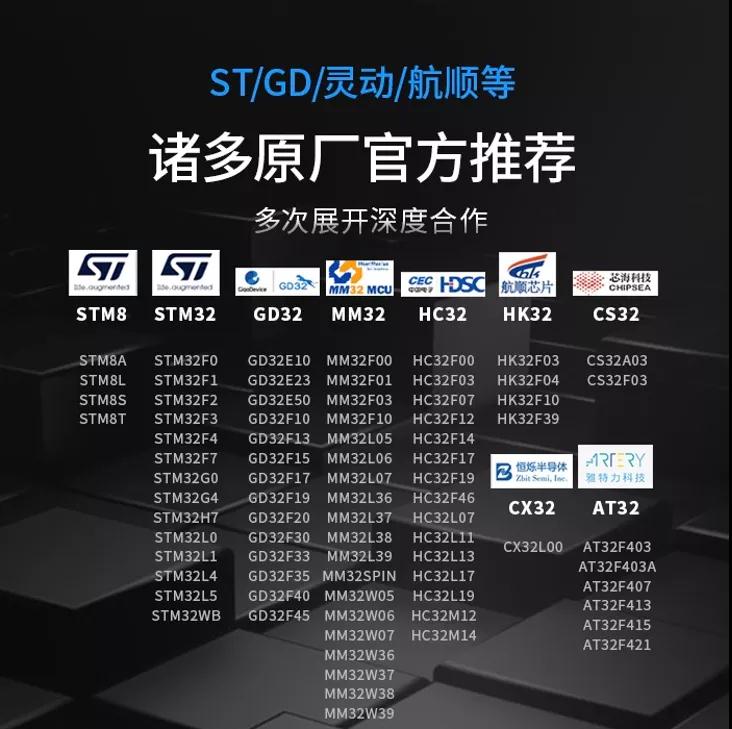
All'inizio dell'anno 2021 PowerWriter ha trasmesso buone notizie nel campo dei dispositivi di programmazione. Attualmente ha completato otto marchi a chip singolo, tra cui STM8, STM32, GD32, MM32, HC32, HK32, CX32, CS32 e AT32, con oltre 600 serie e decine di milioni di modelli di chip. Benvenuti a visitare www.powerwriter.cn per ulteriori informazioni!
"ICWORKSHOP Chuangxin Workshop" è indicato in breve come ICW, che sta rispettivamente per Innovazione+Creatività+Ricchezza. Aiuta gli sviluppatori MCU, stimola il loro spirito creativo e accompagna la loro creatività, incarnando così il valore dei diritti di proprietà intellettuale!
Nota: questo articolo è riprodotto da Internet per supportare la protezione dei diritti di proprietà intellettuale. Si prega di indicare la fonte originale e l'autore in caso di ristampa. In caso di violazione, contattaci per eliminarla.
Tel. azienda: +86-0755-83044319
Fax/fax:+86-0755-83975897
E-mail: 1615456225@qq.com
QQ: 3518641314 Responsabile Li
QQ: 332496225 Responsabile Qiu
Indirizzo: Sala 809, Blocco C, Zhantao Technology Building, No.1079 Minzhi Avenue, Longhua New District, Shenzhen
Raccomandazioni correlate
Intervista esclusiva a Li Gang di Yunfan Ruida: la precisione dei prodotti radar a onde millimetriche e il calore dell'umanità.
2026-07-22
3637
Ci vediamo l'anno prossimo! | Riepilogo dei momenti salienti di Slkor all'electronica China 2026
2026-07-14
3110





 粤公网安备44030002007346号