
























خط تلفن خدمات
اخبار

اخبار
ایده دیگری از رمزگذاری سیستم عامل برنامه کامپیوتری تک تراشه
2022-03-17
1102
با ظهور و توسعه LSI، MCU CPU، RAM، ROM، شمارشگر تایمر و رابط های مختلف ورودی/خروجی کامپیوتر اصلی را در یک تراشه ادغام می کند، بنابراین یک کامپیوتر در سطح تراشه را تشکیل می دهد. این همچنین نمونه اولیه سری TMS 1000 (در زیر)، اولین میکروکنترلر جهان (MCU) است که توسط گری بون و مایکل کوکران از مهندسان TI اختراع شد. پس از آن، تولیدکنندگان لوازم الکترونیکی ژاپنی شروع به تولید میکروکنترلرهای خودرو، از جمله MCU 4 بیتی برای سرگرمی در خودرو، برف پاک کن های خودکار، قفل های الکترونیکی و پانل ابزار و MCU 8 بیتی برای کنترل موتور کردند.
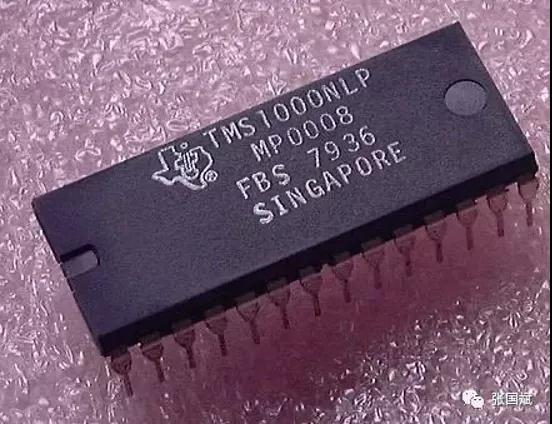
* MCU سری TMS 1000 از TI *
امروزه جدای از بازار سنتی اسباب بازی، کنترل صنعتی، الکترونیک خودرو، کالاهای سفید و غیره، با ظهور اینترنت اشیا و موج هوشمندی، MCU به جزء اصلی تجهیزات محصول تبدیل شده است. تجهیزات از یک سو به اطلاعات کارآمد و هوشمند در زمان واقعی نیاز دارند و از سوی دیگر می توانند با تجهیزات دیگر تبادل اطلاعات کنند. تمام این الزامات باید توسط MCU تکمیل شود. می توان گفت که MCU زاده اپلیکیشن است. علاوه بر عملکرد سخت افزاری خود تراشه، سیستم عامل برنامه مرتبط با برنامه روز به روز اهمیت بیشتری پیدا می کند و تقاضا برای امنیت سیستم عامل بیشتر و بیشتر مورد توجه قرار می گیرد!
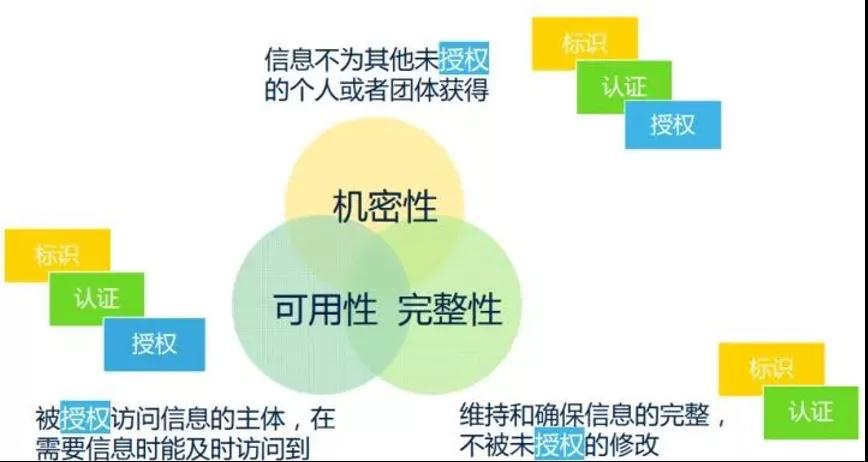
اول از همه، «امنیت» در معنای وسیع را می توان «امنیت اطلاعات» نیز دانست که دارای سه ویژگی مهم است:
1. محرمانه بودن: لازم است اطمینان حاصل شود که اطلاعات توسط افراد یا گروه های غیرمجاز دیگر به دست نیامده است.
2. صداقت: حفظ و اطمینان از یکپارچگی اطلاعات و جلوگیری از دستکاری غیرمجاز.
3. امکان سنجی: موضوعی که مجاز به دسترسی به اطلاعات است می تواند در زمان نیاز به اطلاعات دسترسی پیدا کند و به آن دست یابد.
محرمانه بودن، یکپارچگی، یکپارچگی و امکان سنجی در دسترس بودن، به نام سیا
از توضیحات بالا، سه ابزار رایج برای مقابله با امنیت اطلاعات مشتق شده است: شناسایی، احراز هویت و مجوز، که به اختصار IAA نیز نامیده می شود.
1) هویت: هویتاول اینکه بازدیدکننده اطلاعات هویت موضوع را نشان می دهد، اما مطمئن نیست که سوژه واقعاً می تواند به اطلاعات دسترسی داشته باشد؟ بنابراین لازم است صحت آن بررسی شود;
2) احراز هویت: احراز هویتاحراز هویت برای تأیید صحت محتوای ادعا شده توسط موضوع است. تا پس از احراز هویت موضوع، اقدامات دقیق تری انجام شود.
3) اختیار: اختیار
به عنوان یک پردازش اطلاعات دقیق تر، مشکلاتی که باید حل شوند عبارتند از: چه اطلاعاتی می تواند توسط شخص مجاز مشاهده شود؟ آیا اطلاعات مشاهده شده دست نخورده است و بدون مجوز اصلاح نشده است؟ و شخص مجاز می تواند در هر زمان به راحتی به اطلاعات قابل مشاهده دسترسی داشته باشد.
برای سه عنصر امنیت اطلاعات و ارتباط بین این سه ابزار به شکل زیر مراجعه کنید:
به طور کلی، MCU دارای ناحیه برنامه داخلی و ناحیه داده برای کاربران برای ذخیره برنامه ها و داده های کاری است. به منظور جلوگیری از دسترسی غیرمجاز یا کپی کردن برنامه ها در MCU، اکثر میکروکنترلرها دارای قفل های رمزگذاری یا بایت های رمزگذاری شده برای محافظت از برنامه های روی تراشه هستند. اگر موقعیت قفل رمزگذاری در حین برنامه نویسی فعال (قفل) باشد، خواندن مستقیم برنامه در میکرو کامپیوتر تک تراشه با برنامه نویس معمولی غیرممکن است که به آن رمزگذاری میکرو کامپیوتر تک تراشه می گویند.
مهاجم می تواند با کمک تجهیزات ویژه یا تجهیزات خودساخته اطلاعات کلیدی را از تراشه استخراج کرده و از طرق مختلف فنی برنامه را در تراشه بدست آورد که به آن رمزگشایی تراشه می گویند. در حال حاضر، روش های رایج رمزگشایی ریز رایانه های تک تراشه عمدتاً عبارتند از:
(1) حمله نرم افزاری: این فناوری معمولاً از رابط ارتباطی پردازنده استفاده می کند و از پروتکل ها، الگوریتم های رمزگذاری یا آسیب پذیری های امنیتی در این الگوریتم ها برای حمله استفاده می کند. یک مثال معمولی از حمله نرم افزاری موفق، حمله به میکروکامپیوتر تک تراشه اولیه ATMEL AT89C51 است. مهاجم از خلأهای موجود در طراحی توالی عملیات پاک کردن این سری از میکروکامپیوترهای تک تراشه استفاده کرده و با استفاده از برنامه خودکامپایل پس از قفل رمزگذاری، مرحله بعدی پاک کردن داده ها در حافظه برنامه روی تراشه را متوقف کرد. قرار داده شد، به طوری که میکروکامپیوتر تک تراشه رمزگذاری شده تبدیل به یک میکروکامپیوتر تک تراشه رمزگذاری نشده شد و سپس با استفاده از برنامه نویس، برنامه روی تراشه را خواند.
(2) حمله تشخیص الکترونیکیاین فناوری معمولاً مشخصات آنالوگ تمام منابع تغذیه و اتصالات رابط پردازنده را در عملکرد عادی با وضوح زمانی بالا نظارت می کند و با نظارت بر ویژگی های تابش الکترومغناطیسی آن حملات انجام می دهد. از آنجایی که میکروکامپیوتر تک تراشه یک دستگاه الکترونیکی فعال است، هنگامی که دستورالعمل های مختلف را اجرا می کند، مصرف برق متناظر منبع تغذیه نیز بر این اساس تغییر می کند. به این ترتیب با استفاده از ابزارهای اندازه گیری الکترونیکی خاص و روش های آماری ریاضی برای تجزیه و تحلیل و تشخیص این تغییرات، می توان اطلاعات کلیدی خاص را در میکروکامپیوتر تک تراشه به دست آورد.
(3) فناوری تولید خطااین فناوری از شرایط کاری غیرعادی برای ایجاد خطای پردازنده استفاده می کند و سپس دسترسی اضافی برای حمله فراهم می کند. پرکاربردترین خطا رخ می دهد و وسیله حمله شامل شوک ولتاژ و شوک ساعت است. حملات ولتاژ پایین و ولتاژ بالا می توانند برای غیرفعال کردن مدار حفاظتی یا مجبور کردن پردازنده به انجام عملیات اشتباه استفاده شوند. پرش گذرای ساعت ممکن است مدار حفاظتی را بدون آسیب رساندن به اطلاعات محافظت شده بازنشانی کند. و پرش گذرا منبع تغذیه می تواند بر رمزگشایی و اجرای یک دستورالعمل واحد در برخی از پردازنده ها تأثیر بگذارد.
(4) فناوری کاوشگر
این فناوری به منظور افشای مستقیم اتصال داخلی تراشه و سپس مشاهده، دستکاری و تداخل با میکرو کامپیوتر تک تراشه برای رسیدن به هدف حمله است.
برای راحتی کار، افراد چهار فناوری حمله فوق را به دو دسته تقسیم میکنند، یکی حمله نفوذی (حمله فیزیکی) است که باید بسته را از بین ببرد و سپس ساعتها یا حتی هفتهها طول میکشد تا در یک آزمایشگاه خاص با کمک تست نیمهرسانا تکمیل شود. تجهیزات، میکروسکوپ و میکرو موقعیت گیر. همه فن آوری های میکروپروب حملات نفوذی هستند. سه روش دیگر حملات غیر تهاجمی هستند و MCU مورد حمله آسیب فیزیکی نمی بیند.
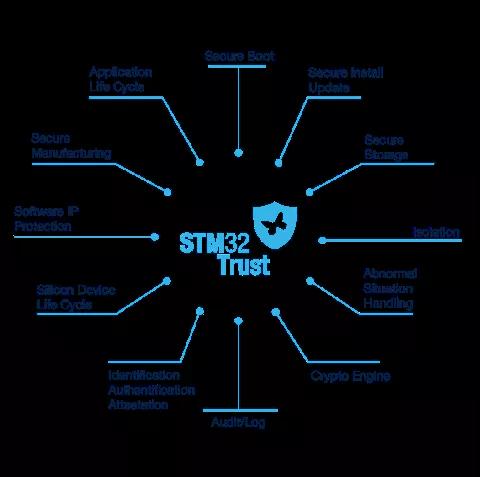
با توجه به روش های رمزگشایی فوق، برای جلوگیری از ضرر کاربران، تمامی سازندگان اصلی از تراشه های خود شروع کرده و سطح امنیتی تراشه ها را تقویت کرده اند. به عنوان مثال، راه حل STM32 Trust که برای اولین بار توسط STM 32 ارائه شد، مجموعه کاملی از ابزارهای حفاظت از کد و اجرا را ارائه می دهد، اما انواع تراشه های تحت پوشش محدود و قیمت تراشه های مربوطه متفاوت است.
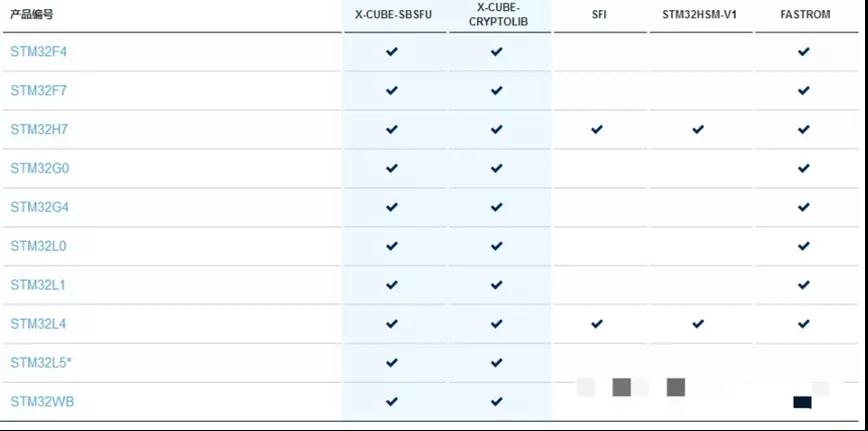
در همان زمان، تحویل راه حل شامل بسیاری از پیوندها، از جمله نمایندگان، شرکت های راه حل، کارخانه های سوزاندن و کارخانه های پردازش و غیره می شود. ابزارهای اشکال زدایی یا سوزاندن واحد موجود نمی توانند کنترل ایمنی کل زنجیره تحویل را برآورده کنند.
با هدف رسیدن به این نقطه دردناک، کارگاه Chuangxin (ICWORKSHOP.com) مفهوم تحویل ابری سیستم عامل برنامه را برای اولین بار در سال 2017 مطرح کرد و آن را به صورت آنلاین پیاده سازی کرد. یک پلت فرم تحویل مطمئن و ایمن بین شرکت توسعهدهنده/راهحل برنامه و کاربر نهایی ایجاد کنید، و سفتافزار را با تعداد دفعات رایت متصل کنید تا از حقوق مالکیت معنوی توسعهدهندگان محافظت شود و به نفع هر دو طرف باشد.
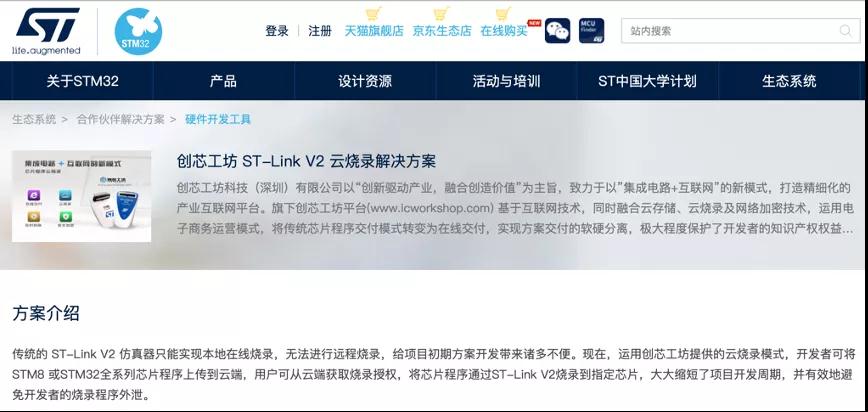
اگر ST-Link یا GD-Link دارید، می توانید با ثبت نام رایگان در اکانت Chuangxin Workshop هم اکنون آن را تجربه کنید.
معرفی ST-Link Cloud Delivery: https://www.stmcu.com.cn/hardwaredevelopmenttools/1242
معرفی GD-Link Cloud Delivery: http://www.gd32mcu.com/cn/detail/289
در عین حال با مکانیزم های رمزنگاری مختلف ارائه شده توسط دستگاه برنامه نویسی PowerWriter، عملکرد «یک هسته و یک راز» بدون ارتقا سطح تراشه نیز محقق می شود! در عین حال، با مجوز آفلاین (UID binding) و آنلاین و سایر روش های رمزگذاری ارائه شده توسط دستگاه برنامه نویسی PowerWriter، دشواری شکستن تراشه تا حد زیادی بهبود می یابد.
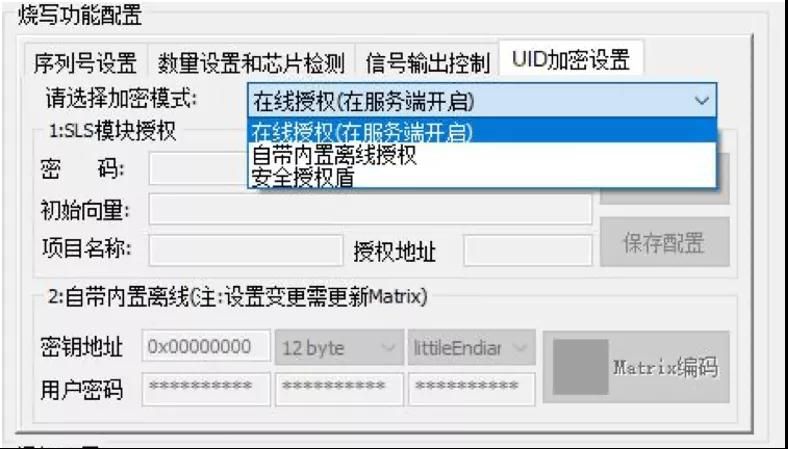
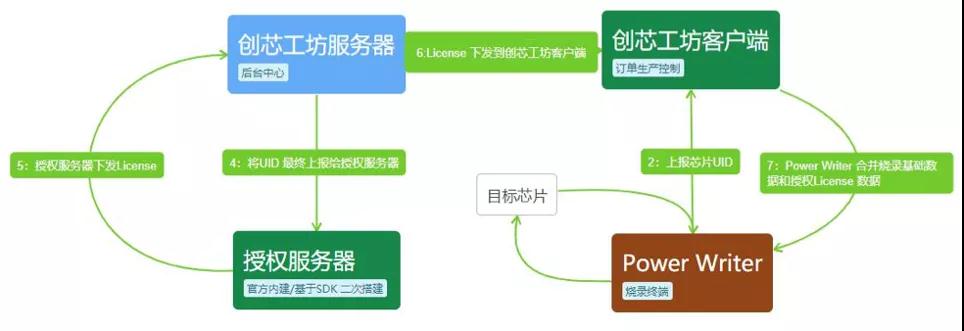
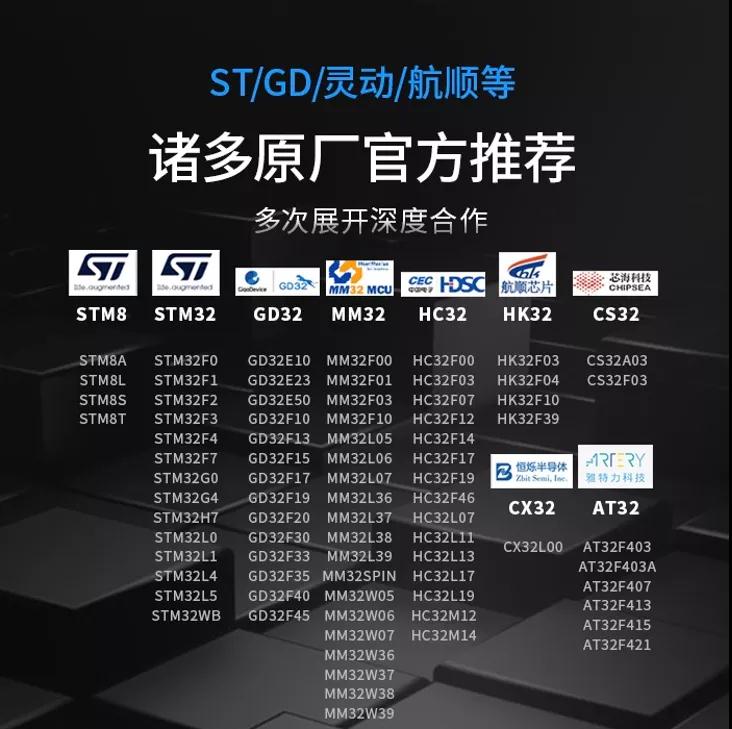
در ابتدای سال 2021، PowerWriter خبرهای خوبی را در دستگاه برنامه نویسی منتشر کرد. در حال حاضر هشت برند تک تراشه شامل STM8، STM32، GD32، MM32، HC32، HK32، CX32، CS32 و AT32 را با بیش از 600 سری و ده ها میلیون مدل تراشه تکمیل کرده است. برای اطلاعات بیشتر به www.powerwriter.cn مراجعه کنید!
"ICWORKSHOP Chuangxin Workshop" به اختصار ICW نامیده می شود که به ترتیب مخفف عبارت Innovation+Creativity+Wealth است. این به توسعه دهندگان MCU کمک می کند، روحیه خلاق آنها را تحریک می کند، و خلاقیت آنها را همراهی می کند، بنابراین ارزش حقوق مالکیت معنوی را تجسم می بخشد!
توجه: این مقاله برای حمایت از حمایت از حقوق مالکیت معنوی از اینترنت تکثیر شده است. لطفاً هنگام چاپ مجدد منبع و نویسنده اصلی را ذکر کنید. در صورت وجود هرگونه تخلف، لطفا با ما تماس بگیرید تا آن را حذف کنیم.
تلفن شرکت: +86-0755-83044319
فکس/فکس: +86-0755-83975897
ایمیل: 1615456225@qq.com
QQ: 3518641314 مدیر لی
QQ: 332496225 مدیر کیو
آدرس: اتاق 809، بلوک C، ساختمان فناوری Zhantao، خیابان Minzhi شماره 1079، منطقه جدید Longhua، شنژن
توصیه های مرتبط
مصاحبه اختصاصی با لی گانگ از یونفان رویدا: دقت محصولات رادار موج میلیمتری و گرمای بشریت
2026-07-22
3637
سال آینده میبینمت! | خلاصهای از رویدادهای مهم الکترونیکا چین در سال ۲۰۲۶ از اسلکور
2026-07-14
3110
شور و اشتیاق RF، سفر صنعتگر: بیش از 30 سال فداکاری پایدار - مصاحبه با مهندس ارشد Kinghelm، آقای Qin hongxiang
2026-06-26
3595





 粤公网安备44030002007346号